#BinanceIncidentReport 🚨 Hackeo de Binance por 6.300 millones de dólares: una falsa entrevista de trabajo, expuesta como punto de entrada
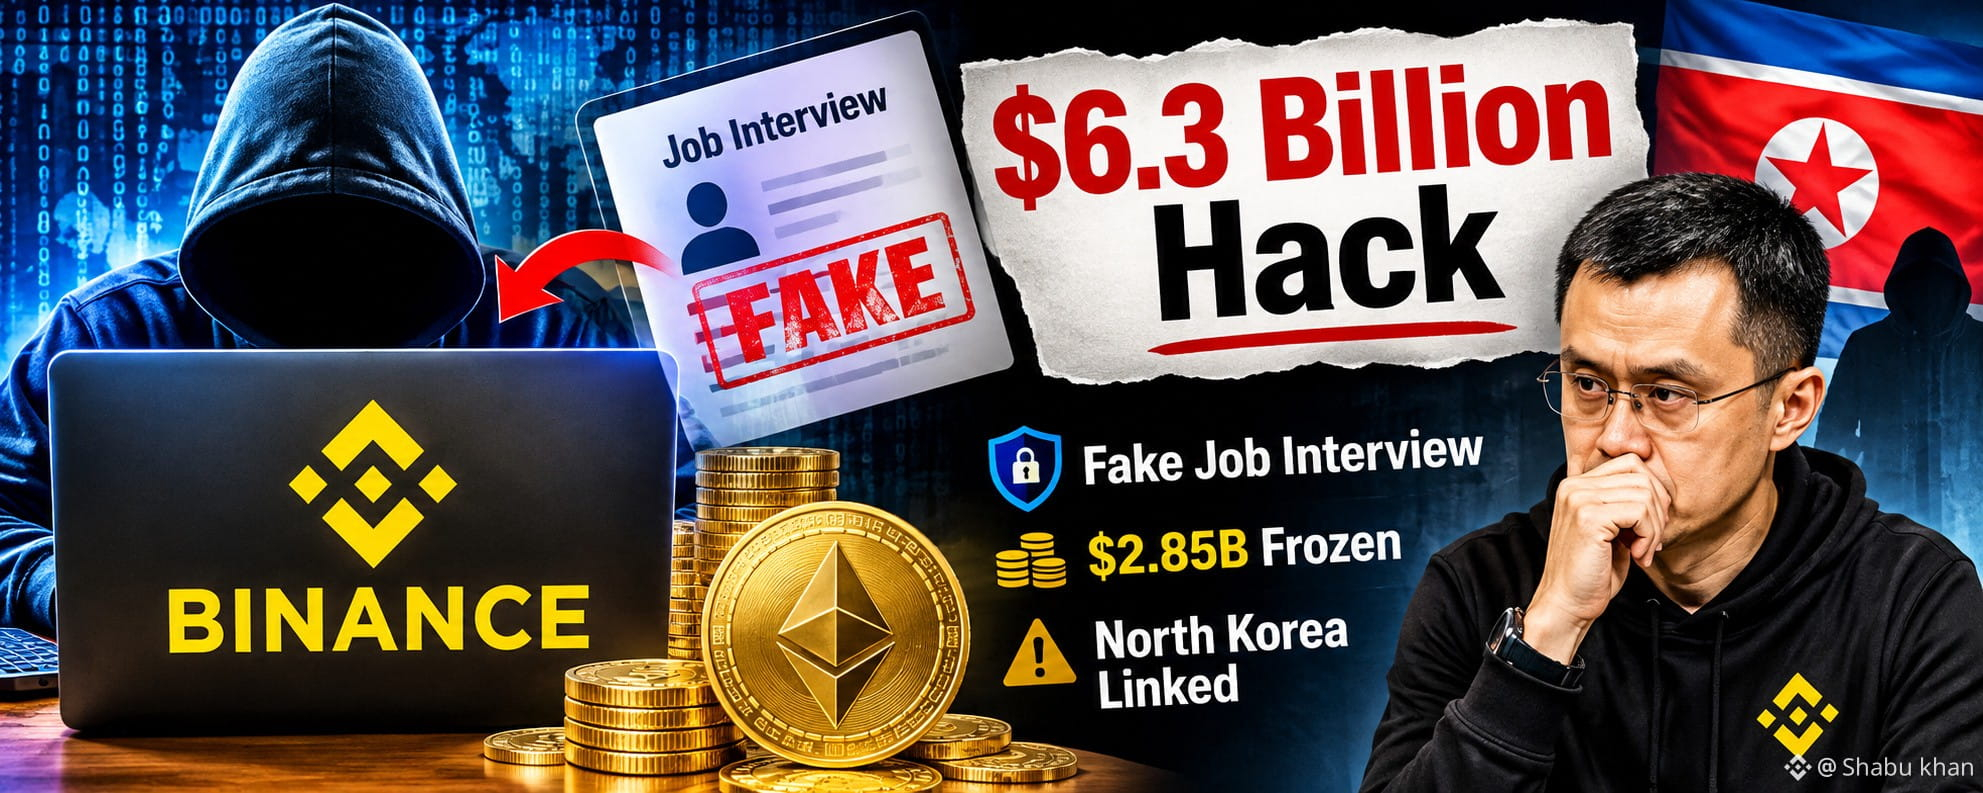
Ha surgido una importante novedad sobre la presunta brecha de seguridad de Binance. Según CoinDesk, los hackers habrían accedido al ordenador de trabajo de un ingeniero mediante una falsa entrevista de trabajo, utilizando una tarea de programación maliciosa disfrazada de prueba de selección.
🔍 Cómo obtuvieron acceso los hackers
- Según se informa, los atacantes utilizaron una falsa identidad de reclutador para distribuir malware.
- Presuntamente, se explotó una herramienta interna de IA para acceder a los ordenadores de dos ingenieros de monederos.
- Las credenciales robadas ayudaron a ejecutar un script malicioso el 29 de octubre.
- Según se informa, los hackers aprovecharon la función EIP-7702 de Ethereum para acceder a un monedero caliente.
Según se informa, Binance contuvo el incidente en aproximadamente cuatro horas.
💰 Novedades sobre la recuperación de Binance
Binance afirma que se han congelado activos por valor de 2.850 millones de dólares y que se ha repuesto el 98 % de los tokens afectados con fondos de la empresa. La plataforma asegura que los usuarios no asumirán las pérdidas.
🇰🇵 Se sospecha de Corea del Norte
El FBI ha atribuido el ataque a Corea del Norte, lo que pone de relieve las crecientes amenazas de ciberseguridad a las que se enfrenta el sector de las criptomonedas.
Reflexiones finales: Este incidente demuestra cómo las campañas falsas de reclutamiento y las cuentas comprometidas de empleados pueden poner en riesgo incluso a las principales plataformas de criptomonedas. La seguridad sigue siendo esencial para proteger los activos digitales y la confianza de los inversores.
Ha surgido una importante novedad sobre la presunta brecha de seguridad de Binance. Según CoinDesk, los hackers habrían accedido al ordenador de trabajo de un ingeniero mediante una falsa entrevista de trabajo, utilizando una tarea de programación maliciosa disfrazada de prueba de selección.
🔍 Cómo obtuvieron acceso los hackers
- Según se informa, los atacantes utilizaron una falsa identidad de reclutador para distribuir malware.
- Presuntamente, se explotó una herramienta interna de IA para acceder a los ordenadores de dos ingenieros de monederos.
- Las credenciales robadas ayudaron a ejecutar un script malicioso el 29 de octubre.
- Según se informa, los hackers aprovecharon la función EIP-7702 de Ethereum para acceder a un monedero caliente.
Según se informa, Binance contuvo el incidente en aproximadamente cuatro horas.
💰 Novedades sobre la recuperación de Binance
Binance afirma que se han congelado activos por valor de 2.850 millones de dólares y que se ha repuesto el 98 % de los tokens afectados con fondos de la empresa. La plataforma asegura que los usuarios no asumirán las pérdidas.
🇰🇵 Se sospecha de Corea del Norte
El FBI ha atribuido el ataque a Corea del Norte, lo que pone de relieve las crecientes amenazas de ciberseguridad a las que se enfrenta el sector de las criptomonedas.
Reflexiones finales: Este incidente demuestra cómo las campañas falsas de reclutamiento y las cuentas comprometidas de empleados pueden poner en riesgo incluso a las principales plataformas de criptomonedas. La seguridad sigue siendo esencial para proteger los activos digitales y la confianza de los inversores.