Aunque actualices BTCPay Server, no sigas usando directamente el servidor antiguo como si fuera un entorno seguro.
El equipo del proyecto confirmó el 2 de noviembre que los ataques recientes de robo de criptomonedas de monederos calientes afectaron a la versión 2.4.1 y a las anteriores. Los monederos calientes guardan las claves de gasto en el servidor; corregir las vulnerabilidades del software no elimina automáticamente los accesos que los atacantes hayan obtenido con anterioridad. Que el saldo no haya cambiado tampoco descarta que el equipo haya sido comprometido.
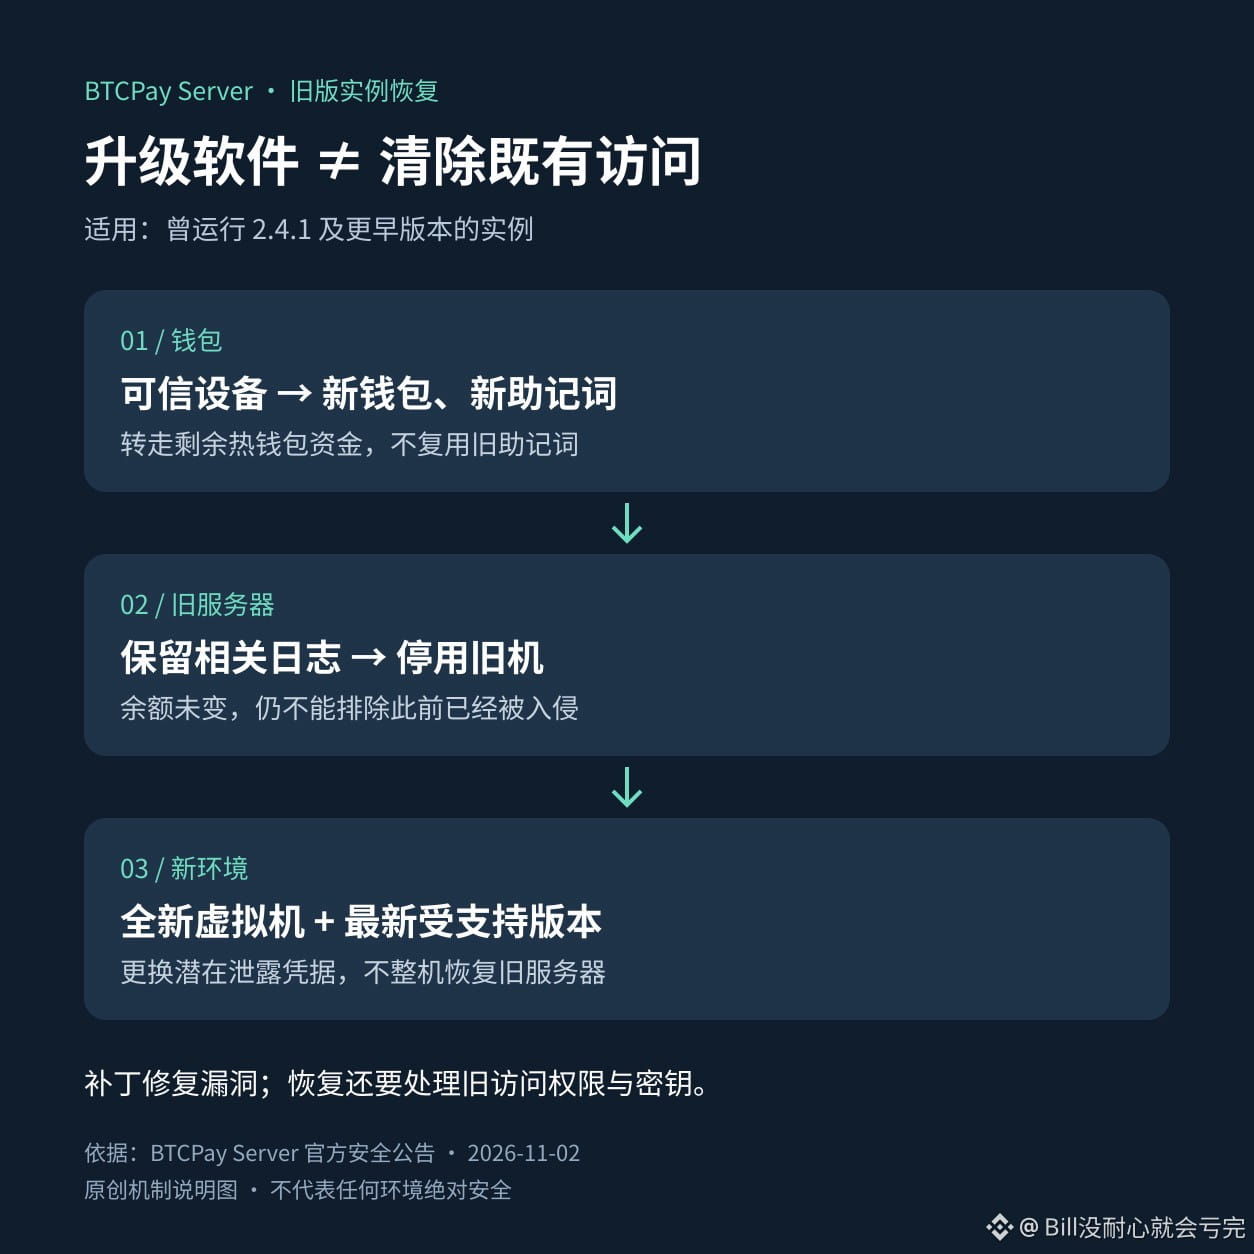
La recomendación oficial para recuperar instancias antiguas de este tipo es más exhaustiva: crea un monedero con un dispositivo de confianza y una frase semilla nueva, y transfiere los fondos restantes del monedero caliente; conserva los registros pertinentes y luego desactiva el equipo antiguo. Después, instala la versión más reciente compatible en una máquina virtual nueva y cambia las credenciales que podrían haberse filtrado. No restaures el servidor antiguo completo ni reutilices la frase semilla anterior.
Este caso recuerda a los comercios que gestionan sus propios servicios de cobro que las actualizaciones de software, la reconstrucción del servidor y el cambio de claves resuelven problemas distintos. Según el equipo del proyecto, los monederos que guardaban las claves de gasto fuera del servidor no se vieron afectados por este robo, pero aun así se recomienda reconstruir los servidores con versiones antiguas.
Mantén en el monedero caliente solo los fondos necesarios para las operaciones diarias; las transacciones en cadena siguen entrañando riesgos de seguridad.
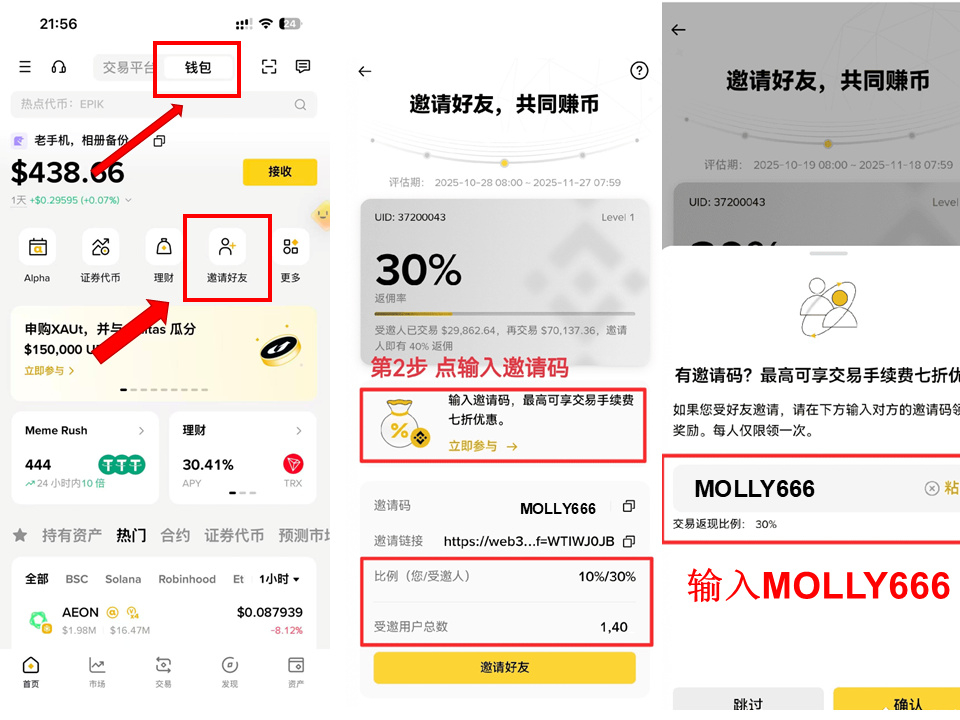
Código de invitación de Binance Wallet: MOLLY666
El equipo del proyecto confirmó el 2 de noviembre que los ataques recientes de robo de criptomonedas de monederos calientes afectaron a la versión 2.4.1 y a las anteriores. Los monederos calientes guardan las claves de gasto en el servidor; corregir las vulnerabilidades del software no elimina automáticamente los accesos que los atacantes hayan obtenido con anterioridad. Que el saldo no haya cambiado tampoco descarta que el equipo haya sido comprometido.
La recomendación oficial para recuperar instancias antiguas de este tipo es más exhaustiva: crea un monedero con un dispositivo de confianza y una frase semilla nueva, y transfiere los fondos restantes del monedero caliente; conserva los registros pertinentes y luego desactiva el equipo antiguo. Después, instala la versión más reciente compatible en una máquina virtual nueva y cambia las credenciales que podrían haberse filtrado. No restaures el servidor antiguo completo ni reutilices la frase semilla anterior.
Este caso recuerda a los comercios que gestionan sus propios servicios de cobro que las actualizaciones de software, la reconstrucción del servidor y el cambio de claves resuelven problemas distintos. Según el equipo del proyecto, los monederos que guardaban las claves de gasto fuera del servidor no se vieron afectados por este robo, pero aun así se recomienda reconstruir los servidores con versiones antiguas.
Mantén en el monedero caliente solo los fondos necesarios para las operaciones diarias; las transacciones en cadena siguen entrañando riesgos de seguridad.
Código de invitación de Binance Wallet: MOLLY666