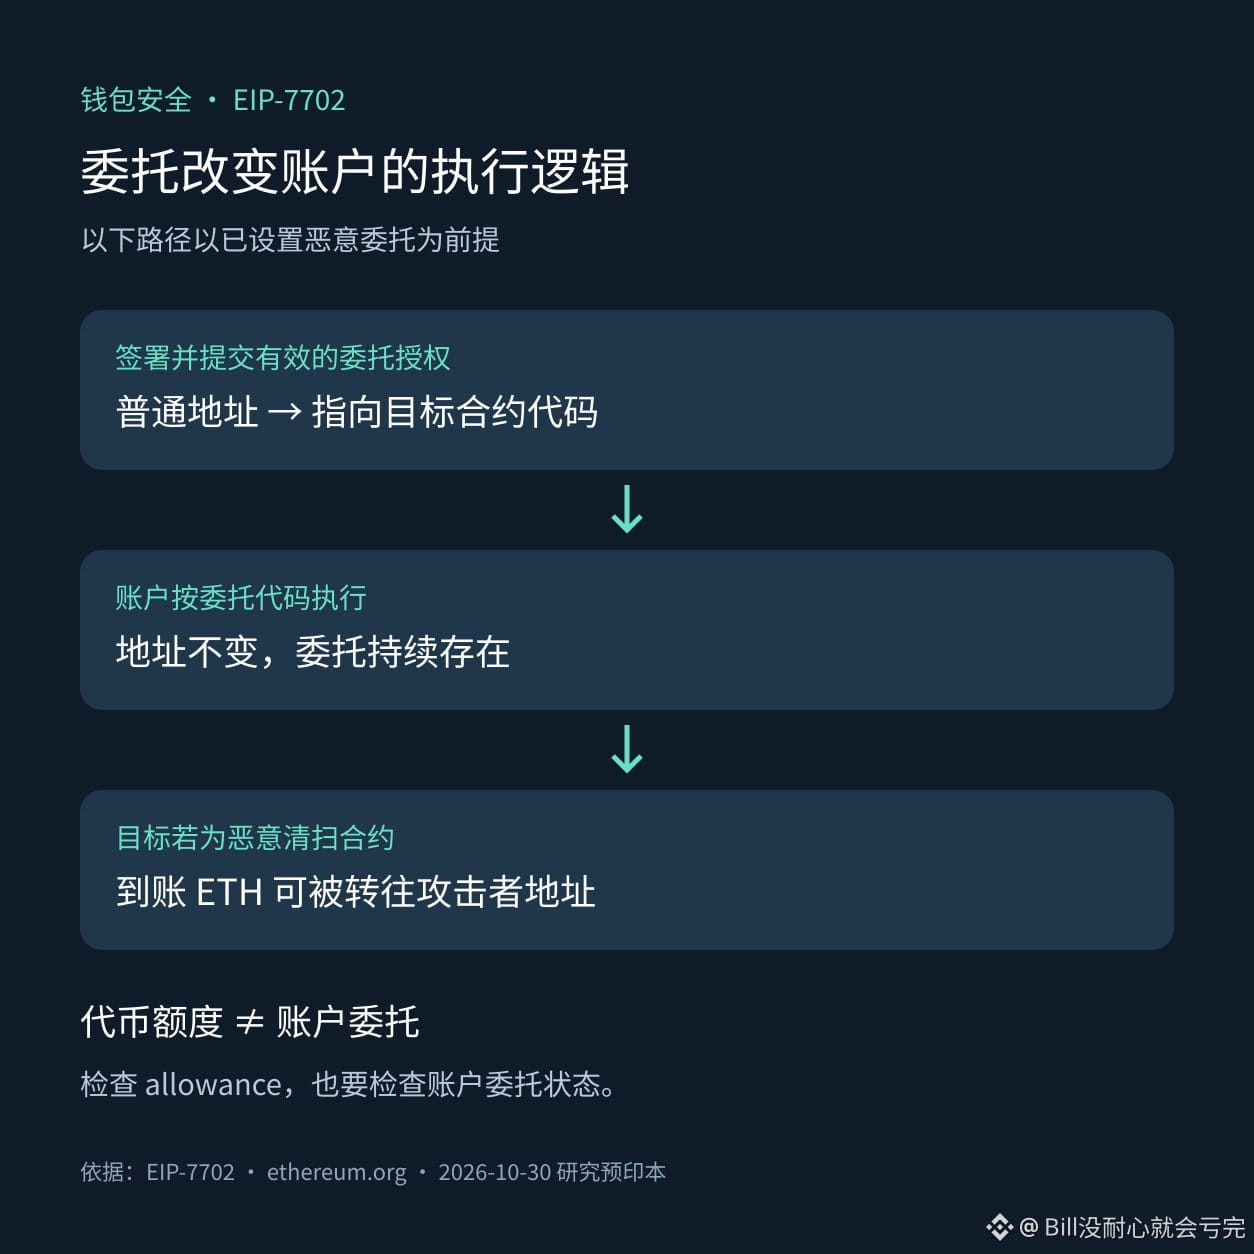
Revocar las autorizaciones de tokens no elimina la delegación EIP-7702 de la billetera. Es un nivel de permisos que suele pasarse por alto al investigar anomalías en una billetera.
Un preprint presentado en arXiv el 30 de octubre estudió ataques en los que contratos de delegación maliciosos transfieren ETH recibido. El artículo aún no ha sido revisado por pares; aquí solo hablamos de mecanismos que pueden verificarse contrastándolos con las especificaciones de Ethereum.
EIP-7702 permite que las direcciones normales deleguen la ejecución de código de contratos. La dirección sigue siendo la misma, pero la lógica de ejecución puede cambiar; además, la delegación no desaparece automáticamente al finalizar una transacción. Entre los usos legítimos están las operaciones por lotes y el pago de comisiones por terceros. El riesgo depende de a quién le entregues los permisos de ejecución.
Si ves una solicitud de firma para algo como actualizar una cuenta inteligente, no te fijes solo en si implica una transferencia inmediata. Comprueba el destino de la delegación que muestra la billetera, la red correspondiente y el origen del código. Si sospechas que ya existe una delegación maliciosa, la investigación también debe incluir el estado de delegación de la cuenta; no basta con revisar las autorizaciones ERC-20.
Tanto las firmas de la billetera como los contratos conllevan riesgos. Comprueba los permisos antes de actuar y no firmes a ciegas.
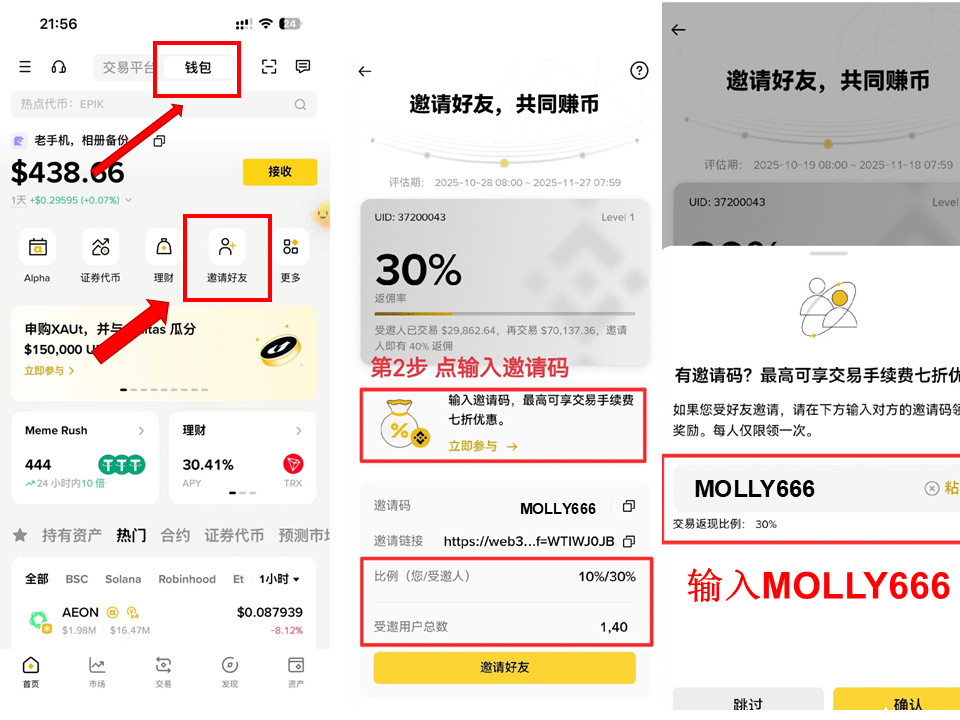
Código de invitación de Binance Wallet: MOLLY666
Un preprint presentado en arXiv el 30 de octubre estudió ataques en los que contratos de delegación maliciosos transfieren ETH recibido. El artículo aún no ha sido revisado por pares; aquí solo hablamos de mecanismos que pueden verificarse contrastándolos con las especificaciones de Ethereum.
EIP-7702 permite que las direcciones normales deleguen la ejecución de código de contratos. La dirección sigue siendo la misma, pero la lógica de ejecución puede cambiar; además, la delegación no desaparece automáticamente al finalizar una transacción. Entre los usos legítimos están las operaciones por lotes y el pago de comisiones por terceros. El riesgo depende de a quién le entregues los permisos de ejecución.
Si ves una solicitud de firma para algo como actualizar una cuenta inteligente, no te fijes solo en si implica una transferencia inmediata. Comprueba el destino de la delegación que muestra la billetera, la red correspondiente y el origen del código. Si sospechas que ya existe una delegación maliciosa, la investigación también debe incluir el estado de delegación de la cuenta; no basta con revisar las autorizaciones ERC-20.
Tanto las firmas de la billetera como los contratos conllevan riesgos. Comprueba los permisos antes de actuar y no firmes a ciegas.
Código de invitación de Binance Wallet: MOLLY666