*TÍTULO: Seguridad cripto después del hackeo de Binance de 6.300 millones de dólares: 7 pasos que todos los usuarios deben seguir en 2026*
*Introducción:*
El hackeo de Binance de 6.300 millones de dólares del 29 de octubre de 2026 es el mayor exploit de la historia de las criptomonedas. El FBI lo ha vinculado con Corea del Norte. Aunque Binance cubrió el 95 % de los fondos mediante SAFU, este incidente es una llamada de atención para todos los usuarios de criptomonedas. Tu seguridad está en TUS manos, no solo en las del exchange.
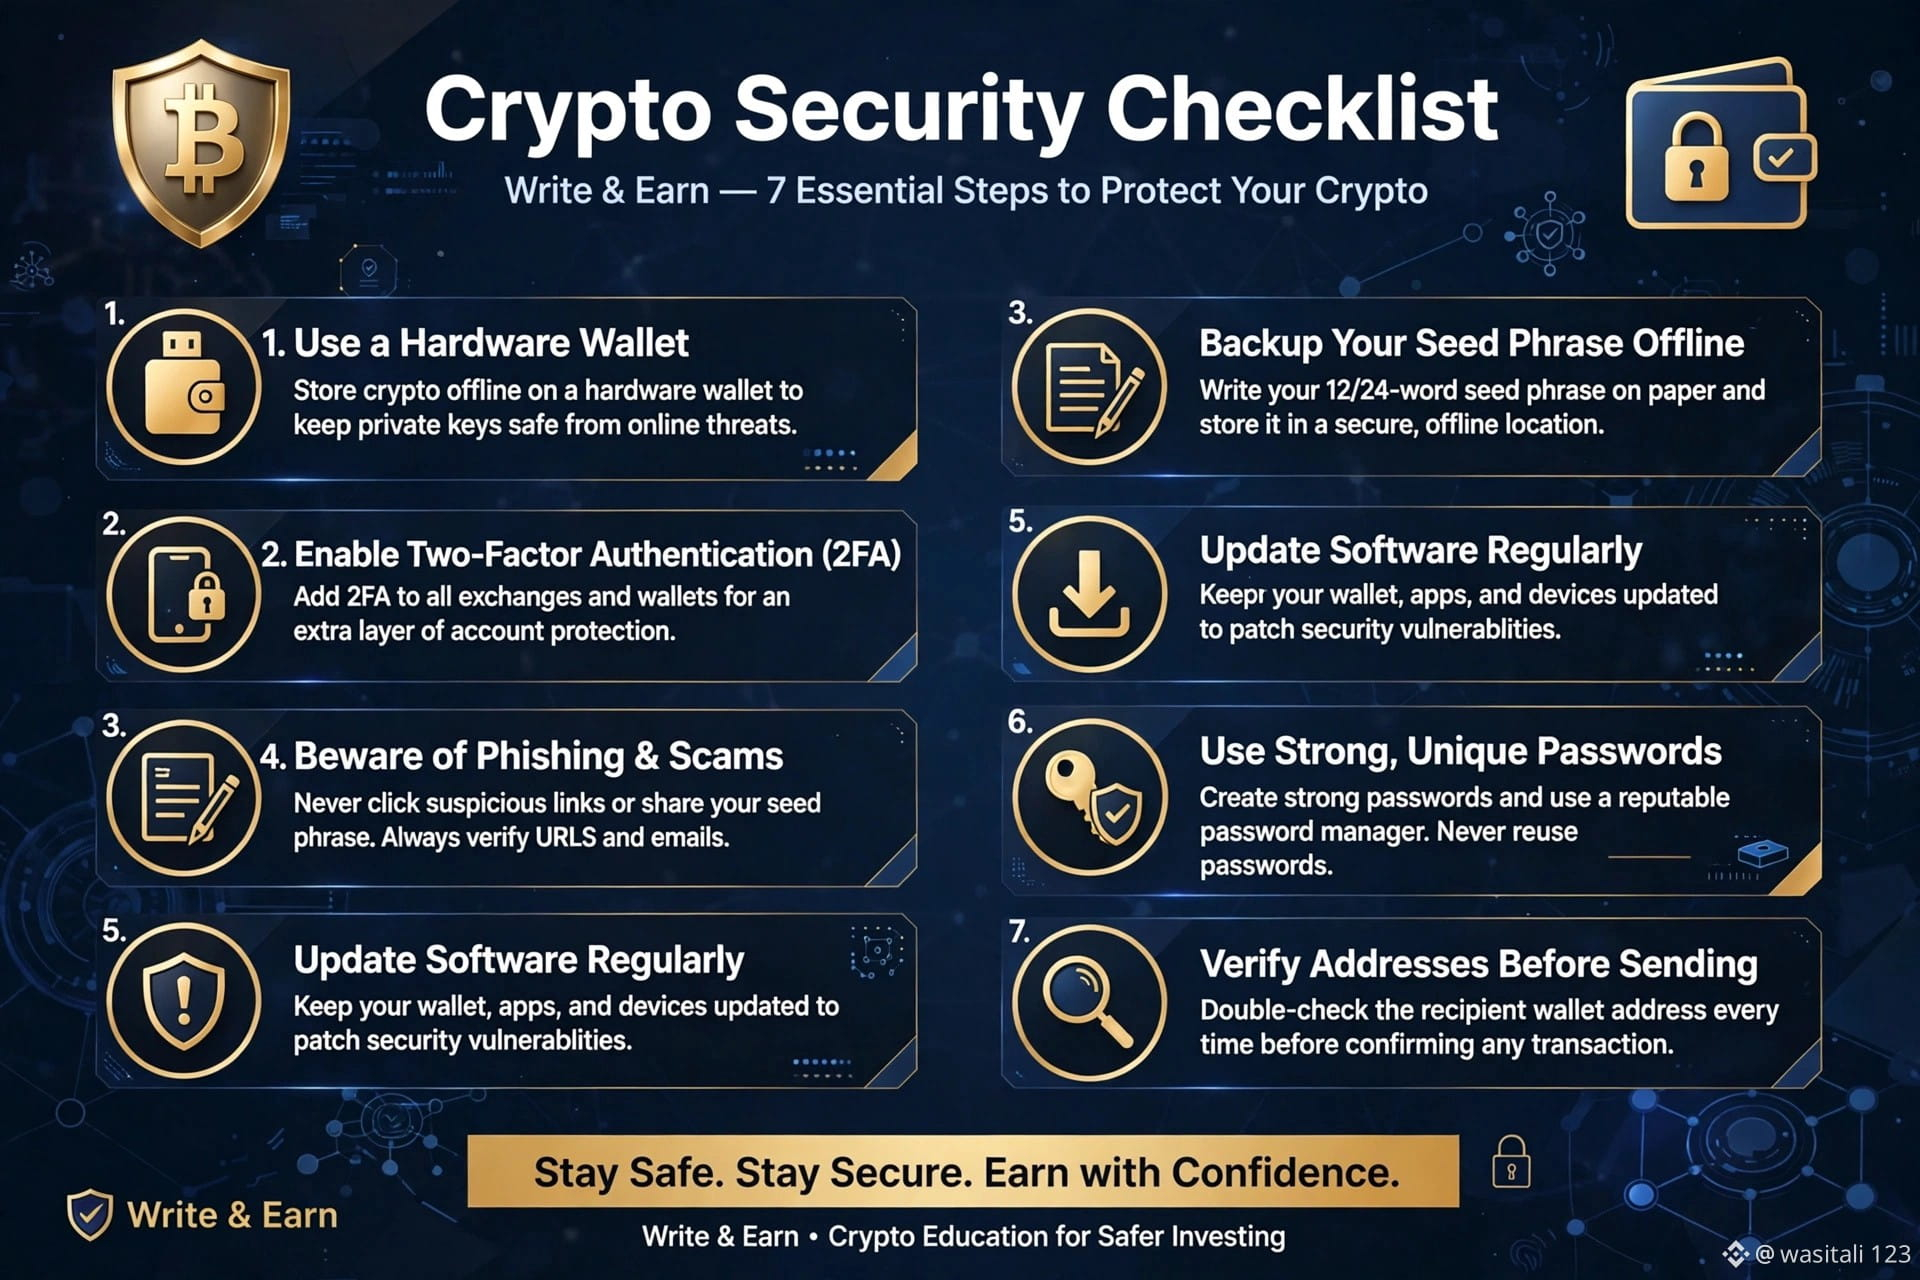
Estos son 7 pasos que yo sigo personalmente y que tú también deberías seguir:
*1. Activa la lista blanca de retiros*
Ve a Binance > Seguridad > Lista blanca de retiros. Actívala. Solo se podrá retirar a las direcciones de tus billeteras personales. Aunque un hacker consiga tu contraseña, no podrá retirar fondos a su billetera.
*2. Usa una clave de acceso y una aplicación de autenticación, no solo SMS*
Te pueden duplicar la tarjeta SIM para interceptar los SMS. Usa la aplicación Binance Authenticator + una clave de acceso + un código por correo electrónico. 3 capas = casi imposible de hackear.
*3. Código antiphishing*
Configura tu código antiphishing en la sección de seguridad de Binance. Todos los correos legítimos de Binance mostrarán TU código. Si un correo no lo incluye, es falso. Los hackers están enviando correos falsos de Binance ahora mismo.
*4. Regla 80/20: exchange frente a billetera fría*
Nunca guardes todos tus fondos en un exchange. Yo guardo el 20 % en Binance para operar y el 80 % en una billetera fría (Ledger/Trezor). Si no tienes las claves, no tienes las monedas.
*5. No hagas clic en enlaces de Twitter o Telegram*
Después del hackeo, están circulando miles de enlaces falsos de «reembolso de Binance». Binance NUNCA te enviará un mensaje directo para ofrecerte un reembolso. Consulta únicamente la cuenta oficial de Binance Square.
*6. Revisa las claves API y las aplicaciones de terceros*
Si conectaste algún bot o aplicación de trading a Binance mediante una API, elimina ahora las API que no uses. Muchos hackeos ocurren por filtraciones de claves API.
*7. Aprende buenas prácticas en la cadena de bloques*
Usa una billetera aparte para los airdrops y las memecoins. No conectes tu billetera principal a cualquier sitio web desconocido. Una autorización maliciosa puede vaciar tu billetera.
*Conclusión:*
Los exchanges pueden ser hackeados; esa es la realidad de la tecnología. Pero si sigues estos 7 pasos, estarás a salvo incluso en el peor de los casos. Este hackeo de 6.300 millones de dólares nos enseñó una lección: en el mundo cripto, la seguridad es rentabilidad.
Cuídate. Mantente SAFU.
Compártelo con alguien.
#EscribeYGana #SeguridadBinance #SeguridadCripto #HackeoBinance #SAFU #EscribeYGana #BTC #CryptoEducation
-
*Introducción:*
El hackeo de Binance de 6.300 millones de dólares del 29 de octubre de 2026 es el mayor exploit de la historia de las criptomonedas. El FBI lo ha vinculado con Corea del Norte. Aunque Binance cubrió el 95 % de los fondos mediante SAFU, este incidente es una llamada de atención para todos los usuarios de criptomonedas. Tu seguridad está en TUS manos, no solo en las del exchange.
Estos son 7 pasos que yo sigo personalmente y que tú también deberías seguir:
*1. Activa la lista blanca de retiros*
Ve a Binance > Seguridad > Lista blanca de retiros. Actívala. Solo se podrá retirar a las direcciones de tus billeteras personales. Aunque un hacker consiga tu contraseña, no podrá retirar fondos a su billetera.
*2. Usa una clave de acceso y una aplicación de autenticación, no solo SMS*
Te pueden duplicar la tarjeta SIM para interceptar los SMS. Usa la aplicación Binance Authenticator + una clave de acceso + un código por correo electrónico. 3 capas = casi imposible de hackear.
*3. Código antiphishing*
Configura tu código antiphishing en la sección de seguridad de Binance. Todos los correos legítimos de Binance mostrarán TU código. Si un correo no lo incluye, es falso. Los hackers están enviando correos falsos de Binance ahora mismo.
*4. Regla 80/20: exchange frente a billetera fría*
Nunca guardes todos tus fondos en un exchange. Yo guardo el 20 % en Binance para operar y el 80 % en una billetera fría (Ledger/Trezor). Si no tienes las claves, no tienes las monedas.
*5. No hagas clic en enlaces de Twitter o Telegram*
Después del hackeo, están circulando miles de enlaces falsos de «reembolso de Binance». Binance NUNCA te enviará un mensaje directo para ofrecerte un reembolso. Consulta únicamente la cuenta oficial de Binance Square.
*6. Revisa las claves API y las aplicaciones de terceros*
Si conectaste algún bot o aplicación de trading a Binance mediante una API, elimina ahora las API que no uses. Muchos hackeos ocurren por filtraciones de claves API.
*7. Aprende buenas prácticas en la cadena de bloques*
Usa una billetera aparte para los airdrops y las memecoins. No conectes tu billetera principal a cualquier sitio web desconocido. Una autorización maliciosa puede vaciar tu billetera.
*Conclusión:*
Los exchanges pueden ser hackeados; esa es la realidad de la tecnología. Pero si sigues estos 7 pasos, estarás a salvo incluso en el peor de los casos. Este hackeo de 6.300 millones de dólares nos enseñó una lección: en el mundo cripto, la seguridad es rentabilidad.
Cuídate. Mantente SAFU.
Compártelo con alguien.
#EscribeYGana #SeguridadBinance #SeguridadCripto #HackeoBinance #SAFU #EscribeYGana #BTC #CryptoEducation
-