La solución de custodia de Google Cloud: ¿por qué dicen que la clave privada «nunca aparece completa»?
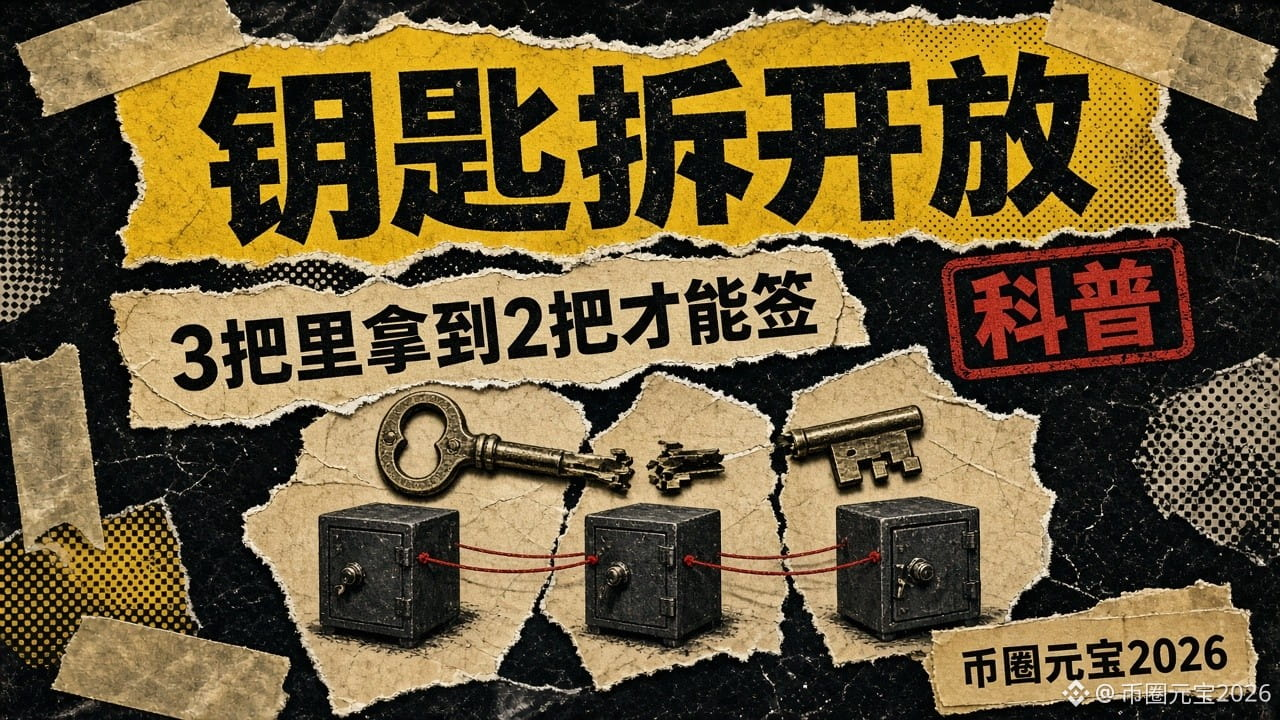
Esta semana hackearon la hot wallet de un exchange. Esa misma semana, fui a leer un documento de producto de Google Cloud: Multi-party Compute (custodia mediante computación multipartita), dedicada a gestionar las claves privadas para firmar activos digitales. La idea se resume en una frase: dividir una clave en varias partes, guardarlas por separado y no volver a juntarlas al firmar.
Según el documento oficial, estos son los puntos principales:
1. El problema del método tradicional: guardar la clave privada completa en un módulo de seguridad de hardware crea un punto único de fallo. Copiarla en varios dispositivos y regiones mejora la disponibilidad, pero cada copia sigue siendo una clave privada completa: es como abrir más puertas que se pueden forzar.
2. Su método: firmas de umbral (el documento habla de una extensión reforzada del protocolo DKLS23). Varios participantes independientes generan y guardan cada uno una «parte de la clave». Al firmar, calculan juntos una firma válida, sin que en ningún lugar se reconstruya la clave privada completa.
3. Límites de seguridad: si el número de participantes comprometidos es inferior al umbral, no pueden falsificar una firma ni reconstruir la clave privada. Si algunos participantes dejan de estar disponibles o sufren daños permanentes, se puede seguir firmando siempre que los restantes alcancen el umbral.
4. Ejemplo (en esencia, lo que dice el documento): tres personas del equipo financiero tienen una parte cada una; hace falta que dos cualesquiera estén de acuerdo para firmar.
5. Compatibilidad: curva secp256k1, correspondiente a Bitcoin, Ethereum y las cadenas EVM; Ed25519 (Solana), marcado como «próximamente». El producto está actualmente en versión preliminar (Pre-GA).
Unas cuantas verdades:
· El documento reconoce algo con mucha honestidad: las estrategias de transacción (por ejemplo, límites y listas de permitidos) solo ofrecen una recomendación de «permitir/rechazar». Si suficientes firmantes dan el visto bueno, una transacción rechazada por la política puede ejecutarse de todos modos. El umbral protege frente a que «un solo punto sea comprometido», pero no puede protegerte de que «suficientes personas sean engañadas a la vez».
· Dividir la clave no significa que el dinero esté a salvo. Si engañan a los firmantes con phishing o el proceso de aprobación se vuelve una formalidad, igualmente puede ocurrir un incidente.
· Todavía no se ha publicado el informe técnico completo sobre qué falló exactamente en el robo de esta semana. No voy a atribuirlo a MPC ni a decir que «con esto no te pueden robar».
· La gente corriente no necesita una custodia institucional, pero el principio sirve para todos: no guardes la frase semilla en un solo lugar ni subas una foto de la frase completa a la nube.
¿Tu frase semilla está ahora «guardada en un solo lugar» o «copiada en varios lugares»?
#MPC #钱包安全 #Divulgación
Esta semana hackearon la hot wallet de un exchange. Esa misma semana, fui a leer un documento de producto de Google Cloud: Multi-party Compute (custodia mediante computación multipartita), dedicada a gestionar las claves privadas para firmar activos digitales. La idea se resume en una frase: dividir una clave en varias partes, guardarlas por separado y no volver a juntarlas al firmar.
Según el documento oficial, estos son los puntos principales:
1. El problema del método tradicional: guardar la clave privada completa en un módulo de seguridad de hardware crea un punto único de fallo. Copiarla en varios dispositivos y regiones mejora la disponibilidad, pero cada copia sigue siendo una clave privada completa: es como abrir más puertas que se pueden forzar.
2. Su método: firmas de umbral (el documento habla de una extensión reforzada del protocolo DKLS23). Varios participantes independientes generan y guardan cada uno una «parte de la clave». Al firmar, calculan juntos una firma válida, sin que en ningún lugar se reconstruya la clave privada completa.
3. Límites de seguridad: si el número de participantes comprometidos es inferior al umbral, no pueden falsificar una firma ni reconstruir la clave privada. Si algunos participantes dejan de estar disponibles o sufren daños permanentes, se puede seguir firmando siempre que los restantes alcancen el umbral.
4. Ejemplo (en esencia, lo que dice el documento): tres personas del equipo financiero tienen una parte cada una; hace falta que dos cualesquiera estén de acuerdo para firmar.
5. Compatibilidad: curva secp256k1, correspondiente a Bitcoin, Ethereum y las cadenas EVM; Ed25519 (Solana), marcado como «próximamente». El producto está actualmente en versión preliminar (Pre-GA).
Unas cuantas verdades:
· El documento reconoce algo con mucha honestidad: las estrategias de transacción (por ejemplo, límites y listas de permitidos) solo ofrecen una recomendación de «permitir/rechazar». Si suficientes firmantes dan el visto bueno, una transacción rechazada por la política puede ejecutarse de todos modos. El umbral protege frente a que «un solo punto sea comprometido», pero no puede protegerte de que «suficientes personas sean engañadas a la vez».
· Dividir la clave no significa que el dinero esté a salvo. Si engañan a los firmantes con phishing o el proceso de aprobación se vuelve una formalidad, igualmente puede ocurrir un incidente.
· Todavía no se ha publicado el informe técnico completo sobre qué falló exactamente en el robo de esta semana. No voy a atribuirlo a MPC ni a decir que «con esto no te pueden robar».
· La gente corriente no necesita una custodia institucional, pero el principio sirve para todos: no guardes la frase semilla en un solo lugar ni subas una foto de la frase completa a la nube.
¿Tu frase semilla está ahora «guardada en un solo lugar» o «copiada en varios lugares»?
#MPC #钱包安全 #Divulgación