
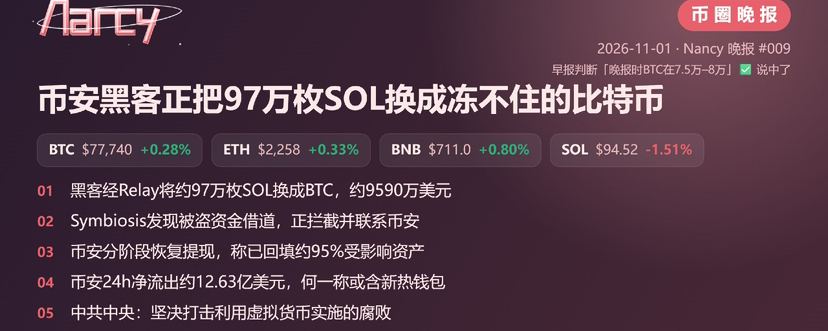


El hacker de Binance por fin movió esos SOL, pero después de todo el trajín, lo que obtuvo a cambio fue precisamente Bitcoin. Según ChainCatcher, que cita a Lookonchain, el hacker está convirtiendo unos 970.000 SOL robados en BTC, por un valor aproximado de 95,9 millones de dólares. Apenas un día antes, el FBI había señalado a los servicios DeFi y de intercambio instantáneo y les había pedido ayuda para bloquear las transacciones. ¿Se ha estrechado la red? Los registros on-chain de esta noche dieron una respuesta poco alentadora.
Primero, repasemos la cronología. Según Whale Alert, citado por PANews, hoy a las 17:39, hora de Taipéi, una dirección vinculada al hackeo de Binance transfirió más de 485.000 SOL, valorados en unos 46,35 millones de dólares al precio del momento. PANews se apresuró a advertir que transferir no significa vender. A las 18:38, ChainCatcher informó que el hacker había transferido unos 487.000 SOL durante la hora anterior y que los estaba convirtiendo en Bitcoin a través de Relay Protocol. Según los datos de TRM Labs, en total había unos 970.000 SOL en la lista de activos robados; en otras palabras, el hacker pretende convertir todos los SOL.
El contraste está en el comunicado del día anterior. Según Cointelegraph, el FBI publicó un comunicado el sábado en el que decía que había observado que la mayor parte de los fondos robados se convertían primero en Ethereum, y que esperaba que los hackers siguieran lavándolos mediante DeFi y servicios de intercambio instantáneo. Por ello, instó a los operadores de nodos, las plataformas de intercambio instantáneo, los servicios DeFi y las empresas de análisis on-chain a bloquear las transacciones relacionadas con esas direcciones. Como resultado, hoy a las 18:29, el protocolo cross-chain Symbiosis publicó que había detectado un intento de transferir a través de su plataforma estos fondos robados; el equipo estaba trabajando para bloquearlos y ya se había puesto en contacto con Binance. También reconoció que sus controles actuales están diseñados para flujos de fondos normales y que tienen lagunas de supervisión ante operaciones rápidas y complejas.
Supongamos que eres un usuario común que hoy, por casualidad, hizo una transferencia entre cadenas en Symbiosis. Symbiosis también está pidiendo a los usuarios cuyos fondos hayan quedado retenidos o se hayan revertido por error que se pongan en contacto con el equipo para revisar sus casos, y es muy posible que ni siquiera supieras que, al mismo tiempo, los hackers también estaban usando ese canal. En cuanto a por qué los hackers decidieron convertir los fondos en Bitcoin, ChainCatcher explica que BTC tiene mayor liquidez y una aceptación más amplia, lo que facilita transferirlo más rápido; además, Bitcoin no tiene un emisor que pueda pulsar el botón de congelación. Según un cálculo aproximado basado en las cifras publicadas, estos 95,9 millones de dólares representan apenas alrededor del 1,5 % de los aproximadamente 6.300 millones de dólares robados. Aún quedan unos 200.000 ETH, 18.270 bitcoins y grandes cantidades de monedas estables; Binance apenas comenzó hoy a reanudar los retiros por etapas.
A mi parecer, esta operación para recuperar los fondos robados ha pasado de ser una cuestión de «quién puede congelarlos» a una de «quién reacciona más rápido». La lista de direcciones del FBI, las etiquetas de las empresas de análisis on-chain y los controles de riesgo propios de cada protocolo: todos los eslabones tienen que reaccionar en cuestión de decenas de minutos. Un paso en falso y decenas de millones de dólares ya habrán cambiado de moneda y de cadena. Según datos de CertiK citados por Cointelegraph, las pérdidas de seguridad en el sector cripto durante todo 2025 se estimaron en unos 3.400 millones de dólares, de los cuales más de 2.000 millones se atribuyeron a grupos vinculados con Corea del Norte. Comparando a grandes rasgos con las cifras publicadas, este único caso supera las pérdidas totales de todo ese año. Los gatos son un grupo de protocolos, cada uno a cargo de una parte; el ratón es uno solo, pero no necesita reunirse.
¿Crees que los protocolos DeFi deberían examinar cada transacción como hacen los exchanges, aunque eso perjudique por error a usuarios comunes, para detener a los hackers? ¿O deberían preservar el acceso sin permisos y aceptar que los hackers también puedan usarlos?
Consulta la imagen para ver otros temas destacados de hoy