
Al leer el libro blanco de Kite, encontré un ejemplo que me hizo detenerme a pensar. 🤔 Si un agente de IA solo puede utilizar 100 USD al día durante 30 días, la cantidad total sobre la que puede actuar no superará los 3.000 USD. Incluso si el agente queda completamente comprometido, los daños máximos seguirán dentro del límite establecido de antemano.
🔐 Antes solía pensar que la seguridad de los agentes de IA consistía en garantizar que el modelo siempre tomara decisiones acertadas. Pero Kite aborda el problema desde otro ángulo: en lugar de apostarlo todo al comportamiento de la IA, se centra en controlar las consecuencias si comete un error. Los usuarios pueden fijar de antemano el daño máximo antes de conceder permisos. Además, las claves de sesión solo se pueden usar una vez, las direcciones de los agentes se generan a partir de la billetera del usuario y únicamente la clave raíz tiene el control de más alto nivel.
📊 Este es un aspecto que me resulta más interesante cuanto más lo investigo. La cifra de 3.000 USD solo es válida, en realidad, cuando el Agent trabaja con un único proveedor. Si hay varios proveedores, la exposición total se calcula sumando el límite de gasto diario de cada uno multiplicado por el tiempo durante el que se le conceden permisos. El riesgo total solo se reduce si también se establece un límite presupuestario diario general. En otras palabras, cada nuevo servicio al que se conecta el Agent puede aumentar la magnitud del riesgo.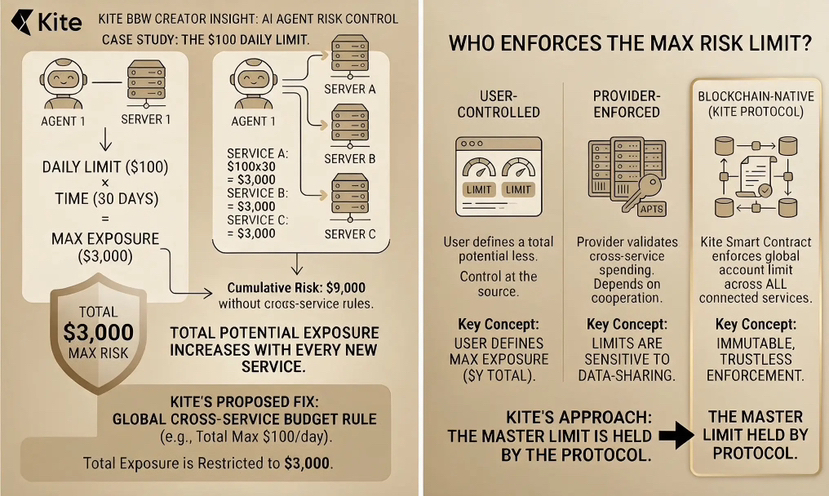
🧩 No creo que esto sea una debilidad en el diseño de Kite, ya que el libro blanco menciona reglas de autorización de cuentas que pueden aplicarse a varios servicios. Lo que quiero aclarar es otro aspecto: la cifra de 3.000 USD solo tiene sentido si sabemos dónde se aplica el límite total y qué componente lo hace cumplir. Ese factor es el que determina si este tope se mantiene en todas las operaciones del Agent.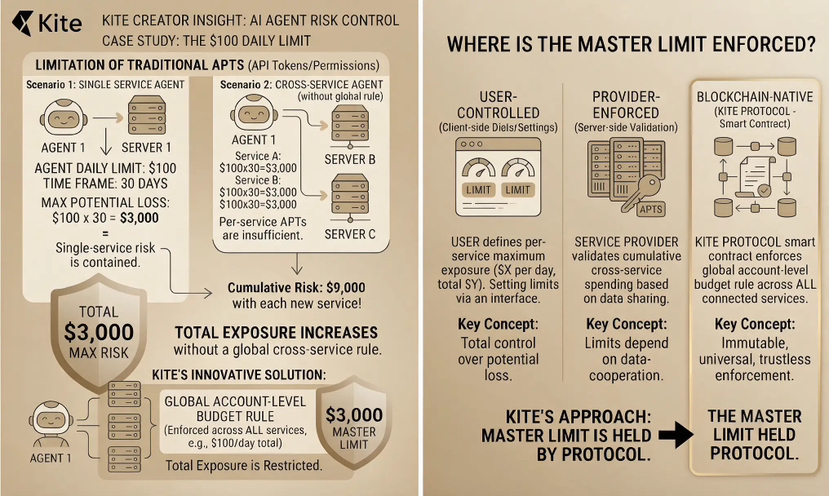
💭 A medida que los agentes de IA se encargan de más transacciones, creo que una pregunta interesante es quién debería tener la autoridad para decidir el límite de gasto final: ¿el usuario, el proveedor del servicio o la propia blockchain? Cada parte tiene un papel distinto. Me da curiosidad saber cómo repartiría la gente estas responsabilidades.