
Dar una billetera a un agente de IA es fácil. Ponerle límites claros es el verdadero desafío.
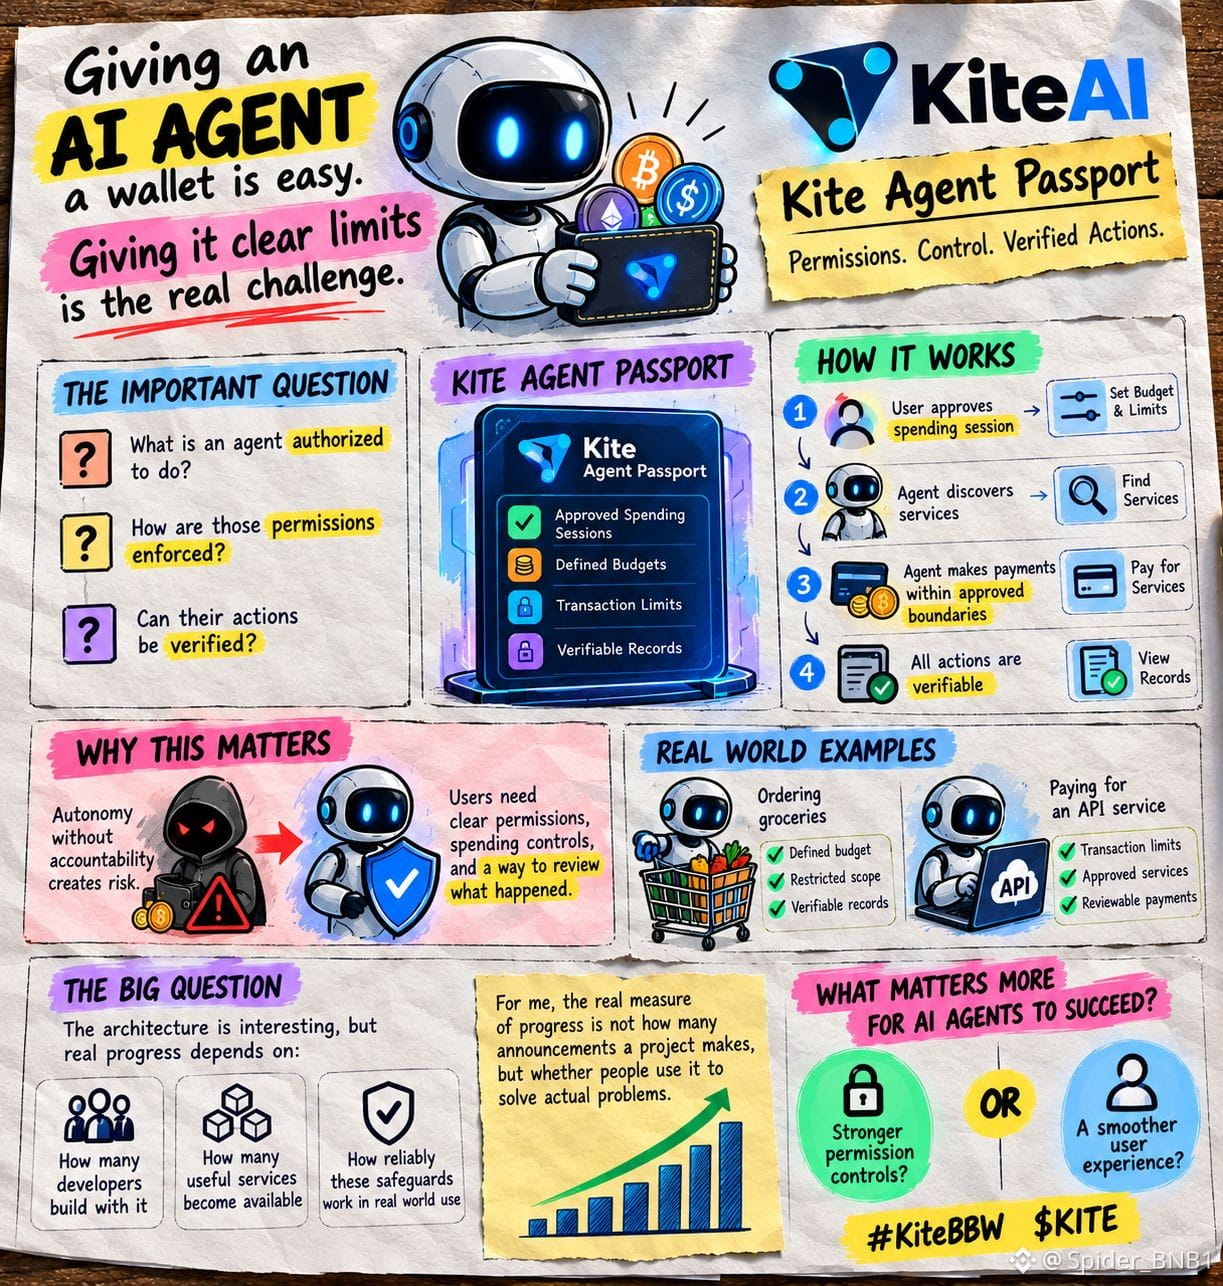
La mayoría de las conversaciones sobre los agentes de IA se centran en lo que pueden hacer. Creo que la pregunta más importante es qué están autorizados a hacer, cómo se hacen cumplir esos permisos y si sus acciones pueden verificarse.
Esto es lo que me interesa de @GoKiteAI y Kite Agent Passport. Permite a los usuarios aprobar sesiones de gasto con presupuestos y límites de transacción definidos, mientras que los agentes pueden descubrir servicios y realizar pagos dentro de esos límites aprobados.
El diseño importa porque la autonomía sin rendición de cuentas genera riesgos. Los usuarios no deberían tener que confiar ciegamente sus fondos a un agente. Necesitan permisos claros, controles de gasto y una forma de revisar lo sucedido.
Imagina un agente de IA que hace la compra o paga por un servicio de API. Un presupuesto definido, un alcance de gasto restringido y registros de pago verificables podrían hacer que ese proceso sea más práctico, sin tener que aprobar cada transacción individual.
Mi principal duda es la adopción. La arquitectura es interesante, pero quiero ver cuántos desarrolladores la utilizan para crear soluciones, cuántos servicios útiles están disponibles y con qué fiabilidad funcionan estas medidas de protección en situaciones reales.
Para mí, la verdadera medida del progreso no es cuántos anuncios hace un proyecto, sino si la gente lo usa para resolver problemas concretos.
¿Qué es más importante para que los agentes de IA tengan éxito: controles de permisos más estrictos o una experiencia de usuario más fluida?
#KiteBBW $KITE
$牛来
$AIOT
La mayoría de las conversaciones sobre los agentes de IA se centran en lo que pueden hacer. Creo que la pregunta más importante es qué están autorizados a hacer, cómo se hacen cumplir esos permisos y si sus acciones pueden verificarse.
Esto es lo que me interesa de @GoKiteAI y Kite Agent Passport. Permite a los usuarios aprobar sesiones de gasto con presupuestos y límites de transacción definidos, mientras que los agentes pueden descubrir servicios y realizar pagos dentro de esos límites aprobados.
El diseño importa porque la autonomía sin rendición de cuentas genera riesgos. Los usuarios no deberían tener que confiar ciegamente sus fondos a un agente. Necesitan permisos claros, controles de gasto y una forma de revisar lo sucedido.
Imagina un agente de IA que hace la compra o paga por un servicio de API. Un presupuesto definido, un alcance de gasto restringido y registros de pago verificables podrían hacer que ese proceso sea más práctico, sin tener que aprobar cada transacción individual.
Mi principal duda es la adopción. La arquitectura es interesante, pero quiero ver cuántos desarrolladores la utilizan para crear soluciones, cuántos servicios útiles están disponibles y con qué fiabilidad funcionan estas medidas de protección en situaciones reales.
Para mí, la verdadera medida del progreso no es cuántos anuncios hace un proyecto, sino si la gente lo usa para resolver problemas concretos.
¿Qué es más importante para que los agentes de IA tengan éxito: controles de permisos más estrictos o una experiencia de usuario más fluida?
#KiteBBW $KITE
$牛来
$AIOT