🚨 HACKEO DE BINANCE: ¿CÓMO OBTUVO ACCESO EL ATACANTE?
Chicos, los detalles en la cadena están revelando algo grave sobre el exploit de la billetera caliente de Binance. 👀
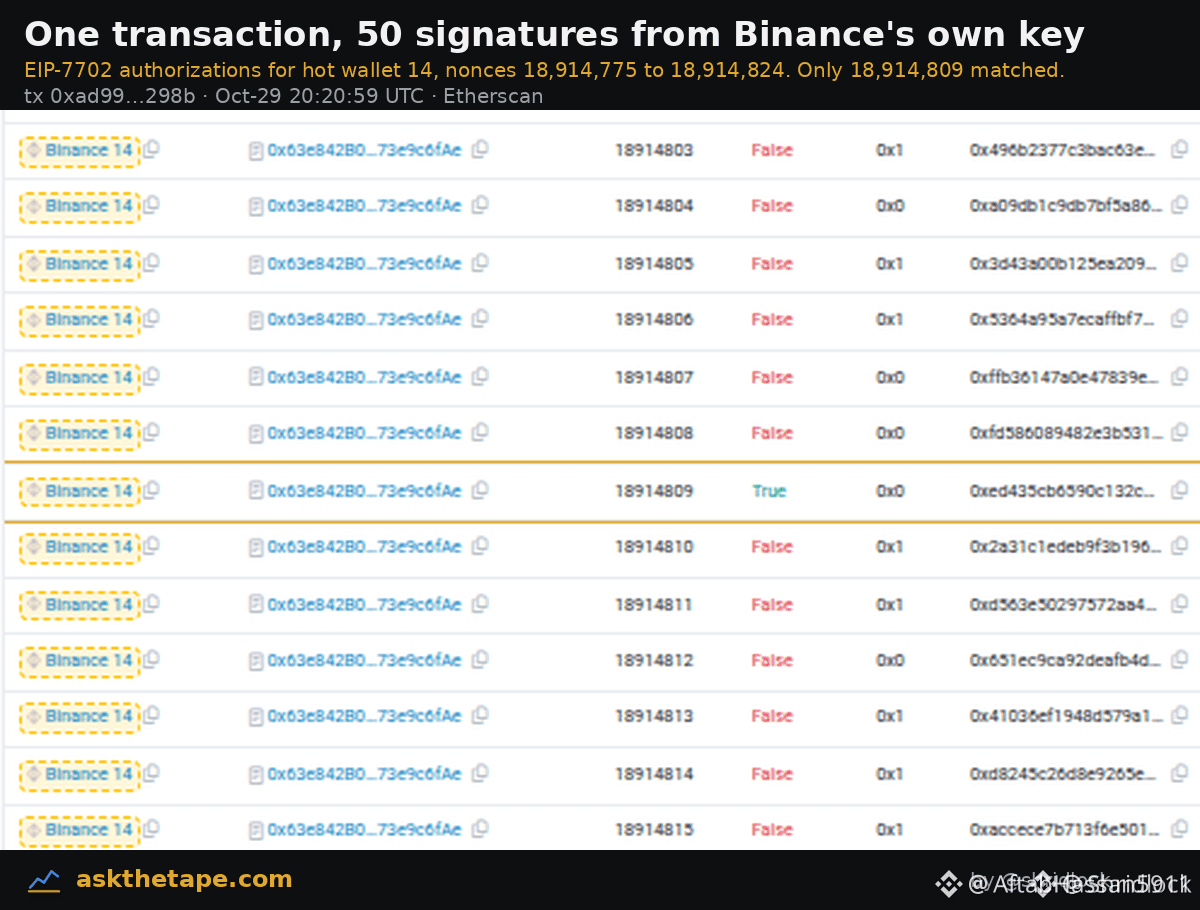
A las 20:21 UTC, una transacción le dio al atacante acceso al poder de firma de la Hot Wallet 14.
Esto es lo que hace interesante este incidente:
🔴 50 autorizaciones: La transacción incluía 50 autorizaciones, todas firmadas con la propia clave de la billetera...
🔴 Nonces consecutivos: Estas firmas cubrían nonces del 18,914,775 al 18,914,824. Solo se ejecutó la autorización que coincidía con el siguiente nonce de la billetera...
🔴 Dirección del atacante: El remitente «0x7c86…5ca0» ahora aparece etiquetado como «Binance Hot Wallet Exploiter» en Etherscan...
🔴 Conexión con Tornado Cash: Parte de los fondos para el gas del atacante provino de tres retiros del fondo de 0.1 ETH de Tornado Cash. El primer retiro se realizó el 28 de octubre, unas 37 horas antes del ataque.
⚠️ LA MAYOR PREOCUPACIÓN:
Al parecer, el atacante obtuvo la capacidad de activar firmas con la clave de la propia billetera de Binance, lo que hace que este incidente sea mucho más preocupante que una transferencia de billetera común...
📊 Según se informa, alrededor del 94 % de los fondos denominados en Ethereum aún están congelados o inmovilizados.
Vale la pena seguir de cerca la investigación en la cadena.
¿Qué opinan, chicos? ¿Fue una falla en la gestión de claves o algo más complicado?
Síganme para recibir más novedades sobre el hackeo de Binance y la investigación en la cadena.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC
Chicos, los detalles en la cadena están revelando algo grave sobre el exploit de la billetera caliente de Binance. 👀
A las 20:21 UTC, una transacción le dio al atacante acceso al poder de firma de la Hot Wallet 14.
Esto es lo que hace interesante este incidente:
🔴 50 autorizaciones: La transacción incluía 50 autorizaciones, todas firmadas con la propia clave de la billetera...
🔴 Nonces consecutivos: Estas firmas cubrían nonces del 18,914,775 al 18,914,824. Solo se ejecutó la autorización que coincidía con el siguiente nonce de la billetera...
🔴 Dirección del atacante: El remitente «0x7c86…5ca0» ahora aparece etiquetado como «Binance Hot Wallet Exploiter» en Etherscan...
🔴 Conexión con Tornado Cash: Parte de los fondos para el gas del atacante provino de tres retiros del fondo de 0.1 ETH de Tornado Cash. El primer retiro se realizó el 28 de octubre, unas 37 horas antes del ataque.
⚠️ LA MAYOR PREOCUPACIÓN:
Al parecer, el atacante obtuvo la capacidad de activar firmas con la clave de la propia billetera de Binance, lo que hace que este incidente sea mucho más preocupante que una transferencia de billetera común...
📊 Según se informa, alrededor del 94 % de los fondos denominados en Ethereum aún están congelados o inmovilizados.
Vale la pena seguir de cerca la investigación en la cadena.
¿Qué opinan, chicos? ¿Fue una falla en la gestión de claves o algo más complicado?
Síganme para recibir más novedades sobre el hackeo de Binance y la investigación en la cadena.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC