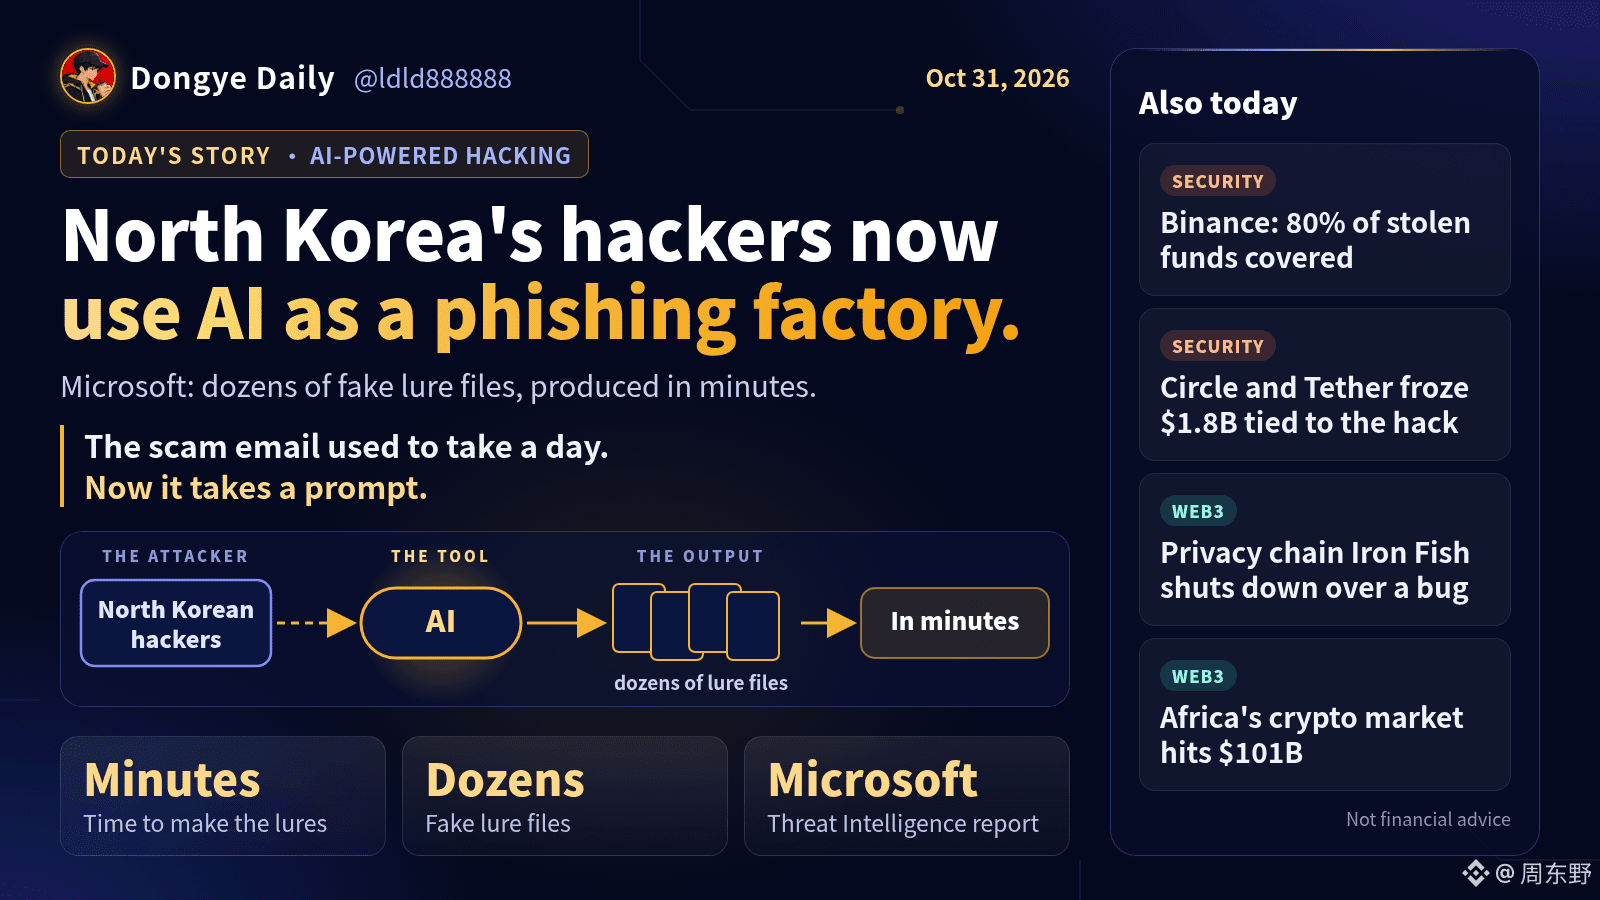
Los hackers de Corea del Norte ahora usan IA como fábrica de phishing.
Microsoft dice que producen decenas de archivos señuelo falsos en cuestión de minutos.
Un nuevo informe de Microsoft Threat Intelligence afirma que los grupos de hackers norcoreanos usan IA para producir documentos de phishing en masa y generar código malicioso.
Por qué importa
El phishing solía estar limitado por el tiempo que podía dedicarle una persona. Alguien tenía que redactar cada señuelo, uno por uno. Cuando la IA puede crear decenas en minutos, el costo para el atacante se acerca a cero, mientras tu bandeja de entrada se llena de ruido. Tras el hackeo de Binance de esta semana, ese riesgo no es abstracto.
Antes, escribir el correo fraudulento llevaba un día. Ahora basta con una instrucción.
Más cosas que valen la pena:
Binance afirma que ha cubierto cerca del 80 % de los activos robados
→ El exchange más seguro es el que puede permitirse asumir sus propios errores.
Cuando la IA redacta el señuelo, ¿cuál es tu mejor defensa: mejores herramientas o mejores hábitos?
Una historia, bien explicada, cada día. Sigue a Dongye. Hasta mañana.
#币安披露黑客事件进展63亿美元损失已弥补八成