Si es posible que la frase semilla de una billetera de hardware se haya filtrado, importarla en otro dispositivo no resuelve el problema. El aviso de seguridad que Trezor publicó ayer hizo hincapié precisamente en este punto.
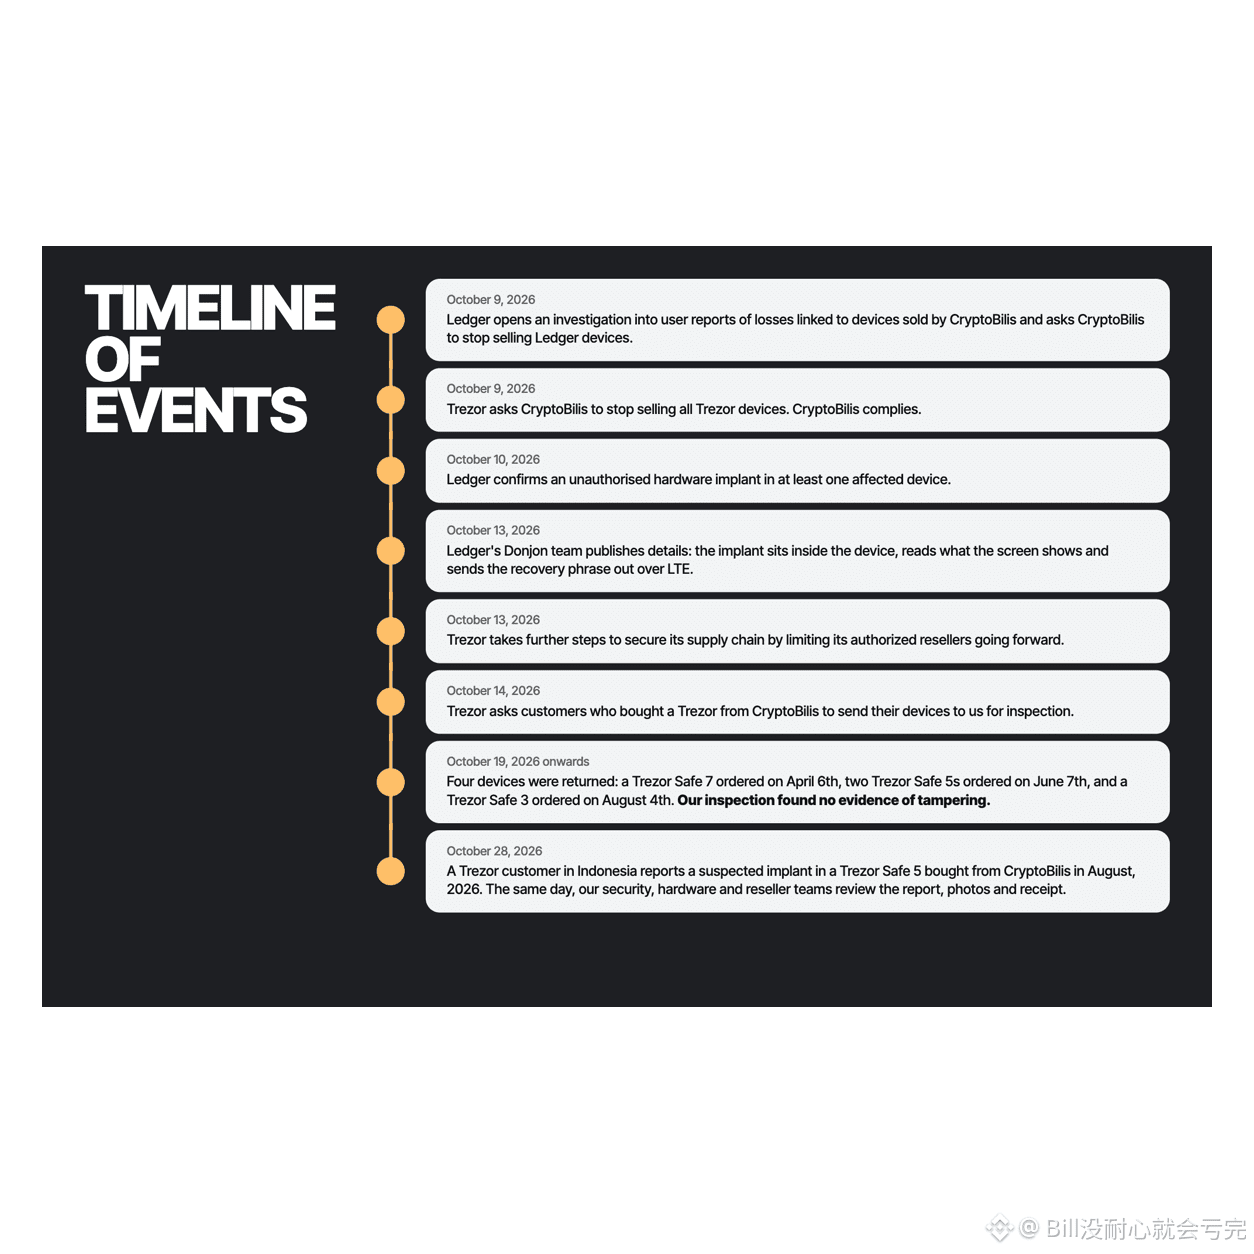
El 28 de octubre, Trezor recibió un informe según el cual un Safe 5 comprado por un usuario a CryptoBilis podría haber sido modificado con una placa de circuito capaz de leer la frase de recuperación que aparece en la pantalla y transmitirla al exterior a través de una red móvil. Cuando se publicó el comunicado oficial, el 30 de octubre, Trezor aún no había recibido el dispositivo para verificarlo y tampoco había recibido informes de pérdidas de fondos por parte de compradores de ese distribuidor. Es importante distinguir entre una posible manipulación y una verificación de laboratorio concluida.
Trezor ya había retirado a este distribuidor el 9 de octubre. Esta medida preventiva se recomienda para todos los modelos de Trezor comprados a CryptoBilis desde marzo de 2026: si ya se han usado, hay que migrar a una billetera nueva con una frase semilla completamente nueva; si aún no se han inicializado, no los configures ni introduzcas una frase de recuperación que ya tengas.
Comprueba primero quién figura como vendedor en el comprobante de compra y, después, gestiona el caso a través de los canales oficiales. No compartas tu frase semilla con nadie que se haga pasar por el servicio de atención al cliente y, al migrar, verifica la dirección completa del destinatario. Las billeteras de hardware siguen estando expuestas a riesgos en la cadena de suministro y durante su uso.
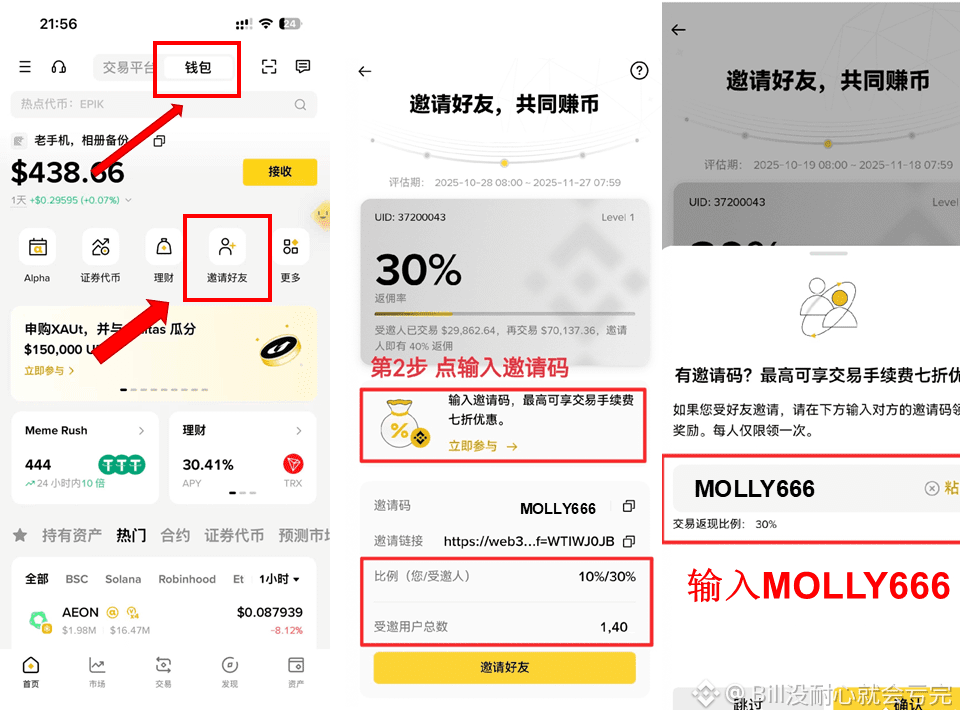
Código de invitación de Binance Wallet: MOLLY666
El 28 de octubre, Trezor recibió un informe según el cual un Safe 5 comprado por un usuario a CryptoBilis podría haber sido modificado con una placa de circuito capaz de leer la frase de recuperación que aparece en la pantalla y transmitirla al exterior a través de una red móvil. Cuando se publicó el comunicado oficial, el 30 de octubre, Trezor aún no había recibido el dispositivo para verificarlo y tampoco había recibido informes de pérdidas de fondos por parte de compradores de ese distribuidor. Es importante distinguir entre una posible manipulación y una verificación de laboratorio concluida.
Trezor ya había retirado a este distribuidor el 9 de octubre. Esta medida preventiva se recomienda para todos los modelos de Trezor comprados a CryptoBilis desde marzo de 2026: si ya se han usado, hay que migrar a una billetera nueva con una frase semilla completamente nueva; si aún no se han inicializado, no los configures ni introduzcas una frase de recuperación que ya tengas.
Comprueba primero quién figura como vendedor en el comprobante de compra y, después, gestiona el caso a través de los canales oficiales. No compartas tu frase semilla con nadie que se haga pasar por el servicio de atención al cliente y, al migrar, verifica la dirección completa del destinatario. Las billeteras de hardware siguen estando expuestas a riesgos en la cadena de suministro y durante su uso.
Código de invitación de Binance Wallet: MOLLY666