

La industria de las criptomonedas lleva años diciéndonos que las claves privadas son la base de la seguridad de los activos digitales.
Pero el incidente de Binance plantea otra pregunta:
¿Qué ocurre cuando los atacantes no necesitan vulnerar la criptografía, sino que pueden comprometer la infraestructura que autoriza las transacciones?
El 29 de octubre de 2026, Binance sufrió una brecha de seguridad que involucró aproximadamente 6.300 millones de dólares en criptoactivos.
La investigación inicial apuntó al portátil de un ingeniero de DevOps que había sido comprometido. Sin embargo, Binance confirmó más tarde que los investigadores habían descubierto puntos de entrada adicionales.
Curiosamente, Binance informó que no había indicios de que se hubieran filtrado las claves privadas de las billeteras.
Ese detalle merece más atención que la cifra del titular.
Es posible que la verdadera vulnerabilidad estuviera en los sistemas que rodeaban las billeteras.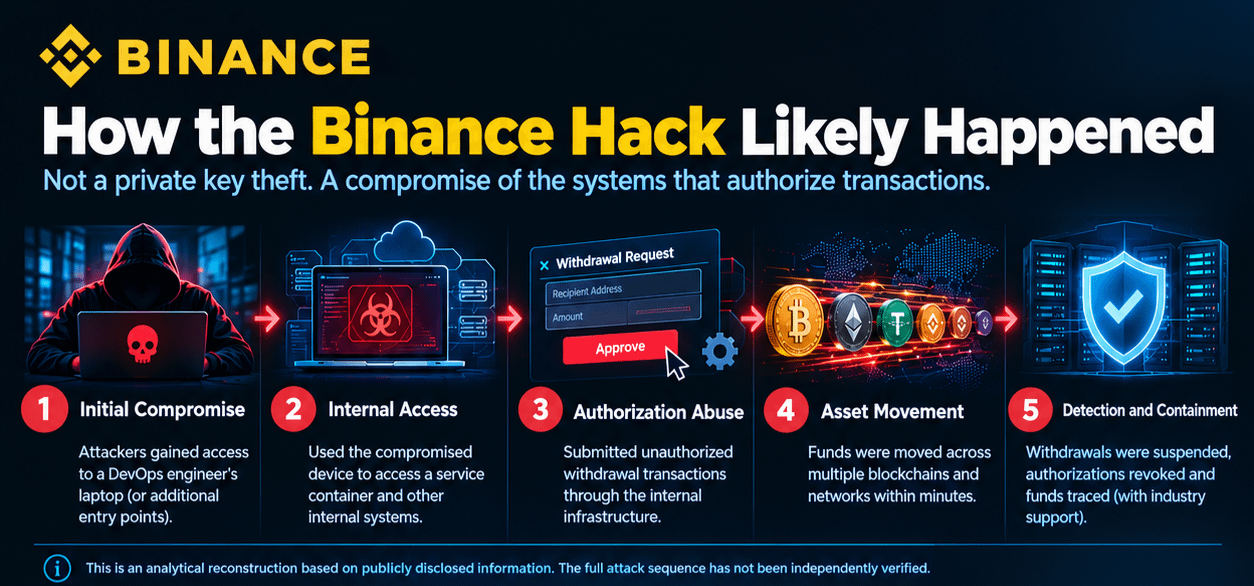
Un exchange de criptomonedas no es solo un conjunto de billeteras. Es una infraestructura interconectada que incluye dispositivos de empleados, entornos en la nube, contenedores de servicios, sistemas de autorización de transacciones y controles de retiro.
Si los atacantes logran comprometer suficientes componentes conectados, podrían autorizar transacciones sin vulnerar directamente la criptografía subyacente.
Aquí es donde el incidente se convierte en un problema de arquitectura, en lugar de ser simplemente otro hackeo de billeteras.
El segundo problema es la concentración del riesgo.
Un exchange puede distribuir sus activos entre varias billeteras, pero eso no crea automáticamente límites de seguridad independientes.
Si varias billeteras dependen de una infraestructura de autorización comprometida, distribuir los fondos puede ofrecer menos protección de la esperada.
La pregunta no es simplemente cuántas billeteras opera un exchange.
La pregunta es cuánto daño puede causar un solo sistema comprometido.
Hay otra contradicción interesante en este incidente.
Binance informó que se habían congelado aproximadamente 3.000 millones de dólares en activos afectados gracias a la cooperación con socios del sector y emisores de activos.
Esto demuestra la utilidad de una intervención coordinada, pero también pone de relieve el control centralizado que existe en algunas partes del ecosistema cripto.
Los emisores de stablecoins pueden congelar ciertos activos. Esa capacidad puede ayudar a contener los robos, pero también implica una disyuntiva entre la posibilidad de recuperar los activos y la propiedad sin permisos.
No se debe confundir una cosa con la otra.
Binance se ha comprometido a aportar más de 6.340 millones de dólares de fondos de la empresa y recursos de SAFU para cubrir las pérdidas declaradas.
Eso aborda las consecuencias financieras para los clientes.
Pero la compensación económica no resuelve automáticamente el problema de seguridad subyacente.
El sector necesita respuestas sobre la infraestructura comprometida, la autorización de retiros, los sistemas de monitoreo y los límites del acceso del atacante.
Mi principal conclusión de este incidente:
A menudo evaluamos la seguridad cripto preguntándonos si las claves privadas están protegidas.
Quizá también deberíamos plantearnos una pregunta más difícil:
¿Cuánto dinero puede mover un atacante después de comprometer un solo componente confiable del sistema?
Porque proteger la clave es solo una parte de la protección de los activos.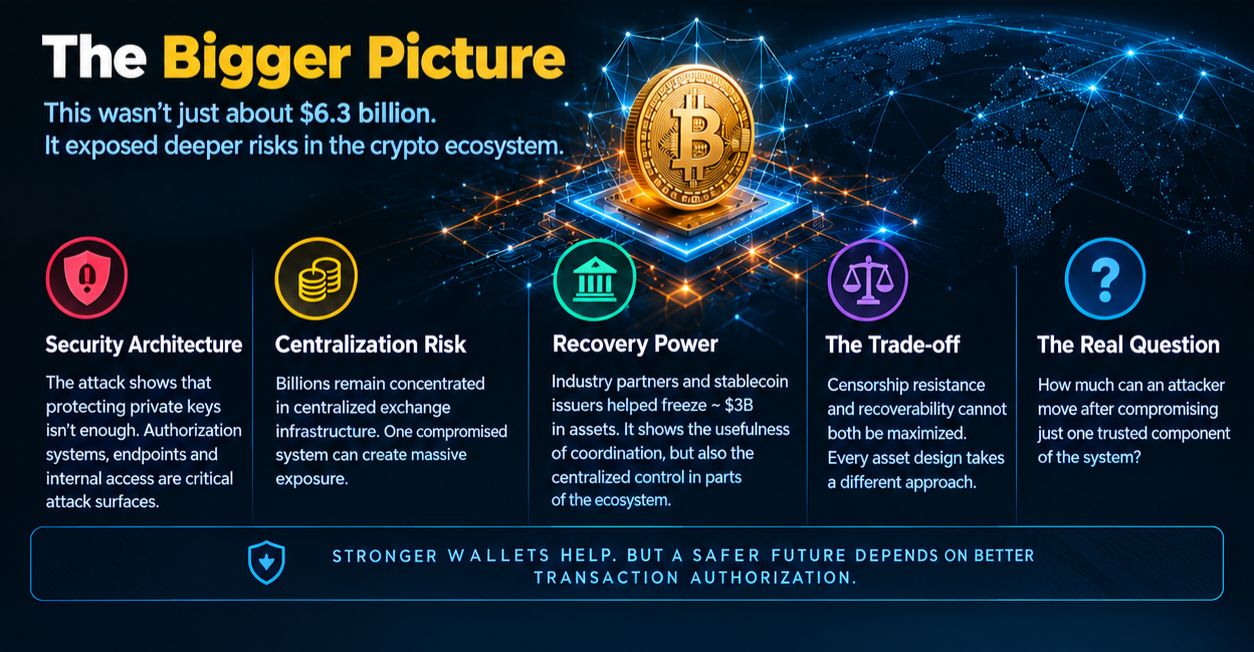
¿Qué creen que será más importante para la próxima generación de exchanges: una mayor seguridad de las billeteras o un rediseño fundamental de la arquitectura de autorización de transacciones?