


30 de octubre de 2026 | Informe especial sobre seguridad cripto
Un importante incidente de seguridad relacionado con Binance ha puesto bajo un intenso escrutinio la infraestructura de la industria de las criptomonedas.
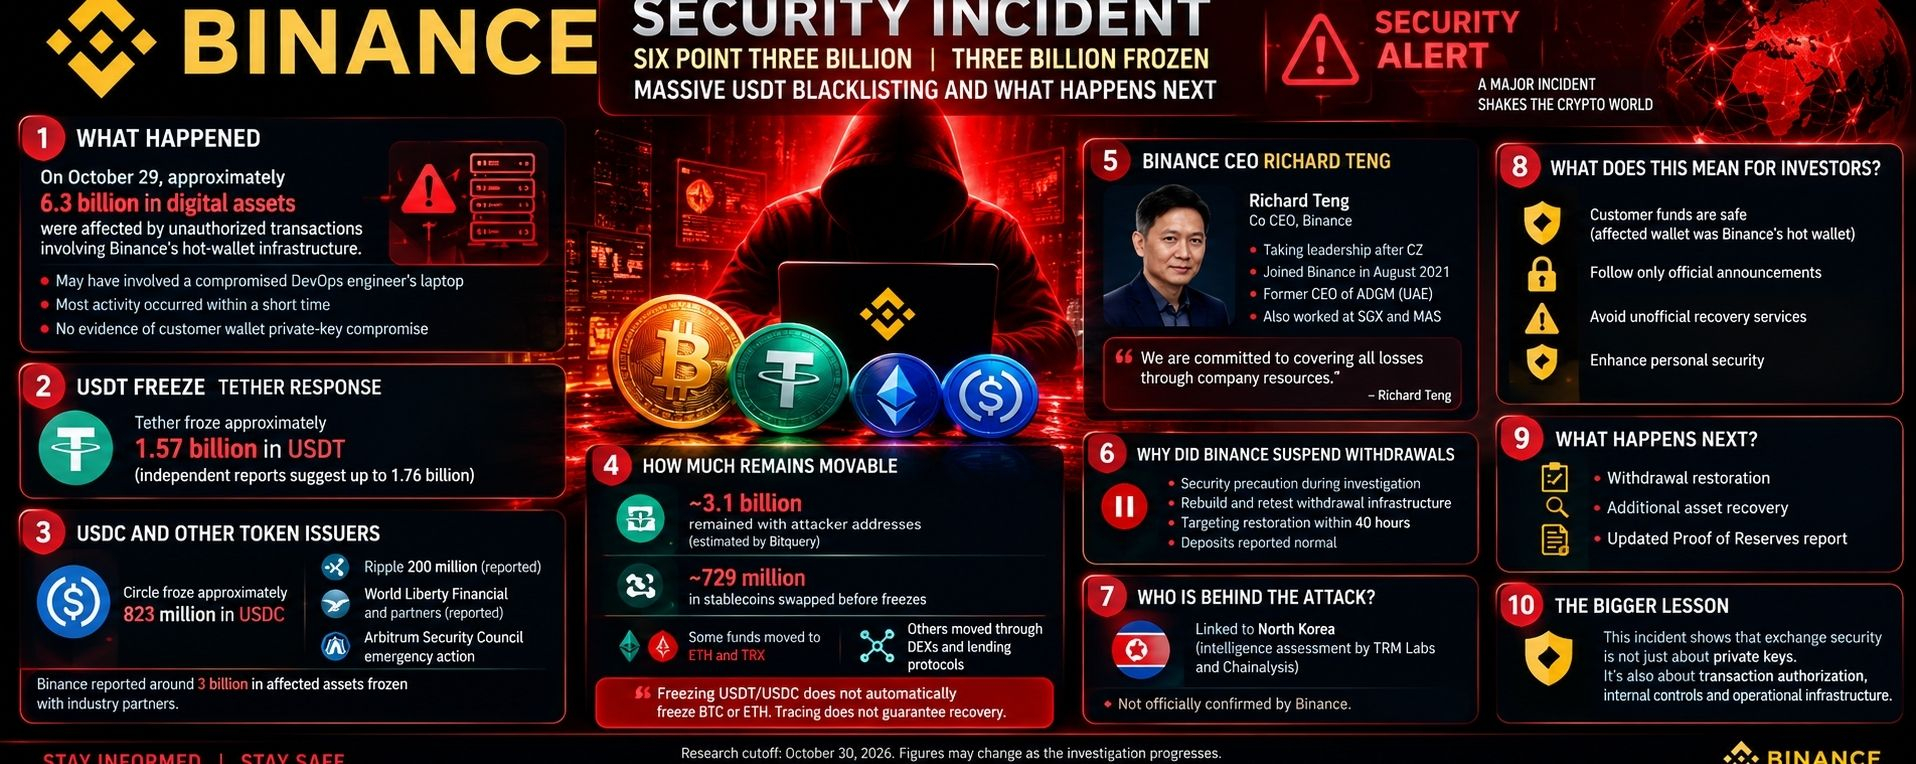
Según la investigación preliminar del exchange, el 29 de octubre se vieron afectados aproximadamente 6.300 millones de dólares en activos digitales por transacciones no autorizadas que involucraron la propia infraestructura de billeteras calientes de Binance.
El incidente desencadenó una respuesta internacional en la que participaron emisores de monedas estables, empresas de inteligencia blockchain, investigadores de seguridad y organismos encargados de hacer cumplir la ley.
Uno de los acontecimientos más importantes ha sido la congelación de miles de millones de dólares en activos digitales relacionados.
Pero ¿cuánto se ha congelado realmente? ¿Qué ocurrió con los USDT? ¿Y qué cantidad de la criptomoneda afectada podría seguir fuera del alcance de una congelación directa?
Examinemos la información disponible.
1. ¿QUÉ LE OCURRIÓ A BINANCE?
La investigación preliminar de Binance indicó que el incidente podría haber involucrado una computadora portátil comprometida perteneciente a un ingeniero de DevOps.
Según el exchange, esto podría haber permitido a un atacante acceder a contenedores de servicio y enviar transacciones de retiro no autorizadas.
Binance informó que no había indicios de que se hubieran comprometido las claves privadas de las billeteras.
El impacto total estimado fue de aproximadamente 6.300 millones de dólares.
La mayor parte de la actividad se produjo en un período relativamente breve, lo que demuestra la rapidez con que las debilidades en la infraestructura de autorización de transacciones pueden convertirse en graves incidentes de seguridad.
Es importante señalar que Binance ha declarado que la billetera afectada pertenecía a su propia infraestructura operativa y no a billeteras controladas por clientes.
2. LA CONGELACIÓN MASIVA DE USDT: LA RESPUESTA DE TETHER
Uno de los acontecimientos más importantes fue la respuesta de Tether, el emisor de USDT.
Según la respuesta comunicada, Tether congeló aproximadamente 1.570 millones de dólares en USDT relacionados con el incidente.
Sin embargo, un análisis independiente posterior en cadena realizado por Bitquery informó de una cifra acumulada mayor: aproximadamente 1.760 millones de dólares en USDT congelados.
Estas cifras reflejan distintos momentos de recopilación de datos y metodologías de cálculo, y no necesariamente representan congelaciones independientes adicionales.
Esta operación demuestra una característica importante de las stablecoins centralizadas: sus emisores pueden incluir direcciones de billeteras específicas en listas negras y restringir el movimiento de los tokens que contienen.
El objetivo es impedir que los fondos sospechosos se transfieran o conviertan a través de los contratos de stablecoins afectados.
3. USDC Y OTROS EMISORES DE TOKENS SE SUMAN A LA RESPUESTA
Tether no fue la única empresa involucrada.
Según se informa, Circle congeló aproximadamente 823 millones de dólares en USDC relacionados con el incidente.
Otras organizaciones también tomaron medidas:
- Según se informa, Ripple congeló aproximadamente 200 millones de dólares en fondos relacionados.
- Según se informa, World Liberty Financial y otros socios ayudaron a congelar stablecoins y tokens adicionales.
- El Consejo de Seguridad de Arbitrum tomó medidas de emergencia relacionadas con activos en su red.
Posteriormente, Binance informó que se habían congelado en cadena aproximadamente 3.000 millones de dólares en activos afectados con la ayuda de socios del sector.
Estas cifras deben interpretarse con cautela, ya que corresponden a distintas categorías de activos y momentos de recopilación de datos.
4. ¿CUÁNTOS FONDOS SEGUÍAN SIENDO TRANSFERIBLES?
Podría decirse que esta es la parte más importante de la investigación.
El análisis independiente en cadena de Bitquery, basado en saldos observados aproximadamente a las 03:54 UTC del 30 de octubre, estimó que alrededor de 3.100 millones de dólares seguían en direcciones del atacante.
Su investigación también identificó aproximadamente 729 millones de dólares en stablecoins que se habían intercambiado antes de que entraran en vigor las congelaciones correspondientes.
Según se informa, algunos fondos se convirtieron en ETH y TRX, mientras que otros activos se movieron a través de exchanges descentralizados y protocolos de préstamo.
Esto pone de relieve una limitación importante de las operaciones de congelación de stablecoins.
Congelar USDT o USDC no congela automáticamente Bitcoin ni Ethereum.
No existe un emisor central de BTC o ETH con la misma capacidad para incluir en listas negras los saldos de billeteras individuales.
Estos activos aún pueden rastrearse, pero la intervención generalmente requiere la cooperación de exchanges, custodios o fuerzas del orden.
5. ¿CÓMO EXPLOTARON LOS ATACANTES LA INFRAESTRUCTURA?
Richard Teng, codirector ejecutivo de Binance, proporcionó detalles técnicos adicionales.
Según su anuncio del 30 de octubre, los atacantes utilizaron la funcionalidad EIP-7702 de Ethereum para obtener una autorización de ejecución en cadena no autorizada sobre una billetera caliente de Binance afectada.
EIP-7702 permite que una cuenta de propiedad externa delegue la funcionalidad de ejecución a código de contrato inteligente.
La tecnología en sí es un estándar legítimo de Ethereum.
El problema de seguridad descrito por Binance tuvo que ver con la forma en que se utilizó esta funcionalidad para obtener autorización de ejecución sin pasar por los controles internos de autorización habituales.
Esta es una distinción importante.
El incidente no demuestra que EIP-7702 sea intrínsecamente inseguro. En cambio, pone de relieve la importancia de proteger los sistemas responsables de autorizar y firmar transacciones de blockchain.
6. RESPUESTA DEL CEO DE BINANCE: ¿QUIÉN CUBRIRÁ LAS PÉRDIDAS?
Richard Teng, codirector ejecutivo de Binance, afirmó que el exchange se comprometía a cubrir todas las pérdidas con recursos de la empresa.
En su anuncio del 30 de octubre, Binance informó:
- Más de 6.340 millones de dólares reservados para cubrir el incidente.
- Aproximadamente 5.000 millones de dólares ya disponibles en los tokens exactos afectados.
- Los activos restantes se están adquiriendo a través de los mercados y canales OTC.
- Los esfuerzos de recuperación continúan junto con socios del sector y las fuerzas del orden.
El exchange también declaró que los fondos de los clientes no se vieron afectados, ya que el incidente involucró su propia infraestructura de billeteras calientes.
Estos son los compromisos y las cifras declarados por Binance, no los resultados de una auditoría independiente ya concluida.
7. ¿POR QUÉ SUSPENDIÓ BINANCE LOS RETIROS?
Binance suspendió temporalmente los depósitos y retiros como medida de precaución de seguridad mientras investigaba el incidente.
El exchange afirmó que necesitaba reconstruir y volver a probar su infraestructura de retiros antes de restablecer los servicios normales.
Richard Teng indicó que Binance esperaba restablecer los retiros en aproximadamente 40 horas, antes del domingo, sujeto a que las pruebas de seguridad fueran satisfactorias.
La empresa también anunció una revisión de seguridad más amplia que abarca:
- Seguridad de los dispositivos terminales.
- Infraestructura en la nube.
- Gestión de claves.
- Firma de transacciones.
- Sistemas internos de autorización.
Binance también se comprometió a publicar un informe actualizado de Prueba de Reservas una vez finalizados los trabajos pertinentes de corrección y verificación.
8. ¿QUIÉN ES RESPONSABLE?
Binance no ha confirmado oficialmente la identidad de los atacantes.
Empresas de inteligencia de blockchain han detectado similitudes con operaciones anteriores atribuidas a grupos cibernéticos vinculados a Corea del Norte.
Según se informa, TRM Labs expresó un alto grado de confianza en esta evaluación.
Sin embargo, una atribución de inteligencia no equivale a una confirmación oficial.
La investigación sigue en curso, y no se debe presentar la responsabilidad como un hecho establecido sin más pruebas.
9. ¿QUÉ SIGNIFICA ESTO PARA LOS INVERSORES EN CRIPTOMONEDAS?
Este incidente plantea varias preguntas importantes sobre la seguridad de los exchanges centralizados.
En primer lugar, no basta con proteger las claves privadas. También hay que proteger la infraestructura responsable de autorizar las transacciones.
En segundo lugar, los emisores de stablecoins pueden desempeñar un papel importante al responder a actividades sospechosas, ya que tienen la capacidad de congelar saldos específicos de tokens.
En tercer lugar, la transparencia de la blockchain permite a los investigadores seguir las transacciones entre redes, pero rastrear los fondos no garantiza su recuperación.
Para los usuarios de Binance, el exchange ha declarado que los fondos de los clientes siguen estando seguros y que cubrirá las pérdidas afectadas.
Los usuarios deben seguir consultando los anuncios oficiales y evitar los servicios de recuperación no oficiales.
10. ¿QUÉ DEBEMOS VIGILAR A CONTINUACIÓN?
Hay tres novedades que merecen especial atención:
1. Restablecimiento de los retiros
La reconstrucción y las pruebas satisfactorias de la infraestructura de retiros de Binance serán un hito importante.
2. Recuperación adicional de activos
Los investigadores podrían seguir identificando billeteras y coordinándose con emisores y exchanges para restringir los activos sospechosos.
3. Prueba de Reservas actualizada
El informe prometido debería aportar más transparencia sobre la posición de activos de Binance tras el incidente.
ANÁLISIS FINAL
El incidente de seguridad de Binance es mucho más que una historia sobre miles de millones de dólares que se mueven entre redes de blockchain.
Es un importante recordatorio de que la seguridad de un exchange de criptomonedas depende de mucho más que el almacenamiento de las billeteras.
La autorización de transacciones, los controles de acceso internos, la infraestructura operativa y la supervisión en tiempo real son igual de importantes.
La congelación de USDT y USDC demuestra cómo los emisores centralizados de stablecoins pueden ayudar a limitar el movimiento de fondos sospechosos.
Sin embargo, los activos congelados nunca deben describirse automáticamente como activos recuperados.
El próximo desafío de Binance es demostrar que su infraestructura está protegida, que ha cumplido sus compromisos financieros y que sus clientes pueden seguir utilizando la plataforma con confianza.
La mayor lección para todo el sector de las criptomonedas está clara: la seguridad de la blockchain no consiste únicamente en proteger los activos. También consiste en proteger los sistemas que tienen autoridad para moverlos.
Esta vez, mi investigación personal
Fecha de corte de la investigación: 30 de octubre de 2026. Este artículo distingue entre las declaraciones oficiales de Binance, la investigación independiente de blockchain y las evaluaciones de inteligencia de terceros. Las cifras pueden cambiar a medida que avance la investigación.
Contenido exclusivamente educativo e informativo. No constituye asesoramiento financiero.