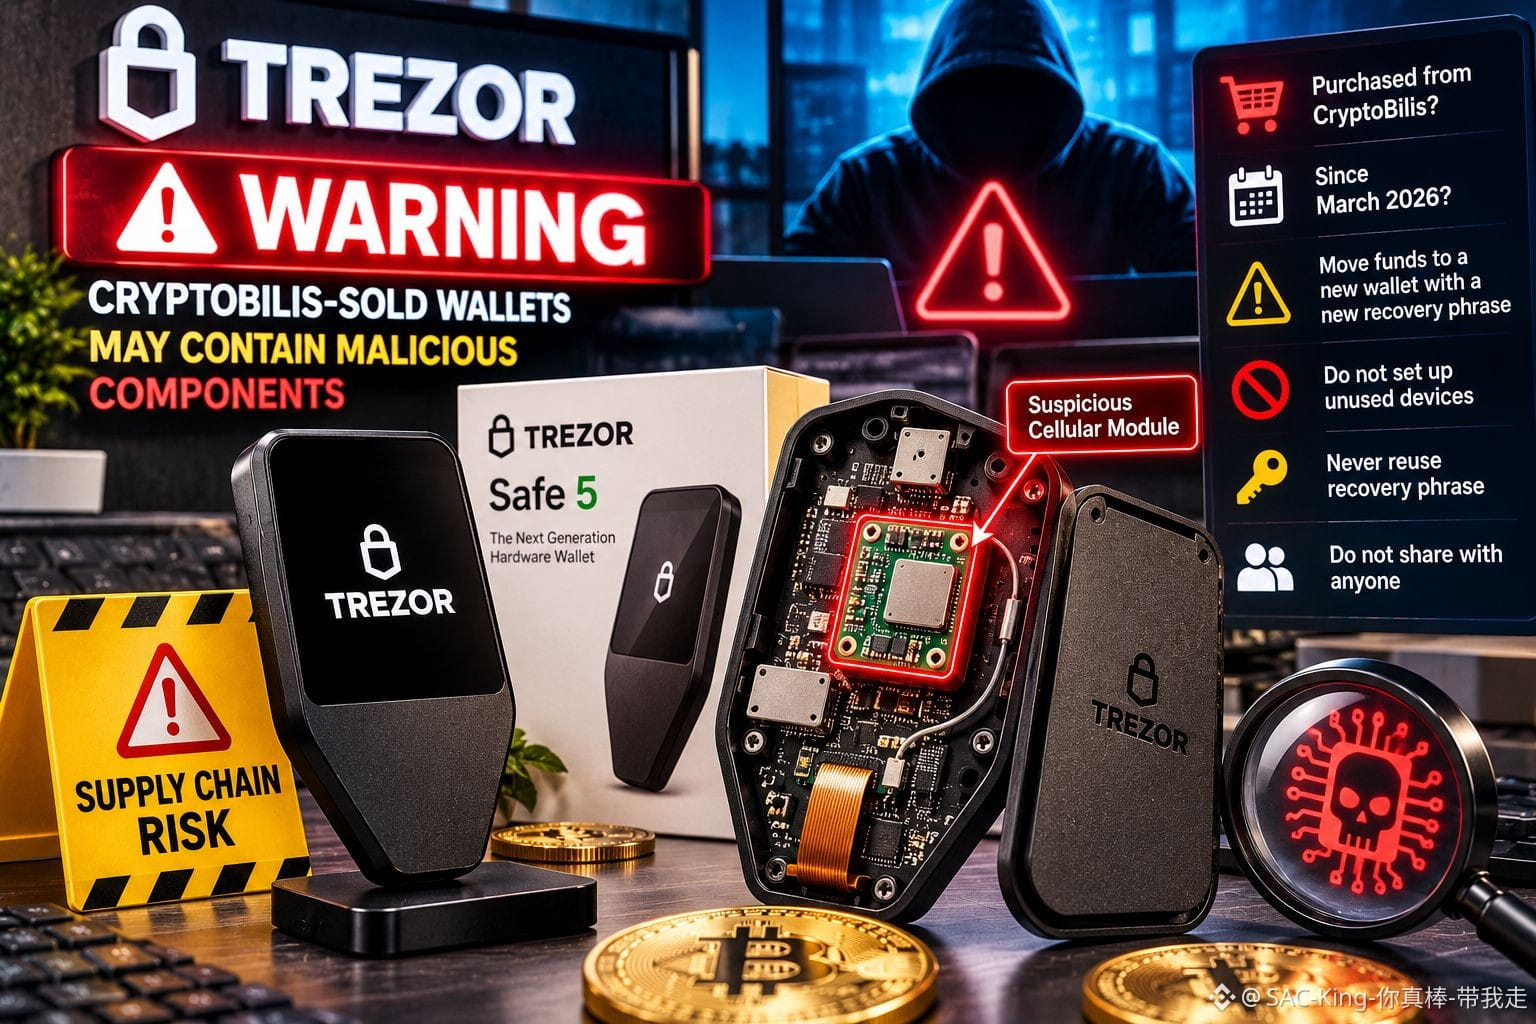
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR ADVIERTE: ¡LAS CARTERAS VENDIDAS POR CRYPTOBILIS PODRÍAN CONTENER HARDWARE MALICIOSO OCULTO! ⚠️
La mayor amenaza para la seguridad quizá no venga de internet.
A veces, puede estar escondida dentro del dispositivo en el que más confías.
Trezor emitió una advertencia urgente después de que un cliente indonesio denunciara la sospecha de que se había instalado un implante de hardware en un Trezor Safe 5 comprado al distribuidor CryptoBilis en agosto de 2026.
Según la denuncia, supuestamente se instaló una placa de circuito adicional, con un módulo celular y una antena, entre la pantalla del dispositivo y la placa base. Esta podría capturar información confidencial, incluidas las frases de recuperación de la cartera, y transmitirla a través de una red móvil.
Trezor aún no ha examinado físicamente el dispositivo denunciado, pero considera que las pruebas son lo bastante creíbles como para emitir una advertencia preventiva.
Se recomienda a todas las personas que hayan comprado un Trezor a CryptoBilis desde marzo de 2026 que transfieran sus fondos a una cartera recién creada con una frase de recuperación completamente nueva.
No se deben configurar los dispositivos sin usar. Nunca reutilices una frase de recuperación expuesta ni la compartas con alguien que diga ser parte del equipo de soporte.
Mi opinión: Este incidente pone al descubierto una grave debilidad en la seguridad de las criptomonedas: proteger el software no basta si la cadena de suministro física puede verse comprometida.
Tus claves privadas merecen protección en todas las etapas, incluso antes de que la cartera llegue a tus manos.
¿Pueden las carteras de hardware seguir siendo realmente seguras sin una verificación más estricta de la cadena de suministro?
Aviso legal: Solo contenido educativo. No es asesoramiento financiero. Investiga por tu cuenta.
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB