

技委书记
501 Publicaciones
技委书记
Denunciar
Bloquear usuario
专注加密货币市场行情分析、热点赛道解读与价值标的挖掘,用专业视角拆解币圈涨跌逻辑,理性分析,专注实战。全网最高返佣48% X:@jwsj3x
Titular de BNCB
Trader frecuente
6.7 meses
127 Siguiendo
9.4K+ Seguidores
1.4K+ Me gusta
Publicaciones
Todo
Cotizaciones
Vídeos
Directo
PINNED
·
--
Con verificación
Artículo
🌹¡Ánimo, Binance!🌹Ante el ataque a gran escala de los hackers norcoreanos, Binance no eludió su responsabilidad: congeló rápidamente los activos, se comprometió a cubrir todas las pérdidas y protegió los fondos de sus usuarios. Esa responsabilidad merece nuestro apoyo. El verdadero acto despreciable es que Corea del Norte use el poder del Estado para robar a los demás.
$BNB
🌹¡Ánimo, Binance!🌹
Ante el ataque a gran escala de los hackers norcoreanos, Binance no eludió su responsabilidad: congeló rápidamente los activos, se comprometió a cubrir todas las pérdidas y protegió los fondos de sus usuarios. Esa responsabilidad merece nuestro apoyo. El verdadero acto despreciable es que Corea del Norte use el poder del Estado para robar a los demás.
$BNB
$BNB
1.1k
29
67
1.1k
·
--
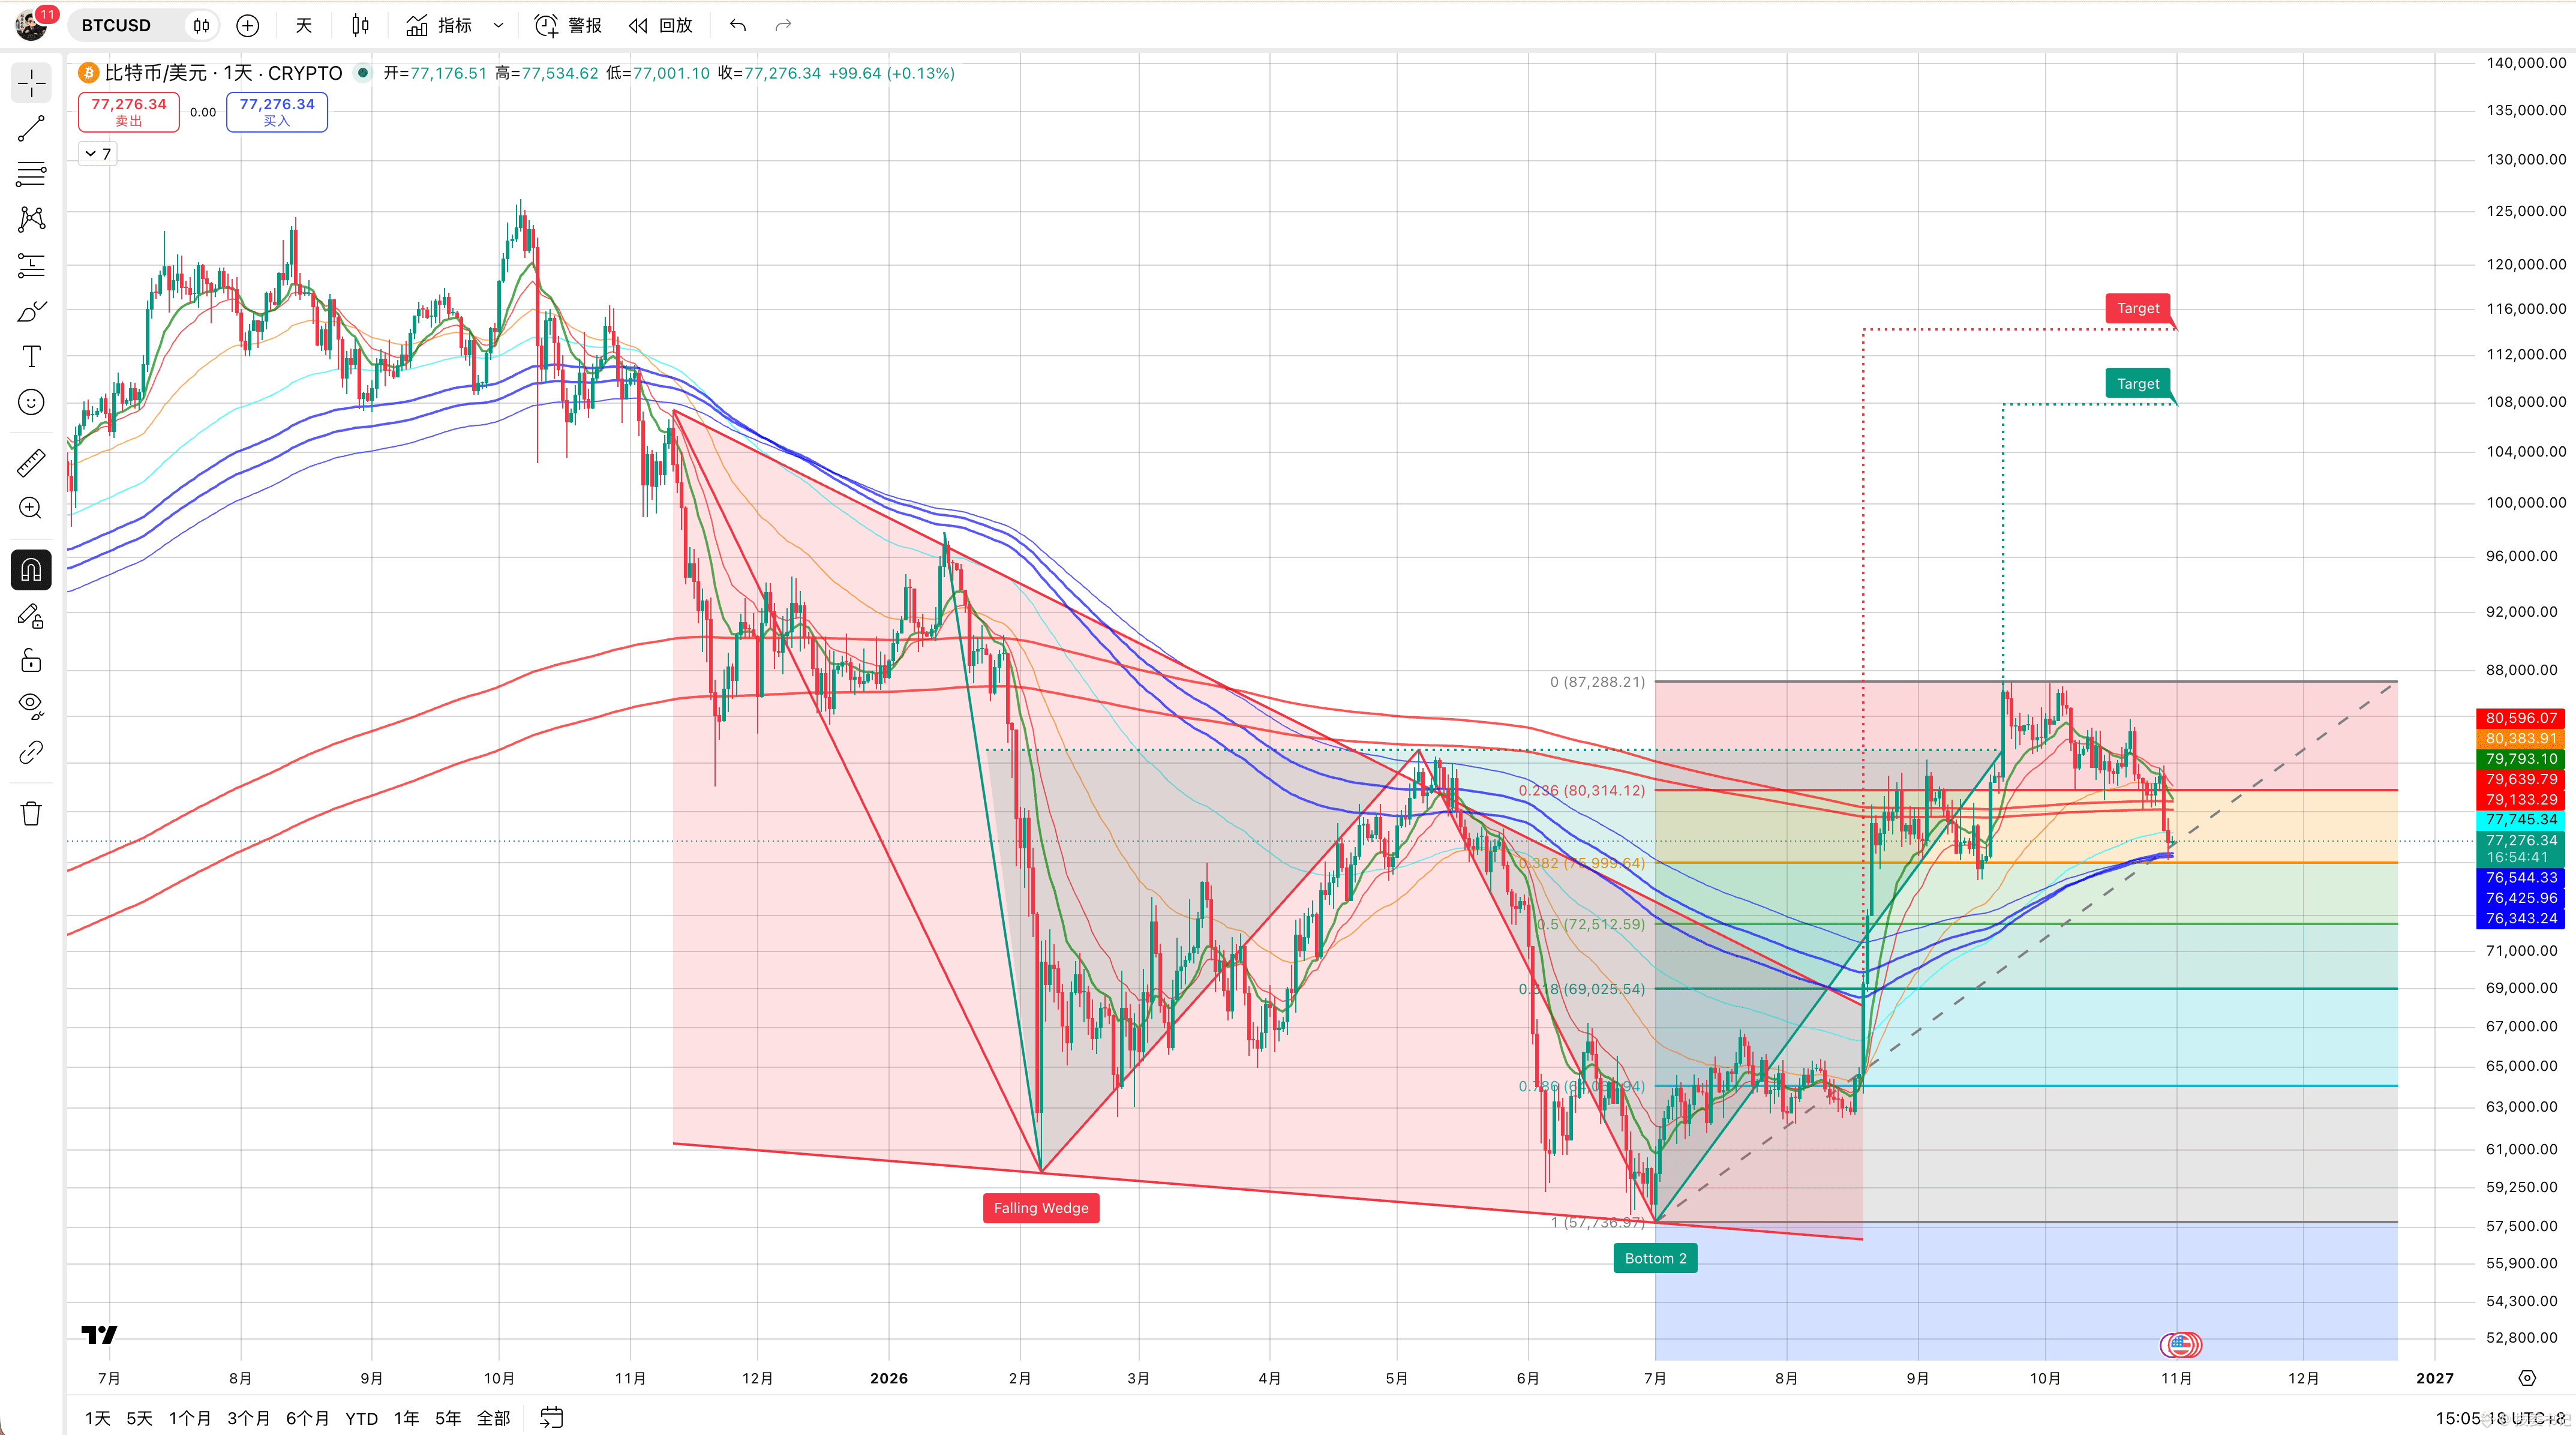
🔥 #BTC Niveles de soporte y resistencia de Bitcoin hoy
🟢 Primer soporte: $77000–$77765 Cerca de una importante zona de soporte de costes reciente y de alta concentración de compras. BTC está poniendo a prueba esta zona; observa si se produce un rebote con volumen. Si la rompe claramente a la baja, podría seguir cayendo a corto plazo.
🟢 Segundo soporte: $75800–$76540 Incluye una referencia del coste de los tenedores a corto plazo y la zona cercana a la EMA de 200 días. Si se pierde el primer soporte, esta será la siguiente zona importante que habrá que vigilar.
🟢 Tercer soporte: $73000–$75000 Cerca de la media móvil de 200 días y de la zona de soporte a medio plazo que siguen de cerca los analistas institucionales. Si también se rompe claramente el segundo soporte, habrá que prestar especial atención a la fuerza de la demanda en este nivel.
🔴 Primera resistencia: $79200–$80000 Tras perderse el soporte anterior, este se convirtió en una resistencia por encima del precio. Para que se produzca un rebote a corto plazo, primero hay que recuperar esta zona.
🔴 Segunda resistencia: $81000–$82000 Cerca de la media móvil de 50 días y de la zona de referencia del coste de las posiciones en ETF. Una ruptura con volumen y una consolidación por encima de esta zona serían necesarias para mejorar la estructura a corto plazo.
🔴 Tercera resistencia: $84000–$85000 Esta es una zona de alta concentración de oferta que ha frenado el avance en varias ocasiones recientes, con muchos tenedores atrapados por encima. Se necesitará una presión compradora sostenida para tener la oportunidad de ponerla a prueba.$BTC
{spot}(BTCUSDT)
🔥 #BTC Niveles de soporte y resistencia de Bitcoin hoy
🟢 Primer soporte: $77000–$77765 Cerca de una importante zona de soporte de costes reciente y de alta concentración de compras. BTC está poniendo a prueba esta zona; observa si se produce un rebote con volumen. Si la rompe claramente a la baja, podría seguir cayendo a corto plazo.
🟢 Segundo soporte: $75800–$76540 Incluye una referencia del coste de los tenedores a corto plazo y la zona cercana a la EMA de 200 días. Si se pierde el primer soporte, esta será la siguiente zona importante que habrá que vigilar.
🟢 Tercer soporte: $73000–$75000 Cerca de la media móvil de 200 días y de la zona de soporte a medio plazo que siguen de cerca los analistas institucionales. Si también se rompe claramente el segundo soporte, habrá que prestar especial atención a la fuerza de la demanda en este nivel.
🔴 Primera resistencia: $79200–$80000 Tras perderse el soporte anterior, este se convirtió en una resistencia por encima del precio. Para que se produzca un rebote a corto plazo, primero hay que recuperar esta zona.
🔴 Segunda resistencia: $81000–$82000 Cerca de la media móvil de 50 días y de la zona de referencia del coste de las posiciones en ETF. Una ruptura con volumen y una consolidación por encima de esta zona serían necesarias para mejorar la estructura a corto plazo.
🔴 Tercera resistencia: $84000–$85000 Esta es una zona de alta concentración de oferta que ha frenado el avance en varias ocasiones recientes, con muchos tenedores atrapados por encima. Se necesitará una presión compradora sostenida para tener la oportunidad de ponerla a prueba.$BTC
1
2
493
·
--
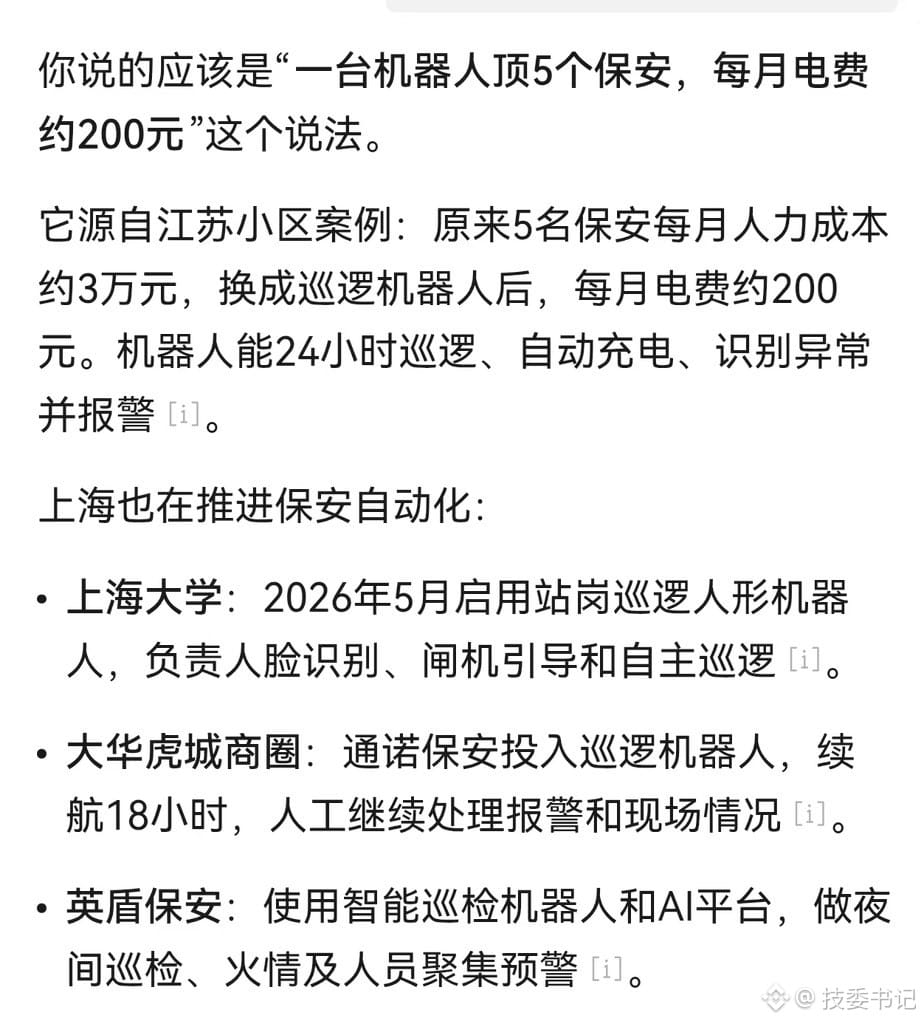
Hoy vi en las noticias que en muchos lugares ya no se necesitan guardias de seguridad humanos.
No hay que pagar seguridad social ni salarios; cada mes solo cuesta 200 kWh de electricidad.
$BNCB
{spot}(BNCBUSDT)
Hoy vi en las noticias que en muchos lugares ya no se necesitan guardias de seguridad humanos.
No hay que pagar seguridad social ni salarios; cada mes solo cuesta 200 kWh de electricidad.
$BNCB
No hay que pagar seguridad social ni salarios; cada mes solo cuesta 200 kWh de electricidad.
$BNCB
6
4
3.8k
·
--
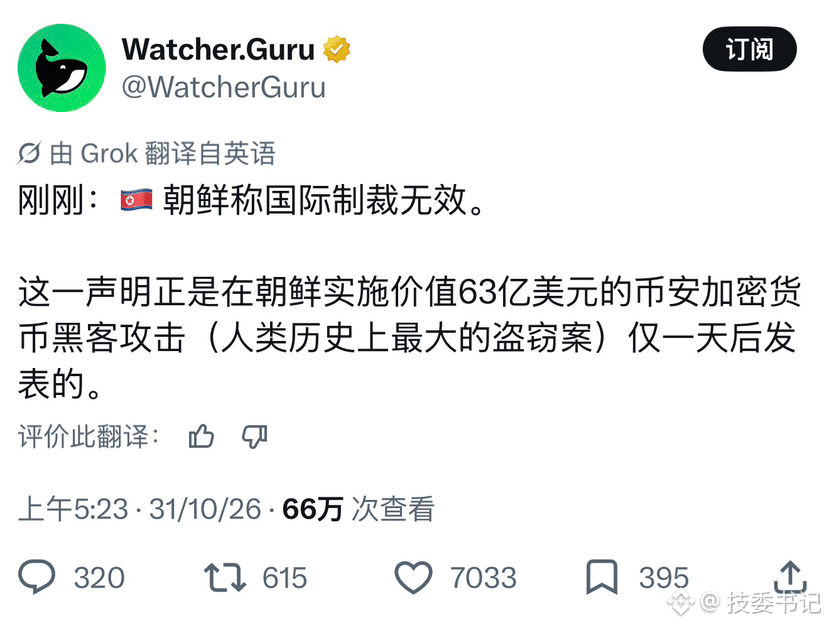
Corea del Norte ya ha quedado aislada
$BNB
{spot}(BNBUSDT)
Corea del Norte ya ha quedado aislada
$BNB
$BNB
2
1.6k
·
--
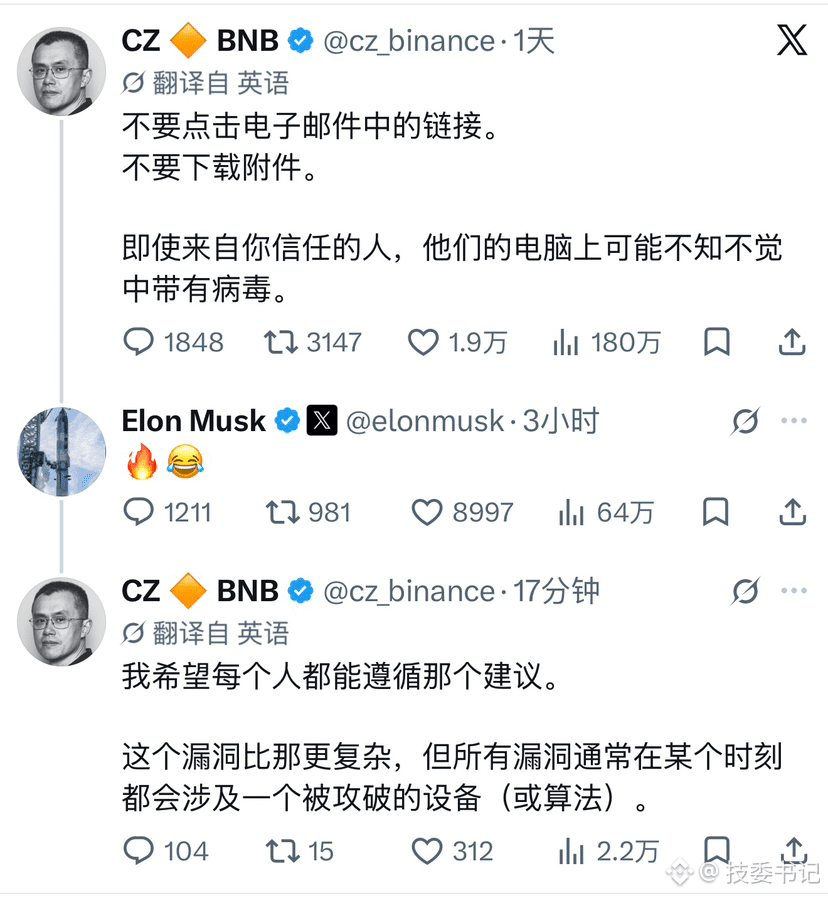
🔥El fuego es esperanza
😂La sonrisa amarga es impotencia
¡Vamos, Binance!⛽️
$BNB
🔥El fuego es esperanza
😂La sonrisa amarga es impotencia
¡Vamos, Binance!⛽️
$BNB
😂La sonrisa amarga es impotencia
¡Vamos, Binance!⛽️
$BNB
1
2
3k
·
--
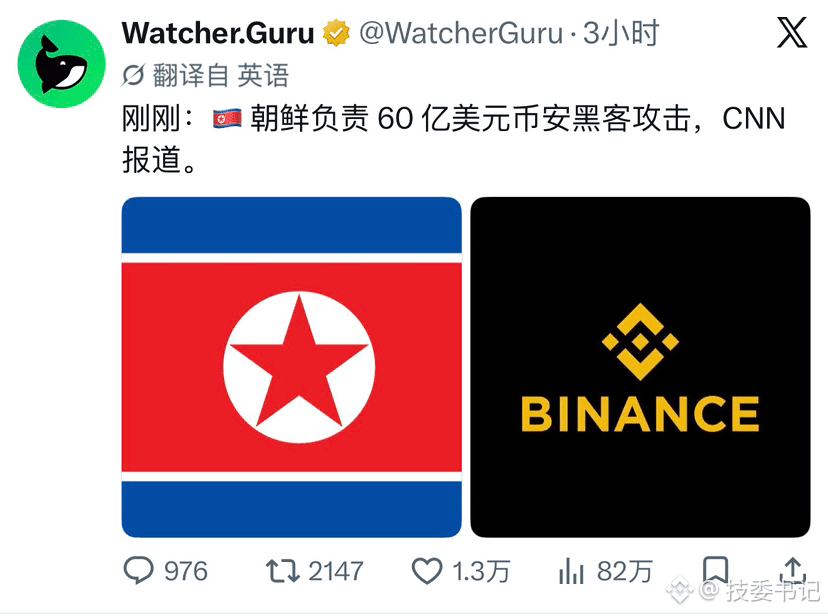
El comportamiento de Corea del Norte seguramente será repudiado por todo el mundo
No es de extrañar que no se haya desarrollado tan bien como Corea del Sur; está podrida hasta la médula
Espero que Corea del Sur logre la reunificación pronto
$BNB ¡Vamos, Binance! Aunque soy parte de Binance, siempre la apoyaré.@CZ @heyi Estoy junto a la familia de Binance
El comportamiento de Corea del Norte seguramente será repudiado por todo el mundo
No es de extrañar que no se haya desarrollado tan bien como Corea del Sur; está podrida hasta la médula
Espero que Corea del Sur logre la reunificación pronto
$BNB ¡Vamos, Binance! Aunque soy parte de Binance, siempre la apoyaré.@CZ @Yi He Estoy junto a la familia de Binance
No es de extrañar que no se haya desarrollado tan bien como Corea del Sur; está podrida hasta la médula
Espero que Corea del Sur logre la reunificación pronto
$BNB ¡Vamos, Binance! Aunque soy parte de Binance, siempre la apoyaré.@CZ @Yi He Estoy junto a la familia de Binance
技委书记
·
--
Binance fue hackeada; los grupos vinculados a Corea del Norte (como Lazarus) son los principales sospechosos.
Justo unos días antes del incidente (el 27 de octubre), Binance anunció públicamente que había logrado bloquear varios ataques vinculados a Corea del Norte. Se trataba principalmente de una táctica de ingeniería social conocida como «Contagious Interview» (falsas entrevistas de trabajo y pruebas de código que inducen a instalar malware), que no causó pérdidas. Los hackers norcoreanos llevan mucho tiempo usando las plataformas de intercambio de criptomonedas como «cajeros automáticos» y cuentan con capacidades completas de ingeniería social, infiltración en la cadena de suministro y penetración interna. Al final, gran parte de los fondos se destina a las necesidades del régimen. La escala de este ataque, el uso de Tornado Cash y el hecho de que apuntara con precisión a las billeteras calientes encajan plenamente con su estilo.
$BTC $BNB $ETH
1
7
9.9k
·
--
A esta velocidad, el título de número uno del mundo no es por nada.
A esta velocidad, el título de número uno del mundo no es por nada.

币安Binance华语
·
--
Actualización del servicio
La función de depósitos ya no se ve afectada y los usuarios pueden realizar depósitos con normalidad.
La función de retiros sigue temporalmente desactivada. Nuestro equipo está llevando a cabo una actualización integral de seguridad del servicio de retiros y de las direcciones relacionadas. Se prevé que los retiros se reanuden en las próximas 48 horas. Compartiremos cualquier novedad a medida que se produzca.
Este incidente se debió a una combinación de varios factores. Actualmente estamos rastreando la ruta completa del ataque a través del ordenador que fue comprometido, que podría haber sido el punto de entrada del incidente. Más adelante publicaremos un informe completo que incluirá un análisis de la causa raíz.
Seguiremos compartiendo las últimas novedades a través de los canales oficiales de Binance.
532
·
--
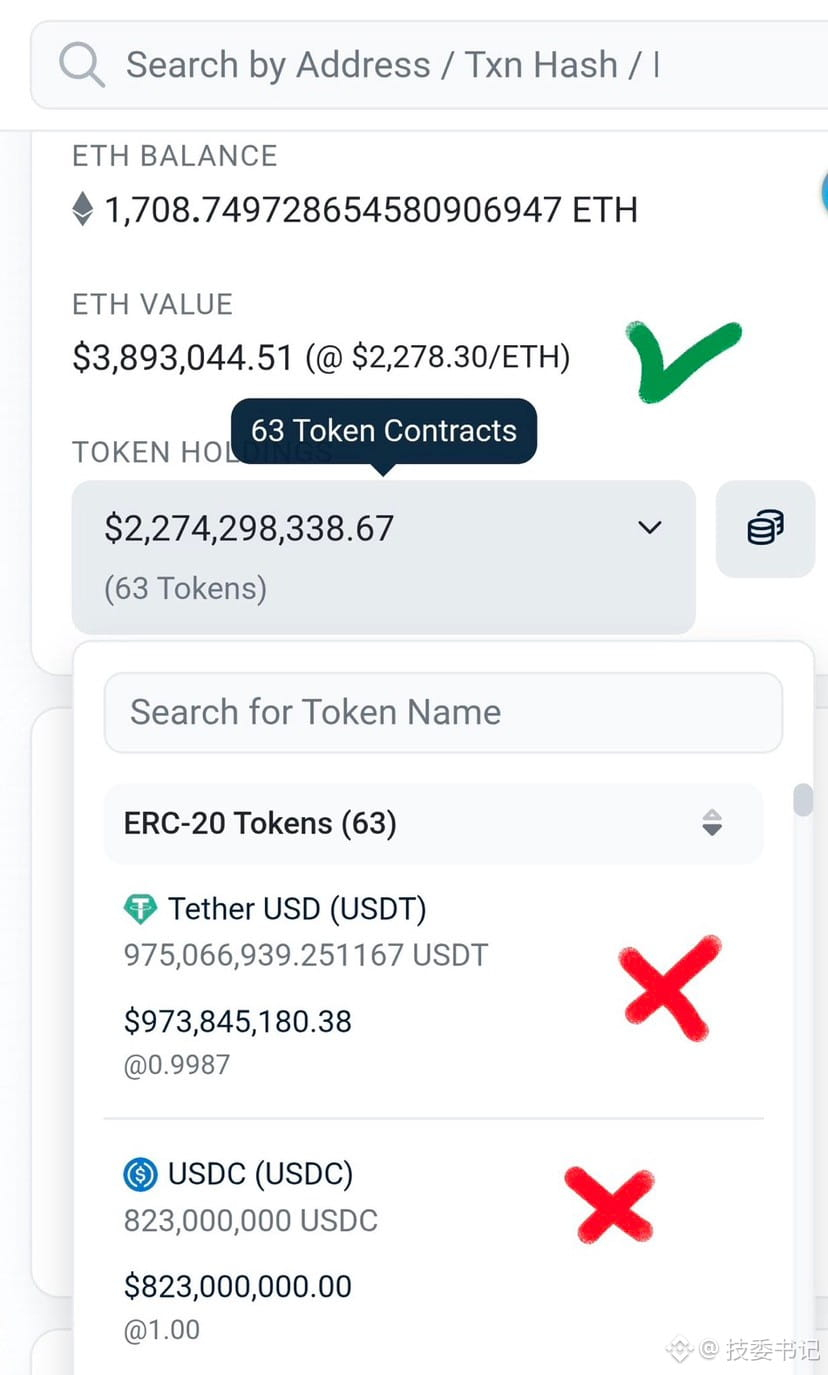
La única moneda real que los hackers pueden controlar es ETH. USDT y USDC serán suspendidos.
$ETH
{spot}(ETHUSDT)
La única moneda real que los hackers pueden controlar es ETH. USDT y USDC serán suspendidos.
$ETH
$ETH
1
1.2k
·
--
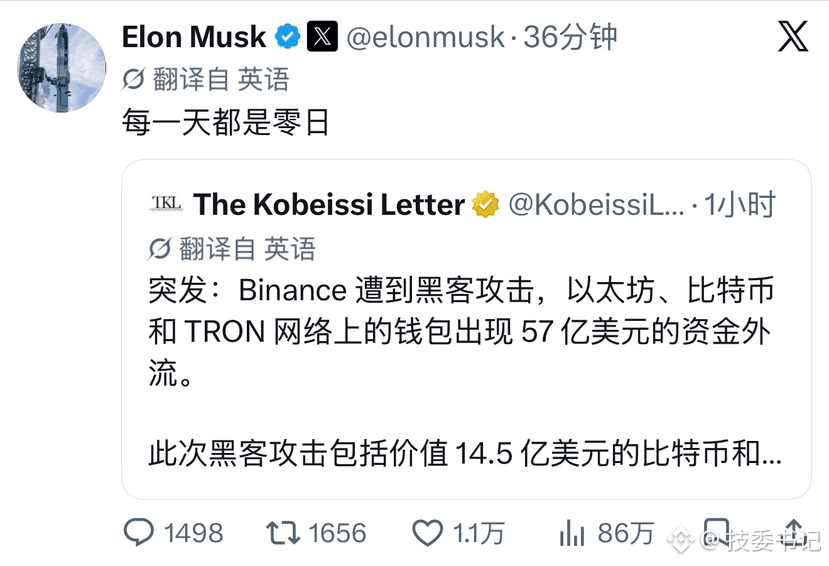
Binance fue hackeado y Musk respondió con humor
Cada día es día cero
Las amenazas siempre van un paso por delante de los parches; cada día surgen nuevos riesgos desconocidos.
$BTC $BNB $ETH
Binance fue hackeado y Musk respondió con humor
Cada día es día cero
Las amenazas siempre van un paso por delante de los parches; cada día surgen nuevos riesgos desconocidos.
$BTC $BNB $ETH
Cada día es día cero
Las amenazas siempre van un paso por delante de los parches; cada día surgen nuevos riesgos desconocidos.
$BTC $BNB $ETH
1
1.6k
·
--
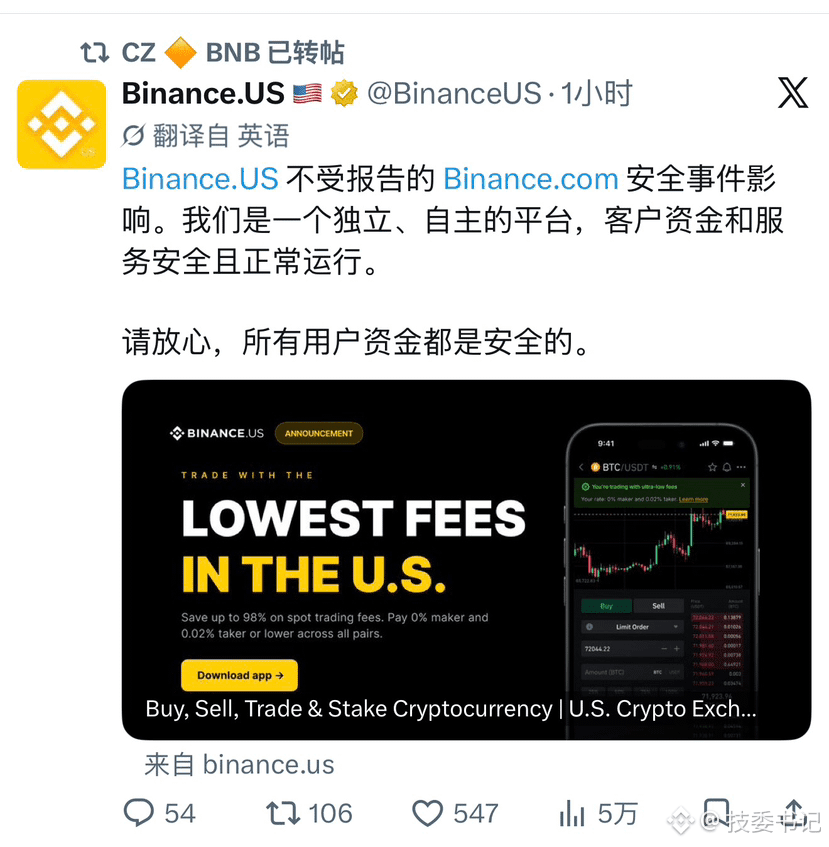
Mi opinión personal sobre este incidente de hackeo de Binance
Este incidente vuelve a demostrar que:
Las hot wallets siempre son el mayor punto de riesgo. Por muchas reservas en cold wallets que haya, si las claves privadas de una hot wallet se ven comprometidas, pueden vaciarla en un instante.
Las nuevas funciones de Ethereum (como EIP-7702) amplían la superficie de ataque: facilitan la experiencia de usuario, pero también la labor de los atacantes.
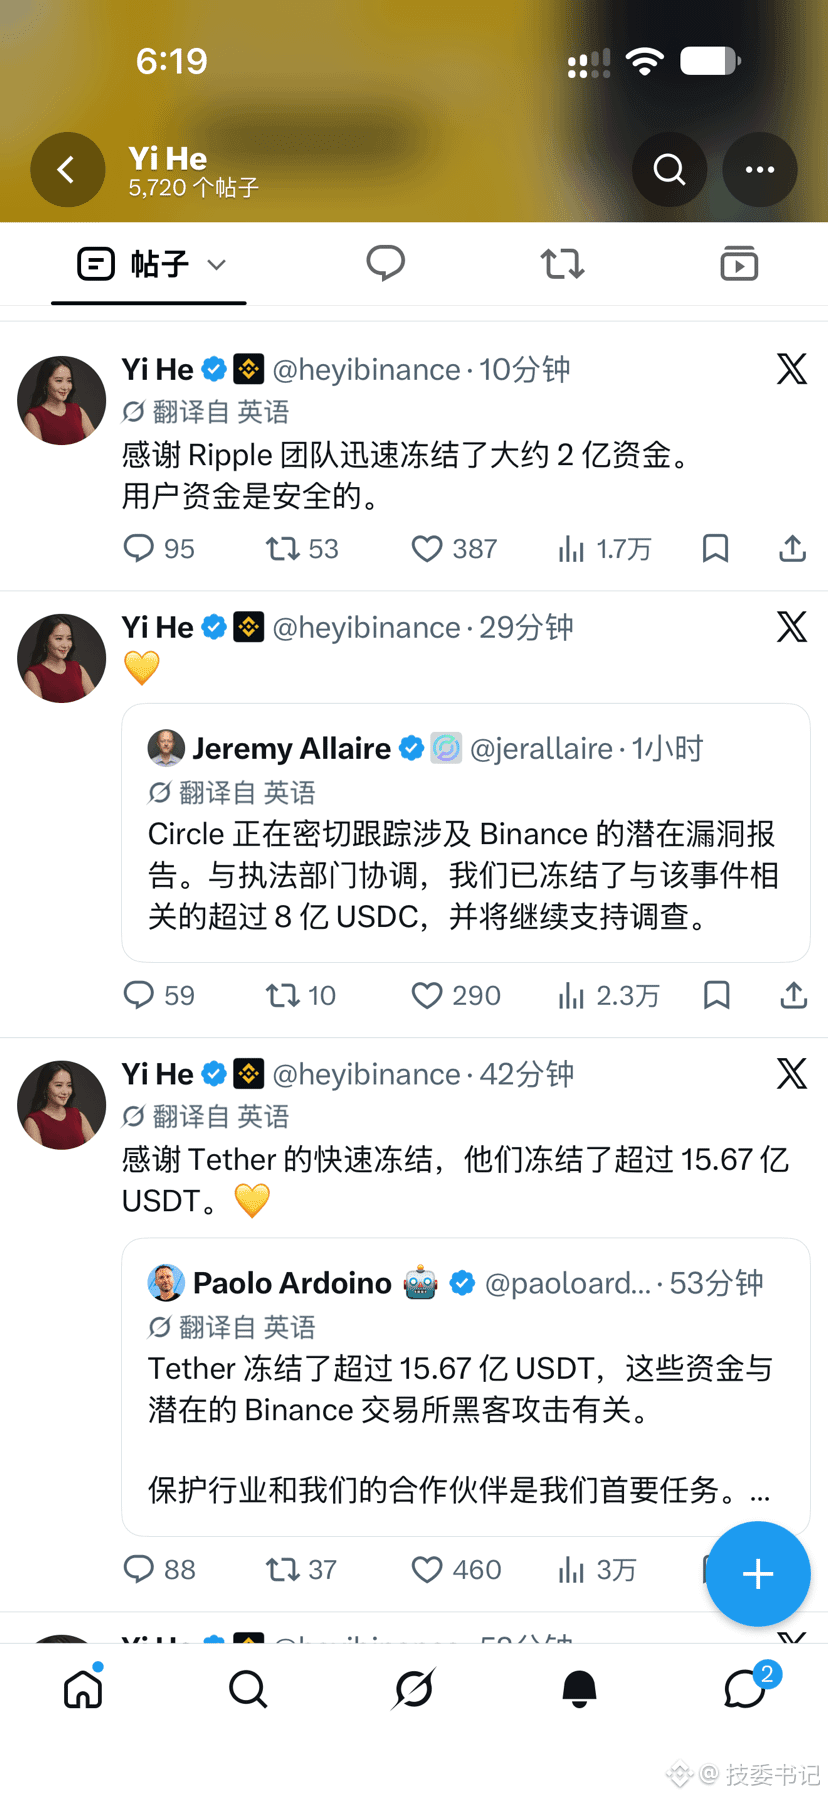
La rápida congelación de fondos por parte de los emisores de stablecoins (Tether y Circle) es una defensa eficaz. Se ha bloqueado una gran cantidad de fondos, lo que supone un avance respecto al pasado.
La seguridad de los fondos de los usuarios depende actualmente de las reservas de Binance, de la cobertura del fondo SAFU y de las declaraciones de CZ. El resultado final dependerá de la confirmación oficial posterior.
A corto plazo, esto supone una prueba importante para los protocolos de seguridad de Binance; a largo plazo, Corea del Norte (u otros actores estatales) sigue tratando el sector de las criptomonedas como una «imprenta de divisas». Mientras existan hot wallets y factores humanos, seguirán repitiéndose incidentes similares. Se recomienda estar atento a las actualizaciones oficiales de Binance y tener cuidado con las estafas de phishing relacionadas.
$ETH
{spot}(ETHUSDT)
Mi opinión personal sobre este incidente de hackeo de Binance
Este incidente vuelve a demostrar que:
Las hot wallets siempre son el mayor punto de riesgo. Por muchas reservas en cold wallets que haya, si las claves privadas de una hot wallet se ven comprometidas, pueden vaciarla en un instante.
Las nuevas funciones de Ethereum (como EIP-7702) amplían la superficie de ataque: facilitan la experiencia de usuario, pero también la labor de los atacantes.
La rápida congelación de fondos por parte de los emisores de stablecoins (Tether y Circle) es una defensa eficaz. Se ha bloqueado una gran cantidad de fondos, lo que supone un avance respecto al pasado.
La seguridad de los fondos de los usuarios depende actualmente de las reservas de Binance, de la cobertura del fondo SAFU y de las declaraciones de CZ. El resultado final dependerá de la confirmación oficial posterior.
A corto plazo, esto supone una prueba importante para los protocolos de seguridad de Binance; a largo plazo, Corea del Norte (u otros actores estatales) sigue tratando el sector de las criptomonedas como una «imprenta de divisas». Mientras existan hot wallets y factores humanos, seguirán repitiéndose incidentes similares. Se recomienda estar atento a las actualizaciones oficiales de Binance y tener cuidado con las estafas de phishing relacionadas.
$ETH
1
1
12k
·
--
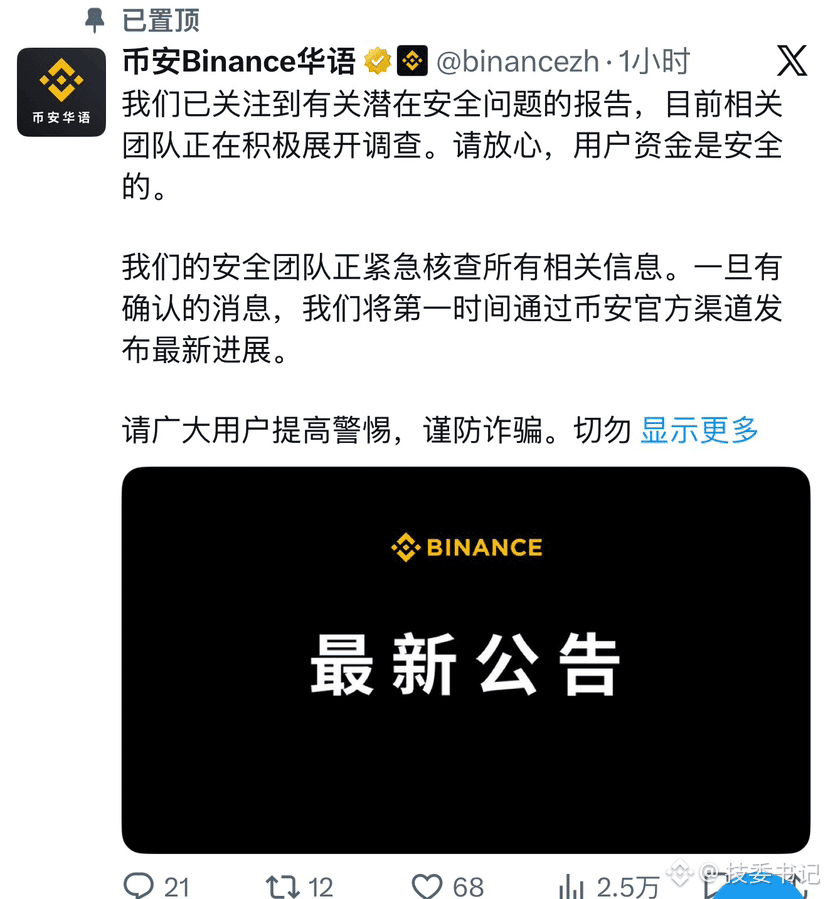
Binance fue hackeada: repaso de la vía técnica
Según el análisis en cadena, el núcleo del ataque fue la delegación EIP-7702:
El atacante obtuvo primero una firma válida de la billetera caliente de Binance y delegó la billetera a un contrato de «barrido» que había desplegado.
Después, desde una dirección operativa que solo había recibido fondos mediante Tornado Cash, llamó al contrato y retiró todos los activos de una sola vez.
Antes del ataque hubo transacciones de prueba de pequeño volumen. La operación fue limpia, rápida y abarcó varias cadenas.
Esto significa que la clave no era simplemente «escribir un contrato inteligente ingenioso», sino haber obtenido primero la clave privada o los permisos de firma de la billetera caliente. Un patrón similar al del robo sufrido por Bybit en 2025 (manipulación del sistema de firmas o filtración de la clave privada).
$BTC $BNB $SOL
1
2
3.2k
·
--
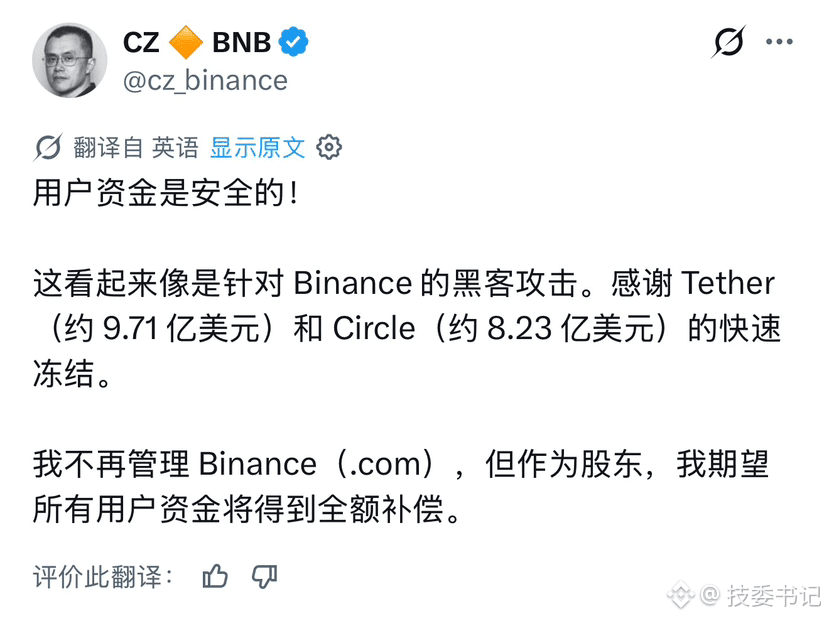
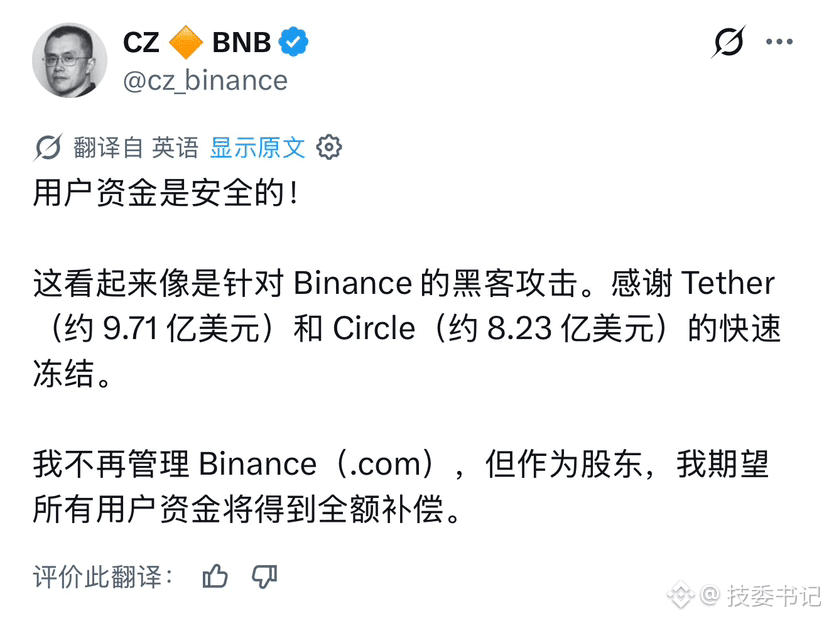
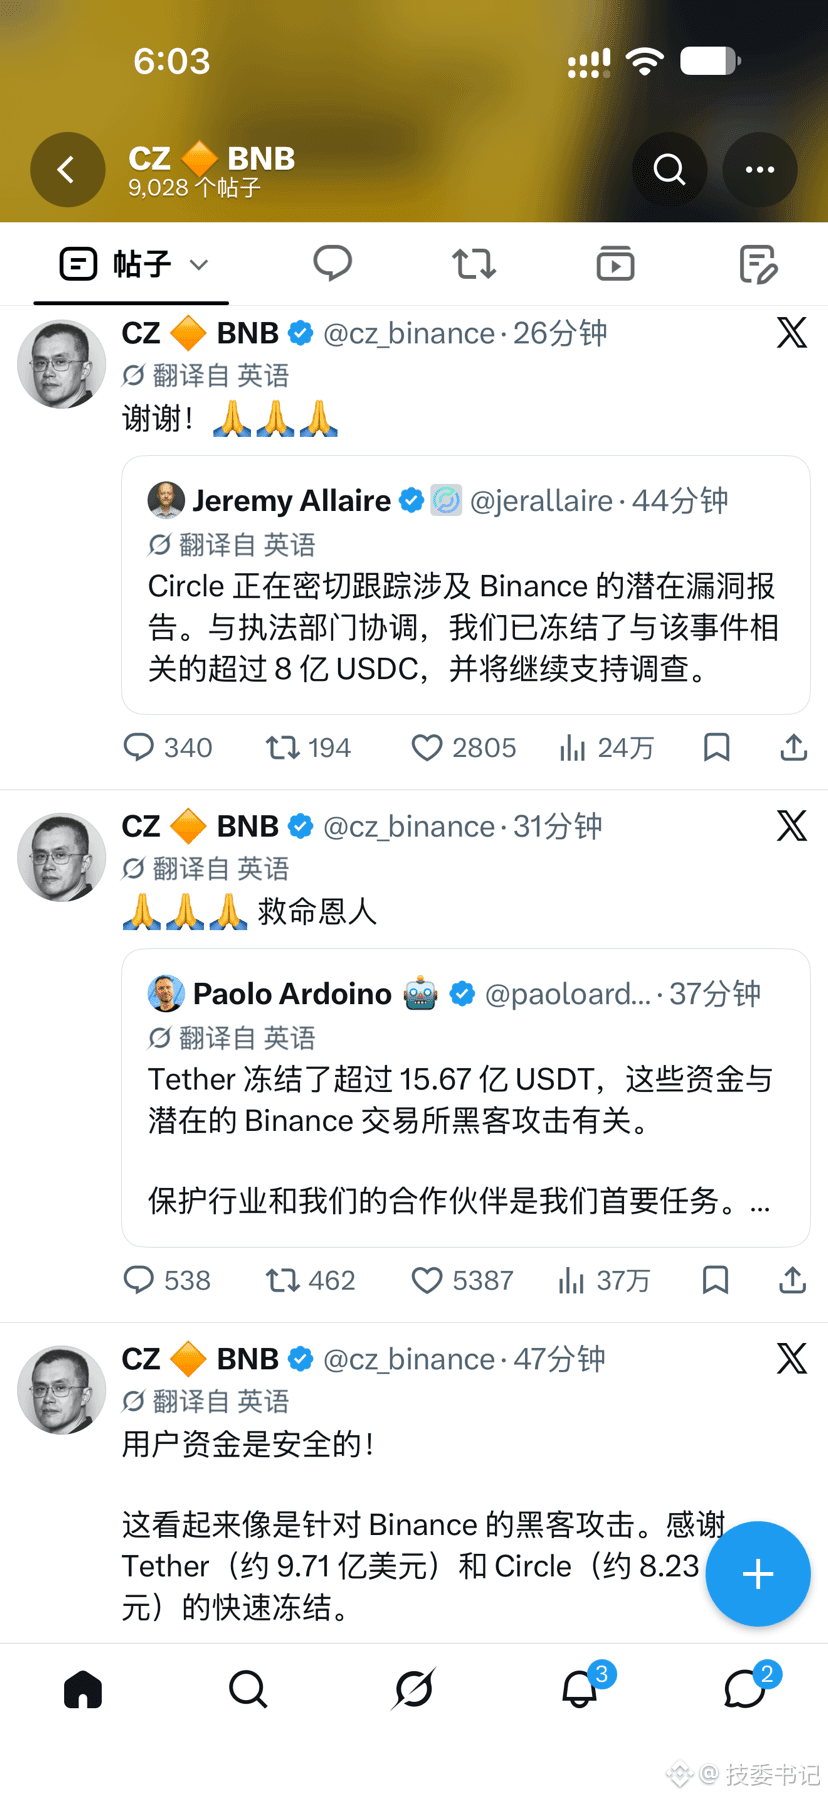
CZ confirmó el hackeo de Binance, cuyas pérdidas se estiman actualmente entre 3.500 y 5.000 millones de dólares.
El fundador de Binance afirmó que los fondos de los usuarios están seguros.
Elogió las medidas de congelación de Tether y Circle.
Aclaró que ya no dirige Binance, pero que, como «accionista», espera que todos los fondos sean reembolsados íntegramente.
$BTC $ETH $BNB
El fundador de Binance afirmó que los fondos de los usuarios están seguros.
Elogió las medidas de congelación de Tether y Circle.
Aclaró que ya no dirige Binance, pero que, como «accionista», espera que todos los fondos sean reembolsados íntegramente.
$BTC $ETH $BNB
2.1k
·
--
¿Puede hacerlo un hacker individual por su cuenta?
Es muy poco probable que pueda llevar a cabo toda la operación por sí solo.
La parte de ejecución en la cadena: una vez que se obtienen la firma o la clave privada, una persona con buenos conocimientos técnicos o un equipo pequeño puede perfectamente ejecutar un barrido EIP-7702 e incluso escribir scripts de prueba. Esta parte no tiene nada de misterioso.
Lo realmente difícil es «obtener acceso»: Binance, como uno de los principales exchanges, cuenta con múltiples capas de protección para sus monederos calientes, separación de permisos, sistemas de monitorización, módulos de seguridad de hardware, etc. Para superar todo esto, normalmente se necesita:
Ingeniería social prolongada (falsos empleados, falsos proveedores, suplantación de altos cargos mediante phishing)
Colaboración de personas internas o infiltración
Ataques a la cadena de suministro o a servicios de terceros
O recursos del nivel de una amenaza persistente avanzada (APT)
Estos son los puntos fuertes de equipos respaldados por Estados o de grandes organizaciones criminales, no algo que «una persona programando en un sótano» pueda resolver fácilmente. Históricamente, quienes han podido llevar a cabo ataques de este nivel casi siempre han sido organizaciones como Lazarus, no individuos.
$BTC $BNB $ETH
1
1
1.2k
·
--
Binance fue hackeada; los grupos vinculados a Corea del Norte (como Lazarus) son los principales sospechosos.
Justo unos días antes del incidente (el 27 de octubre), Binance anunció públicamente que había logrado bloquear varios ataques vinculados a Corea del Norte. Se trataba principalmente de una táctica de ingeniería social conocida como «Contagious Interview» (falsas entrevistas de trabajo y pruebas de código que inducen a instalar malware), que no causó pérdidas. Los hackers norcoreanos llevan mucho tiempo usando las plataformas de intercambio de criptomonedas como «cajeros automáticos» y cuentan con capacidades completas de ingeniería social, infiltración en la cadena de suministro y penetración interna. Al final, gran parte de los fondos se destina a las necesidades del régimen. La escala de este ataque, el uso de Tornado Cash y el hecho de que apuntara con precisión a las billeteras calientes encajan plenamente con su estilo.
$BTC $BNB $ETH
{spot}(ETHUSDT)
Binance fue hackeada; los grupos vinculados a Corea del Norte (como Lazarus) son los principales sospechosos.
Justo unos días antes del incidente (el 27 de octubre), Binance anunció públicamente que había logrado bloquear varios ataques vinculados a Corea del Norte. Se trataba principalmente de una táctica de ingeniería social conocida como «Contagious Interview» (falsas entrevistas de trabajo y pruebas de código que inducen a instalar malware), que no causó pérdidas. Los hackers norcoreanos llevan mucho tiempo usando las plataformas de intercambio de criptomonedas como «cajeros automáticos» y cuentan con capacidades completas de ingeniería social, infiltración en la cadena de suministro y penetración interna. Al final, gran parte de los fondos se destina a las necesidades del régimen. La escala de este ataque, el uso de Tornado Cash y el hecho de que apuntara con precisión a las billeteras calientes encajan plenamente con su estilo.
$BTC $BNB $ETH
1
4
4.4k
·
--
Con verificación
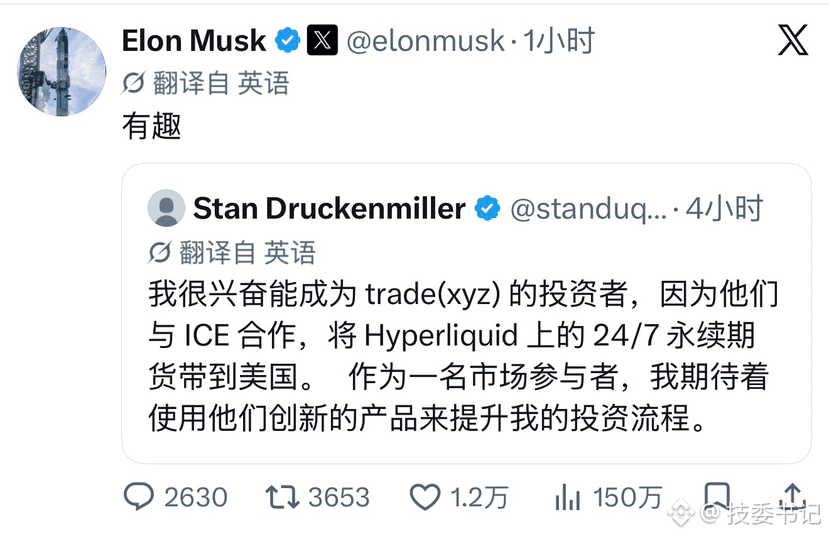
Elon Musk responde al apoyo del inversor multimillonario Stan Druckenmiller a la negociación de futuros de Hyperliquid $HYPE las 24 horas del día, los 7 días de la semana, en EE. UU.:
«Interesante»
{spot}(HYPEUSDT)
Elon Musk responde al apoyo del inversor multimillonario Stan Druckenmiller a la negociación de futuros de Hyperliquid $HYPE las 24 horas del día, los 7 días de la semana, en EE. UU.:
«Interesante»
«Interesante»
1
1
1.4k
·
--
Con verificación
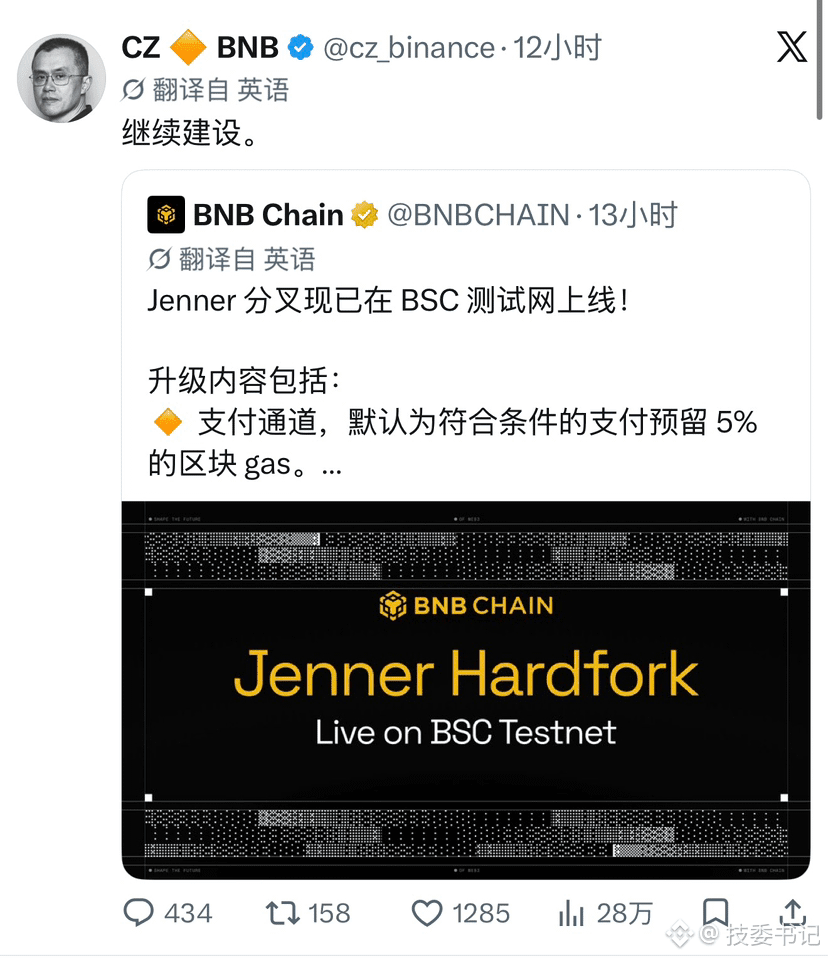
Activación de la testnet de la bifurcación dura de Jenner: se reserva por defecto el 5 % del gas del bloque para pagos, mientras CAS20 prepara el terreno
$BNB
{spot}(BNBUSDT)
Activación de la testnet de la bifurcación dura de Jenner: se reserva por defecto el 5 % del gas del bloque para pagos, mientras CAS20 prepara el terreno
$BNB
$BNB
2
852
·
--
杰克king
·
--
Saber sanar por uno mismo es la capacidad más extraordinaria de una persona$SOL
4
1.3k
·
--
Chengdu sigue estando demasiado adelantada
$老子
Chengdu sigue estando demasiado adelantada
$老子
$老子
3
993
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
3,757 visualizaciones
52 participa(n) en el debate
Actualización de noticias de Binance | Los codirectores ejecutivos de Binance afirman que ya se ha cubierto el 80 % de la pérdida de 6.300 millones de dólares; los retiros se reanudarán por fases y la prueba de reservas se publicará el lunes
Binance News
·196 «Me gusta»
·174.4k visualizaciones
HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
4,471 visualizaciones
123 participa(n) en el debate
CZSaysCompensationIsinPlaceUsersAreProtected
3,289 visualizaciones
94 participa(n) en el debate