Mi opinión personal sobre este incidente de hackeo de Binance
Este incidente vuelve a demostrar que:
Las hot wallets siempre son el mayor punto de riesgo. Por muchas reservas en cold wallets que haya, si las claves privadas de una hot wallet se ven comprometidas, pueden vaciarla en un instante.
Las nuevas funciones de Ethereum (como EIP-7702) amplían la superficie de ataque: facilitan la experiencia de usuario, pero también la labor de los atacantes.
La rápida congelación de fondos por parte de los emisores de stablecoins (Tether y Circle) es una defensa eficaz. Se ha bloqueado una gran cantidad de fondos, lo que supone un avance respecto al pasado.
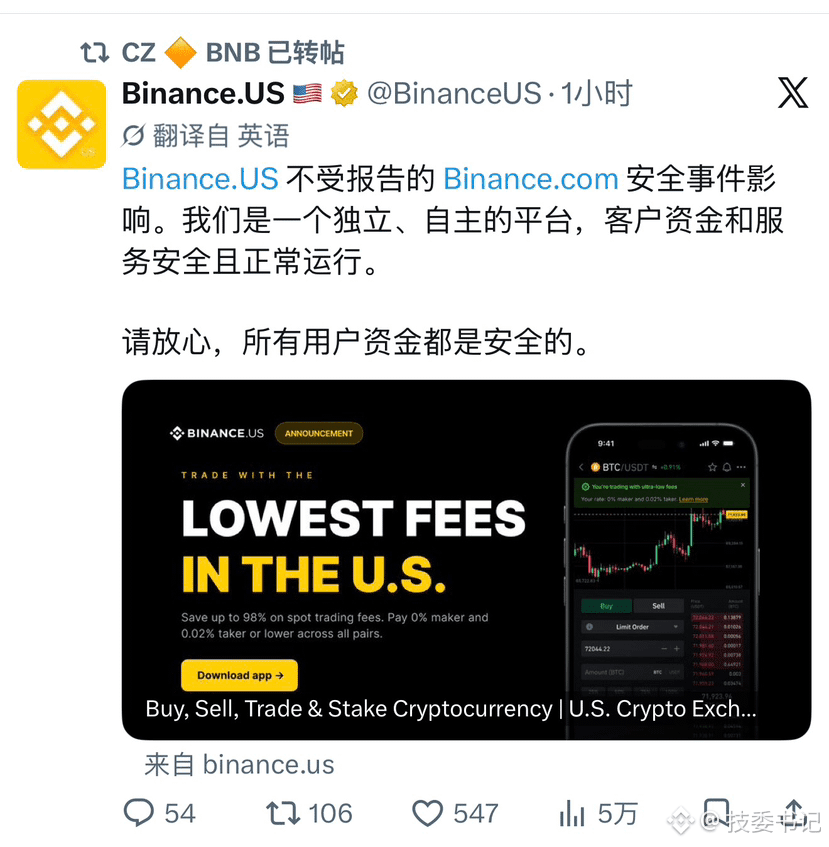
La seguridad de los fondos de los usuarios depende actualmente de las reservas de Binance, de la cobertura del fondo SAFU y de las declaraciones de CZ. El resultado final dependerá de la confirmación oficial posterior.
A corto plazo, esto supone una prueba importante para los protocolos de seguridad de Binance; a largo plazo, Corea del Norte (u otros actores estatales) sigue tratando el sector de las criptomonedas como una «imprenta de divisas». Mientras existan hot wallets y factores humanos, seguirán repitiéndose incidentes similares. Se recomienda estar atento a las actualizaciones oficiales de Binance y tener cuidado con las estafas de phishing relacionadas.
$ETH