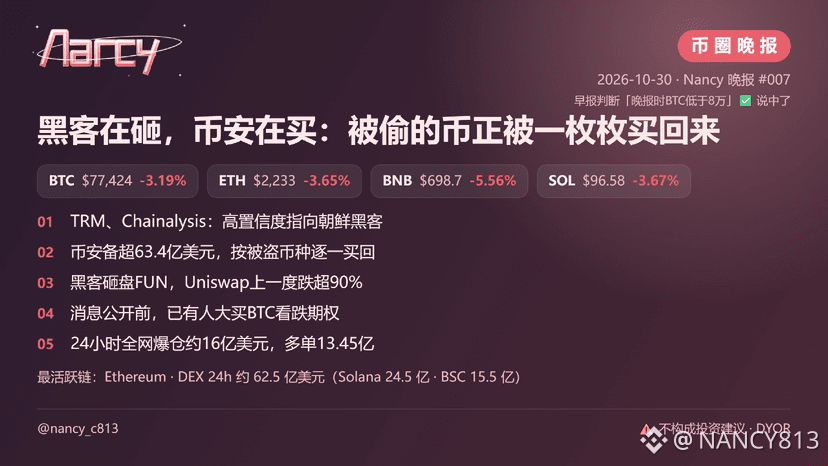
Hoy, en el mundo cripto, se vivió una escena de lo más surrealista: por un lado, un hacker iba volcando en los pools on-chain, uno por uno, los tokens robados a Binance; por otro, Binance, a quien se los habían robado, estaba comprando exactamente los mismos tokens, uno por uno, tanto dentro como fuera del mercado. Y lo más increíble es que, según dos empresas de análisis de blockchain, es muy posible que el vendedor al otro lado de la operación fuera de Corea del Norte.
Según informó Decrypt, TRM Labs y Chainalysis atribuyeron hoy, con «un alto grado de confianza», este robo de unos 6.300 millones de dólares al grupo de hackers norcoreano TraderTraitor. La prueba más contundente de Chainalysis es que detectó que los fondos robados se mezclaban en tiempo real con el dinero sustraído el mes pasado a otra plataforma, que ya había sido atribuido a Corea del Norte. TRM, por su parte, afirma que el método, preparado con mucha antelación, es idéntico al del robo de unos 1.500 millones de dólares a un exchange en febrero de 2025 y al ataque contra KelpDAO en abril de este año.
TRM considera que lo vulnerado fue el sistema de firma de la hot wallet de Binance. Según la propia Binance, la investigación comenzó tras la intrusión en el portátil de un ingeniero, y más tarde se descubrieron «otros puntos de acceso».