


Los atacantes responsables de la brecha de seguridad de Binance utilizaron el protocolo de préstamos de finanzas descentralizadas (DeFi) Aave para convertir las stablecoins robadas en Ethereum, con el objetivo de trasladar los activos fuera del alcance de los emisores centralizados, que pueden congelarlos.
Los datos en cadena muestran que una billetera vinculada a los atacantes depositó aproximadamente 60 millones de dólares en USDT robados como garantía en Aave V3 en Ethereum y pidió prestados 19.762 Ether envueltos (WETH), con un valor aproximado de 44,6 millones de dólares en ese momento.
HITO | Binance sufre el mayor hackeo de criptomonedas de la historia
La estrategia pone de relieve una vulnerabilidad clave en las investigaciones sobre robos de criptomonedas:
Aunque los emisores de monedas estables como USDT y USDC pueden congelarlas cuando están vinculadas a presuntas actividades delictivas, Ethereum no tiene un emisor central con la misma capacidad para incluir direcciones individuales en una lista negra y bloquear las transferencias.
Al usar Aave, los atacantes utilizaron efectivamente los USDT robados como garantía para obtener un activo alternativo, sin tener que vender directamente las monedas estables por ETH a través de un exchange centralizado. Luego podían transferir los WETH prestados a otras carteras y convertirlos en ETH, lo que dificultaba inmovilizar los fondos mediante congelaciones a nivel del emisor.
Cómo los hackers de Binance usaron AAVE para retirar las criptomonedas robadas
El momento fue crucial.
La transacción de Aave tuvo lugar entre las 20:58 y las 21:01 UTC, aproximadamente 40 minutos antes de la primera congelación de emergencia de los mercados de Aave. Esto les dio a los atacantes la oportunidad de pedir préstamos usando la garantía antes de que el protocolo restringiera la nueva actividad crediticia.
Posteriormente, Aave confirmó que la posición tenía aproximadamente 59,9 millones de dólares en USDT como garantía frente a una deuda pendiente de 43,8 millones de dólares. Indicó que la posición estaba
sobrecolateralizada,
seguía sujeta a los procedimientos habituales de liquidación y
no exponía a pérdidas a los proveedores de liquidez de Aave.
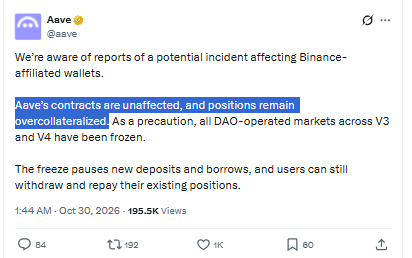
El incidente llevó a Aave a coordinar una respuesta de emergencia con sus proveedores de servicios de gestión de riesgos, congelando reservas en varias redes para evitar nuevos depósitos y préstamos. La intervención abarcó 175 reservas de Aave V3 en 16 redes y 117 reservas de Aave V4 en cuatro redes.
Es importante destacar que el incidente no implicó una vulnerabilidad en los contratos inteligentes de Aave.
En cambio, los atacantes utilizaron las funciones legítimas de préstamo del protocolo como vía de salida, lo que demuestra cómo la infraestructura financiera descentralizada puede formar parte del proceso de blanqueo de dinero tras importantes brechas de seguridad en exchanges.
El episodio también pone de manifiesto un difícil reto para los protocolos DeFi:
Ofrecer acceso sin permisos a servicios financieros y, al mismo tiempo, responder a actividades delictivas que pueden propagarse rápidamente por infraestructuras de préstamo y negociación que, por lo demás, funcionan con normalidad.
DeFi | Por qué este principal proveedor de gestión de riesgos abandona el mayor protocolo de préstamos DeFi
¿Quieres estar al día de las últimas noticias sobre criptomonedas en todo el mundo?
Únete a nuestro canal de WhatsApp aquí.
Síguenos en X para ver las últimas publicaciones y novedades
Únete e interactúa con nuestra comunidad de Telegram
___________