



Autor: equipo de TRM
Traducción: Deep Tide TechFlow
Introducción de Deep Tide: Este es el primer análisis exhaustivo del robo a Binance realizado por la firma de análisis forense on-chain TRM Labs. La atribución a TraderTraitor, un grupo norcoreano, presenta un alto grado de confianza. El informe señala que se realizaron transferencias con «firmas legítimas» simultáneamente en diez cadenas en un lapso de media hora, lo que sugiere que el problema probablemente residía en el propio sistema de firma de las hot wallets de Binance, y no se limitaba a un ataque de phishing. Para los inversores, la verdadera incógnita no son los aproximadamente 2.700 millones de dólares en stablecoins que ya se han congelado, sino el destino de los cerca de 420.000 ETH y 18.270 BTC que están en manos de los atacantes. La presión potencial de venta sobre ETH y BTC dependerá de cómo se deshagan de estos activos mediante puentes cross-chain, servicios de intercambio y operaciones OTC.
Resumen
El 29 de octubre de 2026, un atacante transfirió unos 6.360 millones de dólares desde billeteras de Binance en diez cadenas de bloques, la mayor parte en unos 20 minutos a partir de las 20:05 UTC. Esto lo convierte en el mayor robo de criptomonedas registrado, aproximadamente cuatro veces el robo de 1.500 millones de dólares a Bybit en febrero de 2025. Binance confirmó un incidente de seguridad y suspendió los retiros en varias redes.
Basándose en información fiable dentro y fuera de la cadena, TRM atribuye el ataque a TraderTraitor, una unidad de élite norcoreana de hackers. Tenemos un alto nivel de confianza en esta evaluación. TRM está rastreando los fondos y alertando a sus socios a través de Beacon Network.
En Ethereum, el atacante utilizó una delegación EIP-7702 para convertir una billetera caliente de Binance en un «barrendero» (sweeper) bajo su control, con 50 autorizaciones firmadas de antemano. Durante la misma ventana de tiempo, las billeteras de Binance en otras nueve cadenas transfirieron fondos al atacante mediante transferencias firmadas normales. TRM evalúa que esto apunta a una vulneración de la infraestructura de firma de las billeteras calientes de Binance.
Tether, Circle, Ripple y World Liberty Financial congelaron unos 2.670 millones de dólares en stablecoins. El Consejo de Seguridad de Arbitrum congeló en su red 8.426 ETH y 74,6 millones de ARB, lo que suma unos 2.700 millones de dólares. El atacante compitió contra las medidas de congelamiento: vendió USDT a creadores de mercado y pidió ETH prestados en Aave usando USDT como garantía. Actualmente tiene más de 420.000 ETH y 18.270 BTC, unos 2.400 millones de dólares en activos que ningún emisor puede alcanzar.
Cronología del incidente
La noche del 29 de octubre, las billeteras pertenecientes a Binance, el mayor exchange de criptomonedas del mundo, empezaron a vaciarse de miles de millones de dólares en criptoactivos. En cuestión de minutos, las billeteras de Binance en XRP Ledger, Ethereum, Bitcoin, Tron, Solana y otras cuatro redes transfirieron sus saldos a direcciones controladas por el mismo atacante. Una segunda oleada de transferencias, alrededor de las 23:05 UTC, afectó a las billeteras de Binance en Avalanche y Polygon.
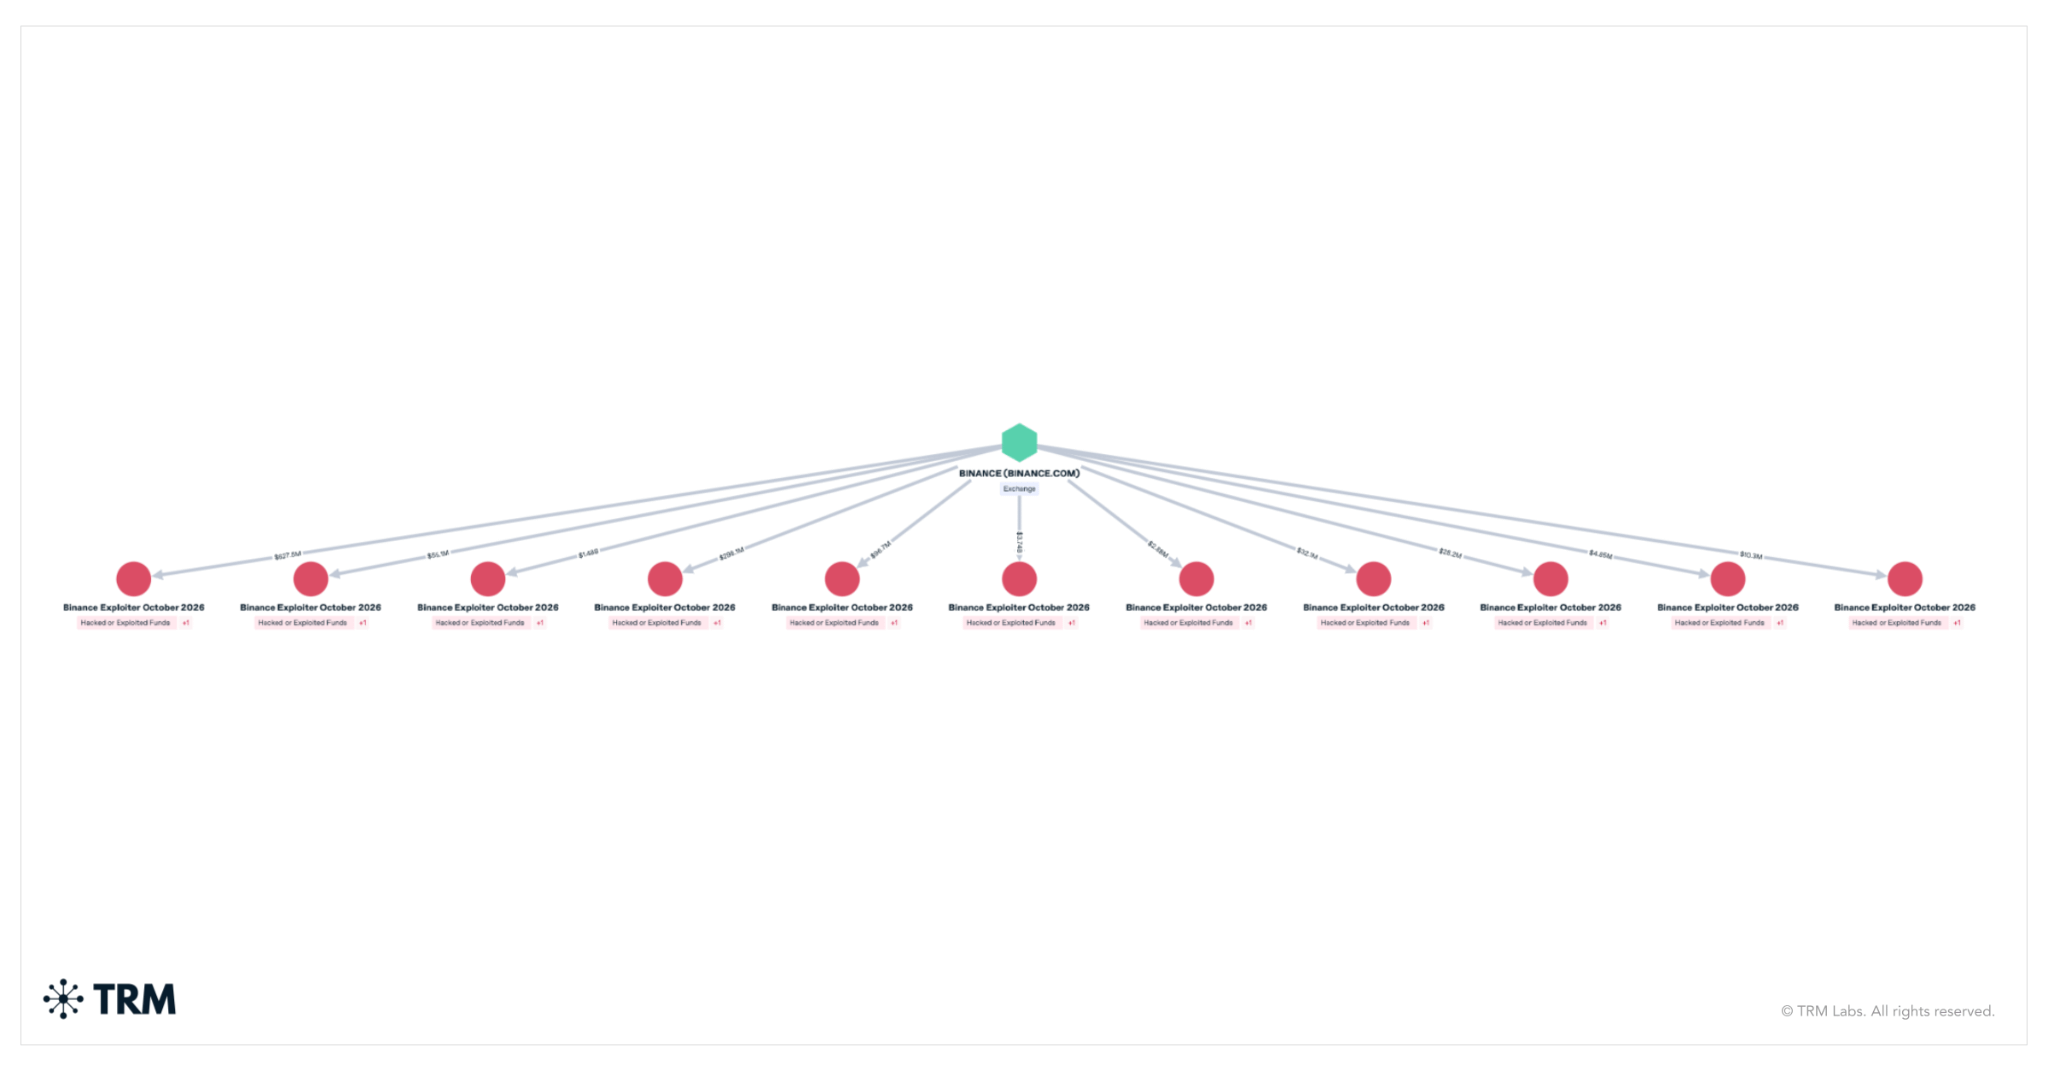
Binance afirmó que estaba investigando un posible problema de seguridad y, posteriormente, anunció que había suspendido temporalmente los retiros en varias redes como medida de precaución. Binance indicó que los fondos de los usuarios estaban seguros. El incidente sigue en curso y los datos de este artículo reflejan lo que TRM observó en la cadena hasta las 00:30 UTC del 30 de octubre.
Quién estuvo detrás
TRM atribuye el ataque a TraderTraitor, la principal unidad norcoreana de hackers. Nuestra evaluación se basa en fuentes fiables de información dentro y fuera de la cadena. El FBI determinó que este mismo grupo fue responsable del robo de 1.500 millones de dólares a Bybit en febrero de 2025. Varios aspectos de este ataque coinciden con robos anteriores vinculados a Corea del Norte, incluidos los casos de Bybit y KelpDAO de abril de 2026: financiar las billeteras operativas con pequeños retiros de Tornado Cash, empezar los preparativos mucho antes del robo y obtener las firmas de antemano para ejecutarlas todas a la vez. Sin embargo, el método de blanqueo observado hasta ahora —intercambios de grandes cantidades a través de creadores de mercado y protocolos de préstamos— difiere del patrón posterior al caso de Bybit, que se centró en los puentes entre cadenas. TRM compartirá más hallazgos a medida que avance la investigación.
Cuánto se robó
TRM rastreó cada transferencia desde las billeteras atribuidas a Binance a direcciones controladas por el atacante en diez cadenas de bloques. El total, calculado según el precio de cada activo en el momento de su transferencia, asciende a unos 6.360 millones de dólares. A precios actuales, esos mismos activos valen unos 6.230 millones de dólares.
Ethereum representa unos 3.790 millones de dólares, incluidos 200.630 ETH y otros 185 tokens, entre ellos 1.875 millones de USDT, 823 millones de USDC y 88,5 millones de RLUSD. Las salidas de Bitcoin sumaron 18.270 BTC, unos 1.470 millones de dólares. Las salidas de Tron sumaron 612,7 millones de USDT y 46,4 millones de TRX, unos 628 millones de dólares. XRP Ledger perdió 233,46 millones de XRP, unos 296 millones de dólares. Las salidas de Solana sumaron 970.500 SOL, unos 96 millones de dólares. Arbitrum, Optimism y Base sumaron unos 39 millones de dólares, incluidos los 74,6 millones de ARB transferidos en Arbitrum. Las salidas de Avalanche ascendieron a unos 28 millones de dólares y las de Polygon, a unos 10 millones de dólares.
Cómo se desarrolló el ataque
Los preparativos habían empezado al menos 36 horas antes del robo. Desde la mañana del 28 de octubre, las billeteras operativas del atacante recibieron tres pequeños retiros de Tornado Cash, un servicio utilizado para ocultar el origen de los criptoactivos. En la madrugada del 29 de octubre, el operador desplegó el primer fragmento del código del ataque y lo probó en dos billeteras. Más tarde ese mismo día, ensayó la versión final en una tercera billetera y luego devolvió los fondos de prueba. Cuatro horas después de ese ensayo, el mismo código se instaló en una billetera caliente de Binance.
El primer robo de la noche se produjo en XRP Ledger. Entre las 20:05 y las 20:09 UTC, cinco billeteras de Binance transfirieron 233,46 millones de XRP a una misma dirección del atacante, dejando en cada billetera solo el saldo mínimo de reserva. Desde entonces, esos XRP no se han movido. Poco después de las 20:10 UTC, siguieron las billeteras de Binance en Solana y Optimism. A las 20:20, una billetera caliente de Bitcoin de Binance transfirió 18.270 BTC a una dirección del atacante, que empezó a dividir los fondos en cantidades redondas de 1.000 BTC y 100 BTC dentro del mismo bloque. Esta técnica se conoce como «cadena de pelado» (peel chain) y hace que sea más difícil rastrear los fondos. Menos de dos minutos después, una billetera caliente de Binance en Tron transfirió al atacante 612,7 millones de USDT y 46,4 millones de TRX.
Cómo tomó el control de la billetera caliente de Binance
Una billetera caliente es una billetera conectada a Internet que un exchange utiliza para procesar los retiros de sus clientes. La billetera caliente de Ethereum en este caso era una de las más conocidas de Binance.
EIP-7702 se introdujo con la actualización Pectra de Ethereum en mayo de 2025. Permite que una billetera normal ceda el control de su comportamiento a un contrato inteligente mediante la firma de una autorización. A partir de entonces, cada llamada a esa billetera ejecuta el código del contrato, y esta configuración sigue vigente hasta que la billetera firme una nueva autorización.
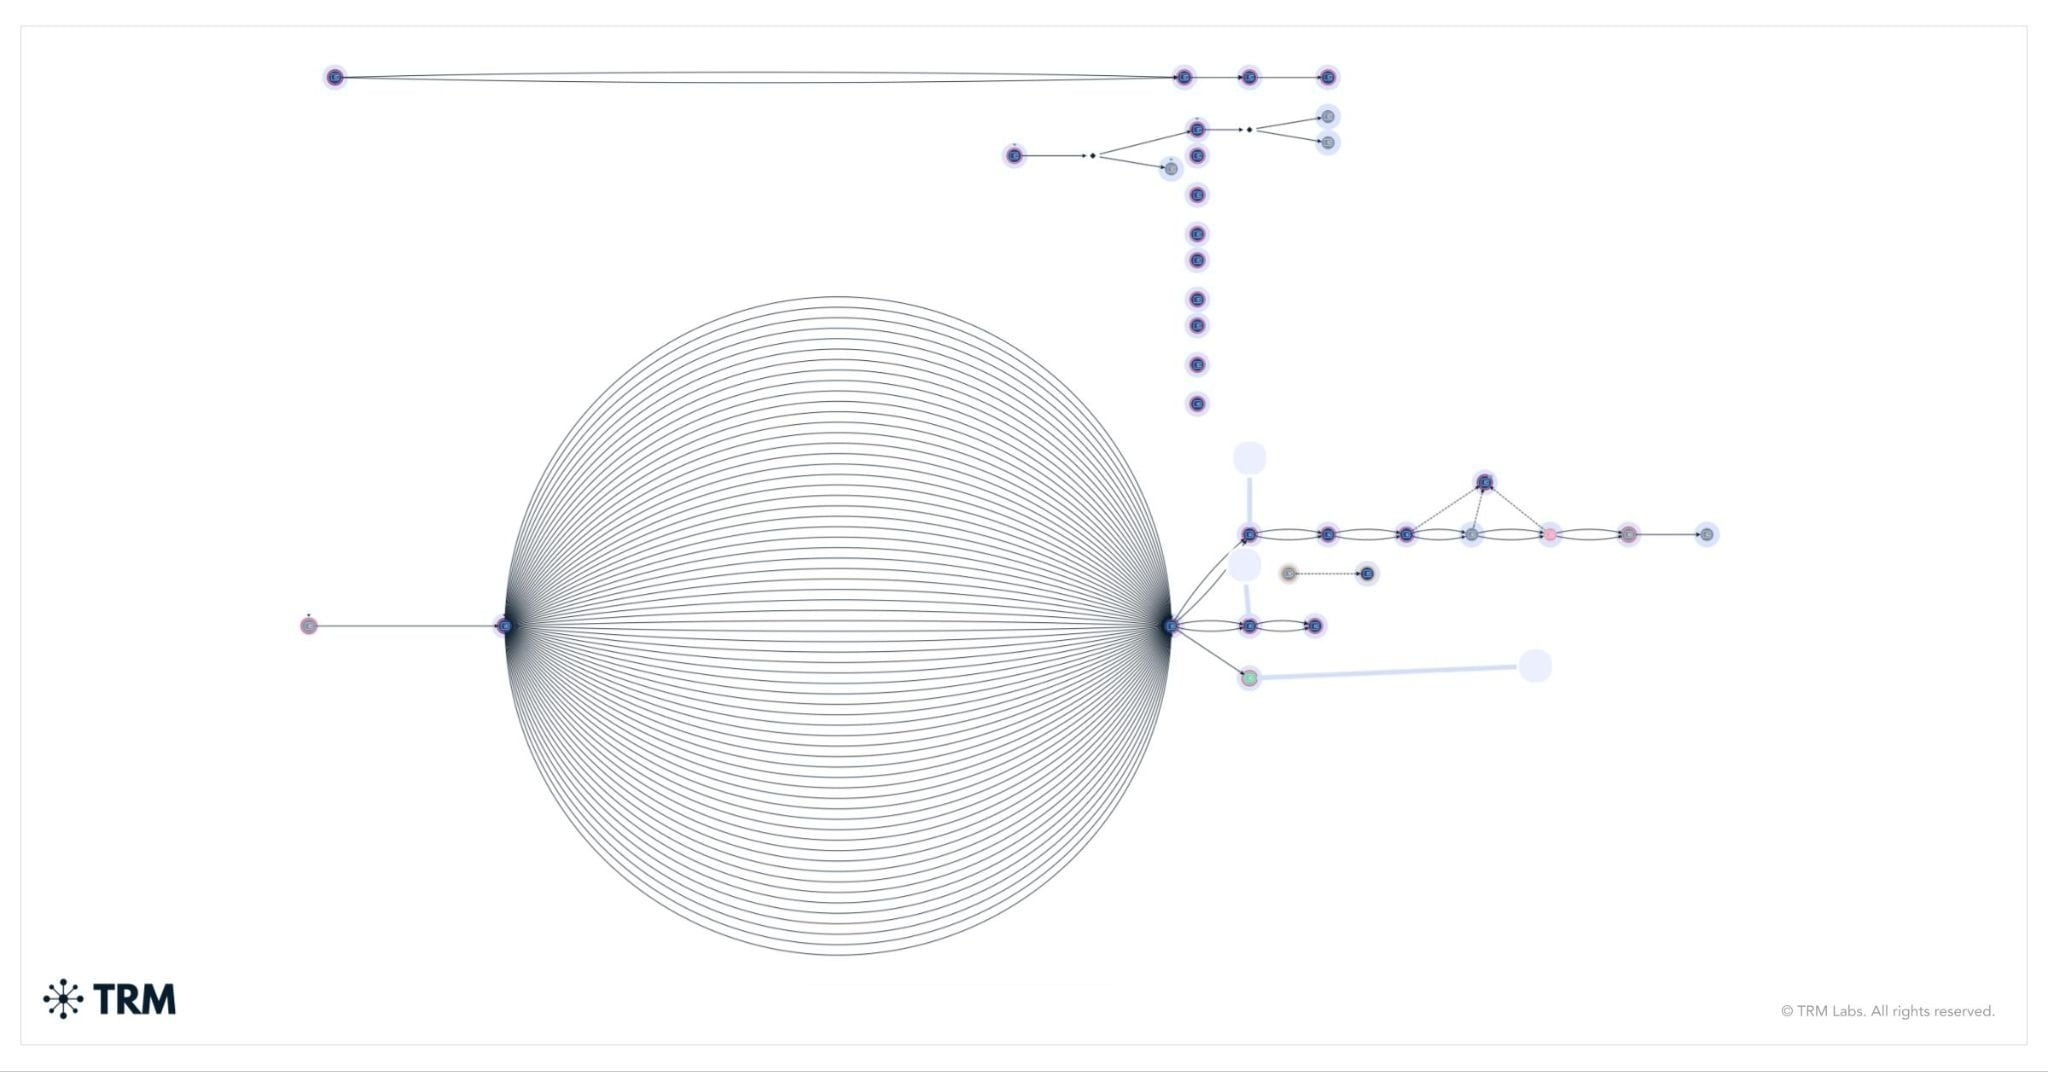
A las 20:20 UTC, el operador envió una transacción con 50 autorizaciones. Cada una estaba firmada por la billetera caliente de Binance y la dirigía a un contrato de barrido que solo aceptaba instrucciones del operador. Cada billetera lleva la cuenta de las transacciones que envía; este contador se llama nonce, y una autorización solo es válida si coincide con el contador actual de la billetera en el momento de ejecutarse. La billetera caliente de Binance procesaba retiros continuamente y el contador no dejaba de avanzar. Al preparar firmas para 50 contadores consecutivos, el atacante se aseguró de que al menos una siguiera siendo válida cuando se ejecutara la transacción. Una coincidió, y eso era todo lo que necesitaba el atacante. Las firmas se habían generado en lotes de antemano.
Tres minutos y 24 segundos después de que la delegación entrara en vigor, el operador indicó a la billetera caliente de Binance que transfiriera todo su saldo a una dirección controlada por el atacante. Esa única transacción transfirió 167.464 ETH y 63 tokens, incluidos 1.615 millones de USDT.
La delegación nunca se revocó. Cada vez que entraban nuevos fondos en la billetera caliente de Binance, el operador volvía a barrerlos: a las 20:41, 20:59, 21:04, 21:44, 22:39 y 23:56 UTC. La billetera también actuaba como ejecutora de otra cuenta inteligente de Binance, lo que permitió al atacante retirar 823 millones de USDC. Circle congeló rápidamente estos USDC.
Indicios de una vulneración de la infraestructura de firma de Binance
Los primeros indicios de actividad en Ethereum sugerían que el atacante podría haber obtenido las autorizaciones mediante phishing. Pero esa explicación solo daba cuenta de lo ocurrido en Ethereum, no en las demás cadenas. En la misma ventana de tiempo, cinco billeteras de Binance en XRP Ledger; las billeteras de Binance en Arbitrum, Avalanche, Optimism y Base; una billetera caliente de Bitcoin de Binance; una billetera caliente de Binance en Tron; y una billetera de Binance en Solana transfirieron fondos al atacante mediante transferencias firmadas estándar. Otra billetera caliente de Binance en Ethereum también transfirió de la misma forma, sin ninguna delegación, 28.006 ETH, 55,7 millones de USDT y 25,9 millones de RLUSD. Unas dos horas y media más tarde, a las 23:05 UTC, también siguieron las billeteras de Binance en Avalanche y Polygon.
Estas billeteras pertenecían a distintas cadenas y utilizaban diferentes tipos de claves y esquemas de firma. Todas generaron firmas válidas para el atacante en un plazo de aproximadamente media hora. TRM evalúa que la explicación más probable es que el atacante obtuvo la capacidad de hacer que el sistema de firma de las billeteras calientes de Binance firmara transacciones según sus instrucciones en distintas cadenas. El lote de 50 autorizaciones firmadas de antemano sugiere que este acceso pudo estar limitado en el tiempo o que las firmas debían solicitarse a través de algún sistema. Binance aún no ha publicado la causa raíz.
Congelamiento de stablecoins y conversión de activos
Los emisores de stablecoins actuaron con rapidez y los congelamientos se fueron ampliando a lo largo de la noche. A las 23:35 UTC, Binance informó que el total de fondos congelados verificados había llegado a 2.540 millones de dólares. Tras incluir los congelamientos posteriores, a las 00:30 UTC TRM contabilizó unos 2.700 millones de dólares congelados en la cadena:
Tether, aproximadamente 1.770 millones de USDT. Tether congeló 971,1 millones de USDT en la billetera receptora principal a las 21:01 UTC, 37 minutos después del barrido principal. Todos los fondos barridos posteriormente terminaron en esta billetera congelada, que actualmente contiene 1.175 millones de USDT. Tether también congeló 205 millones de USDT en otras dos billeteras del atacante en Ethereum, 378,7 millones de USDT en dos billeteras del atacante en Tron y 8,4 millones de USDt en Avalanche. También se congelaron otros 6,2 millones de USDT0 en Polygon.
Circle, aproximadamente 825 millones de USDC. Circle congeló 823 millones de USDC en la billetera receptora principal a las 21:04 UTC, en coordinación con las fuerzas del orden. Más tarde congeló otros 1,56 millones de USDC que el atacante había obtenido al intercambiar AVAX y transferido desde Avalanche a Ethereum.
Ripple, 40,5 millones de RLUSD. Ripple congeló la billetera que contenía los RLUSD robados a las 22:01 UTC, cuando todavía quedaban 40,5 millones de los 88,5 millones de RLUSD en ella. También congeló RLUSD en la billetera caliente de Binance comprometida, impidiendo que se pudieran barrer los fondos recién depositados. He Yi, codirectora ejecutiva de Binance, afirmó que Ripple ayudó a impedir la transferencia de unos 200 millones de dólares; TRM confirmó en la cadena el congelamiento de 40,5 millones de RLUSD.
World Liberty Financial, 27,8 millones de USD1. World Liberty Financial congeló 27,8 millones de USD1 en la billetera receptora principal a las 22:10 UTC y congeló USD1 en la billetera caliente de Binance comprometida a las 22:26.
Consejo de Seguridad de Arbitrum, 8.426 ETH y 74,6 millones de ARB. El Consejo de Seguridad de Arbitrum es un grupo que puede tomar medidas de emergencia en la red Arbitrum. A las 00:08 UTC, hizo uso de estas facultades para ejecutar por la fuerza dos transferencias desde las billeteras del atacante en Arbitrum, sacando 8.426 ETH y 74,6 millones de ARB (unos 30 millones de dólares) del control del atacante.
Durante las primeras horas, el atacante asumió grandes pérdidas para convertir las stablecoins que podían congelarse en activos a los que ningún emisor pudiera acceder. Aproximadamente 325 millones de USDT se vendieron a operadores profesionales y creadores de mercado mediante UniswapX y otros contratos basados en intenciones, a cambio de unos 122.300 ETH. Esto implica un precio de ejecución cercano a los 2.650 dólares por ETH, cuando su precio de mercado era de entre 2.300 y 2.350 dólares: un descuento superior al 10 %. Se congelaron los 175 millones de USDT restantes de este lote.
La segunda billetera del atacante depositó 60 millones de USDT en el protocolo de préstamos Aave y los usó como garantía para pedir prestados unos 19.760 ETH; posteriormente, Aave congeló los mercados afectados. En Tron, se transfirieron 300 millones de USDT a una billetera que empezó a depositarlos en el protocolo de préstamos JustLend. Otros 200 millones de USDT se intercambiaron en Uniswap a través de una cadena de billeteras intermedias, de la que se congelaron 30 millones de USDT. Tras pasar por dos saltos, 88,5 millones de RLUSD llegaron a una billetera que vendió 48 millones en un exchange descentralizado entre las 21:42 y las 22:01 UTC, hasta que Ripple congeló los 40,5 millones restantes.
Con los ETH concentrados en unas pocas billeteras y 18.270 BTC moviéndose por cadenas de pelado, el atacante controla unos 2.400 millones de dólares en activos a los que ningún emisor puede acceder. Según la experiencia de robos de gran magnitud anteriores, TRM prevé que la siguiente etapa involucre puentes entre cadenas, servicios de intercambio y corredores extrabursátiles (OTC). TRM está supervisando las direcciones de salida de las cadenas de pelado y las billeteras de consolidación para detectar estos movimientos.
Qué deben hacer ahora los exchanges y los equipos de cumplimiento
Los exchanges y los equipos de cumplimiento deben cotejar los depósitos y las contrapartes con las direcciones del atacante identificadas por TRM. Es probable que los fondos procedentes de las cadenas de pelado de Bitcoin y de las billeteras de consolidación de ETH lleguen a exchanges, servicios de intercambio y mesas OTC en los próximos días.
Los equipos de gestión de tesorería deben vigilar las billeteras compatibles con Ethereum para detectar delegaciones EIP-7702, que se manifiestan como código en una dirección que no debería tenerlo. Cualquier delegación de este tipo en una billetera de tesorería debe activar una alerta inmediata. Los equipos deben tener preparado un método de firma de revocación probado y aprobado de antemano.
Las políticas de firma deben rechazar las autorizaciones EIP-7702 inesperadas. Las solicitudes de autorizaciones numerosas para un rango de contadores de transacciones deben considerarse una señal de que se ha producido una vulneración. La infraestructura de firma y las vías de aprobación deben estar aisladas por cadena y nivel de billetera. En este incidente, un solo actor obtuvo firmas válidas para billeteras de diez cadenas en cuestión de horas.
Los creadores de mercado y los solucionadores (solver) deben examinar a las contrapartes antes de ejecutar órdenes grandes. Unos 325 millones de USDT fueron vendidos a creadores de mercado y solucionadores por una billetera que los había recibido de un hacker apenas unos minutos antes. Un examen de direcciones en tiempo real podría haberlo detectado.
Preguntas frecuentes
¿Qué ocurrió en Binance?
El 29 de octubre de 2026, un atacante transfirió unos 6.360 millones de dólares desde billeteras de Binance en diez cadenas de bloques: Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Avalanche, Optimism, Base y Polygon. Binance confirmó un incidente de seguridad y suspendió los retiros en varias redes.
¿Quién estuvo detrás del robo a Binance?
Basándose en información fiable dentro y fuera de la cadena, TRM atribuye el robo a Binance al grupo de hackers norcoreano patrocinado por el Estado TraderTraitor. Este mismo grupo fue responsable del robo de 1.500 millones de dólares a Bybit en febrero de 2025.
¿Qué es EIP-7702 y cómo se explotó?
EIP-7702 permite que una billetera Ethereum normal ejecute el código de un contrato inteligente mediante la firma de una autorización. El atacante utilizó una autorización firmada de antemano para hacer que la billetera caliente de Binance ejecutara un contrato de barrido que solo él podía invocar. Luego vació la billetera y siguió barriendo los fondos que llegaban después.
¿Qué cantidad de los criptoactivos robados se ha congelado?
Tether, Circle, Ripple y World Liberty Financial congelaron unos 2.670 millones de dólares en stablecoins. El Consejo de Seguridad de Arbitrum congeló ETH y ARB por un valor aproximado de 30 millones de dólares, lo que suma unos 2.700 millones de dólares. El atacante todavía controla más de 420.000 ETH y 18.270 BTC, valorados en unos 2.400 millones de dólares, además de pequeñas cantidades de activos en otras cadenas.
¿Cómo se compara con otros grandes hackeos?
Con unos 6.360 millones de dólares, este es el mayor robo de criptomonedas registrado, aproximadamente cuatro veces el robo de 1.500 millones de dólares a Bybit en febrero de 2025. Incluso descontando las stablecoins congeladas, la cantidad que el atacante tiene actualmente supera la de cualquier robo anterior.