
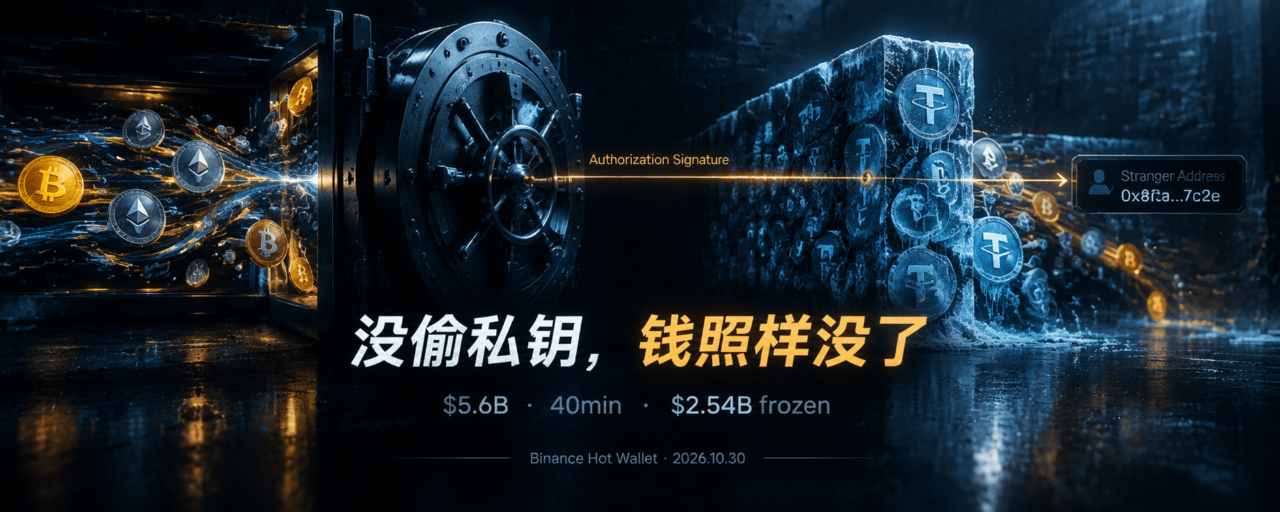
Resumen: Las billeteras calientes de Binance registraron salidas de unos 5.600 millones de dólares en 40 minutos. Los atacantes aprovecharon la autorización EIP-7702 en lugar de robar claves privadas; ya se han congelado unos 2.540 millones de dólares.
A las 4:24 de la madrugada del 30 de octubre, hora de Pekín, los datos en cadena mostraron que la billetera caliente que Binance identifica como “Binance 14” transfirió 167.464 $ETH a una dirección nunca vista, junto con 63 tipos de tokens, entre ellos unos 1.615 millones de $USDT .
24 segundos después, “Binance 16” añadió 28.005 ETH a la misma dirección. A las 04:41, “Hot Wallet 34” transfirió 780 millones de USDC. A las 04:59, transfirió otros 43 millones.
Todo el proceso fue silencioso y continuo, sin interrupciones. Como una transferencia interna autorizada.
Cuarenta minutos después, las cifras de salida total ofrecidas por distintas fuentes se situaban en torno a los 5.600 millones de dólares. Esa cifra supera los aproximadamente 1.500 millones de dólares robados a Bybit en febrero de 2025 y convierte este caso en el mayor robo a una plataforma de intercambio en la historia de las criptomonedas, ocurrido en una plataforma con el mayor equipo de seguridad del mundo y el balance más sólido.
Tres ensayos, una autorización, 40 minutos
Los preparativos del ataque se completaron el día anterior a la transferencia.
Entre el 28 y el 29 de octubre, una dirección nueva recibió tres depósitos de aproximadamente 0,1 ETH a través del mezclador Tornado Cash para pagar las comisiones de gas. Las plataformas de intercambio no usan mezcladores para pagar el gas de sus propias transferencias, por lo que los analistas de la cadena emitieron la primera alerta.
A última hora de la noche del 29 de octubre, el atacante desplegó un contrato de barrido y realizó dos o tres «ensayos» con una billetera que no era de Binance para confirmar que el contrato funcionaba correctamente.
El 30 de octubre a las 04:21, el atacante envió una transacción de tipo EIP-7702 que «delegó» el código de un contrato malicioso a la dirección «Binance 14». EIP-7702 es una funcionalidad introducida con la actualización Pectra: una billetera convencional puede alquilar temporalmente el código de un contrato inteligente; basta con que su propietario autorice la operación una vez.
El atacante incluyó 50 autorizaciones en una misma transacción, con nonces desde N hasta N+49, y apostó a que una de ellas surtiría efecto. Al final, solo una se activó.
Pasaron 3 minutos y 24 segundos desde que entró en vigor la autorización hasta que se ejecutó la primera operación de barrido. El sistema de gestión de riesgos de Binance no hizo nada para bloquearla.
El atacante no quebró las matemáticas de las claves privadas; hizo que la propia billetera caliente firmara una autorización y luego la billetera caliente «por sí sola» transfirió los fondos. En la cadena, parecía que Binance 14 estaba realizando una transferencia saliente normal.
Lo que se puede congelar y lo que no
Durante la primera hora después del incidente, Tether y Circle actuaron por separado. Tether congeló más de 1.567 millones de USDT y Circle, unos 823 millones de USDC. Sumados los aproximadamente 200 millones de RLUSD de Ripple y los cerca de 27,8 millones de dólares en USD1 de World Liberty, el monto total congelado asciende a unos 2.540 millones de dólares, alrededor del 45 % del total transferido.
Este es el hecho estructural más destacable del incidente.
USDT y USDC son tokens emitidos de forma centralizada, y sus emisores conservan la facultad de congelar cualquier dirección. Es muy probable que las monedas estables robadas por los hackers hayan quedado bloqueadas en el lugar. ETH y BTC, en cambio, pertenecen a redes sin emisor, por lo que ninguna institución puede pulsar ese botón.
En este sector, cuanto más «descentralizados» están los fondos, más difícil es recuperarlos tras un robo; cuanto más dependen de emisores centralizados, más seguros son. Esta paradoja no es nueva, pero los 5.600 millones de dólares la han vuelto especialmente concreta.
Según las cifras de Arkham, las direcciones vinculadas a los hackers todavía poseen activos por un valor aproximado de 5.875 millones de dólares, distribuidos en 65 tipos de tokens. Los cerca de 2.540 millones de dólares congelados corresponden a monedas estables; las perspectivas de recuperar activos como ETH y BTC dependerán del rastreo posterior en la cadena y de la cooperación de las fuerzas del orden.
El tercer ataque a Binance: el monto se multiplicó por más de mil
Esta no es la primera vez que Binance sufre un ataque informático.
El 7 de mayo de 2019, unos hackers retiraron 7.000 bitcoins de una billetera caliente de Binance, que entonces valían unos 41 millones de dólares. El ataque combinó suplantación de identidad, virus y técnicas complejas, y tuvo como objetivo las claves API y los códigos 2FA de los usuarios. El fondo SAFU cubrió todas las pérdidas y los depósitos y retiros se suspendieron durante una semana.
El 7 de octubre de 2022, se descubrió una vulnerabilidad en el puente entre cadenas Token Hub de BNB Chain. En dos operaciones, los atacantes acuñaron 2 millones de BNB, valorados en unos 566 millones de dólares. BNB Chain llegó a detener temporalmente la producción de bloques.
En siete años, tres ataques: el monto pasó de 41 millones a 566 millones y luego a 5.600 millones de dólares, multiplicándose por más de mil. Pero el punto de entrada del ataque apenas ha cambiado: en ninguno se quebraron las matemáticas de las claves; lo que se eludió fue el proceso que las utiliza. En 2019, el phishing permitió robar claves API y códigos 2FA; en 2022, fue la lógica de verificación del puente entre cadenas; esta vez, los permisos de firma de la billetera caliente se «delegaron» a un contrato malicioso.
La forma cambia, pero el punto débil no: siempre está en la unión entre las «personas» y los «sistemas».
De dónde sale el dinero para cubrir las pérdidas
El 30 por la mañana, a las 8:04, He Yi publicó que Binance protegería los fondos de los usuarios y asumiría todas las pérdidas causadas por el ataque; los depósitos y retiros se suspenderían temporalmente. CZ compartió la publicación y añadió que las pérdidas podrían superar ligeramente los 1.000 millones de dólares, pero que se cubrirían por completo.
Los cálculos de 0xngmi, fundador de DefiLlama, ofrecen una referencia: Binance custodia activos por unos 144.000 millones de dólares. Tras descontar las monedas estables congeladas, las pérdidas netas ascienden a unos 1.000 millones de dólares, el 0,69 % de los activos bajo custodia.
El fondo SAFU, creado por Binance en 2018, ha mantenido públicamente un tamaño del orden de los 1.000 millones de dólares. Si las pérdidas netas superan ligeramente los 1.000 millones, como dijo CZ, la fuente efectiva de cobertura ya no será ese fondo, sino el propio balance de Binance.
El mecanismo de cobertura pasó de ser «un fondo preparado» a ser «el crédito de una empresa».
Esto no es un problema exclusivo de Binance. En el primer semestre de 2026, SlowMist registró 182 incidentes de seguridad, con pérdidas de unos 956 millones de dólares, un aumento interanual del 50,41 % en el número de incidentes. Según las cifras de CertiK, fueron 344 incidentes y 1.316 millones de dólares. Hacken calculó que las pérdidas del tercer trimestre ascendieron a 1.180 millones de dólares, un 55 % más que el trimestre anterior; el 77 % estuvo relacionado con puntos ciegos en la cadena de suministro.
Ordenadas por monto de las pérdidas, las claves privadas y la seguridad operativa representan el 74,3 %; ordenadas por número de incidentes, las vulnerabilidades de código representan el 79,3 %. El código es lo que más suele fallar; los permisos son, de lejos, lo más letal.
Qué observar a continuación
Si se revocó la autorización EIP-7702: los datos en cadena muestran que, al momento de publicar este artículo, la delegación maliciosa aún no se había revocado. Si la autorización sigue vigente, los fondos que interactúen con esa billetera estarán expuestos a un riesgo mayor
Si se devolverán los activos congelados: congelar 2.540 millones de dólares es el primer paso; su devolución requiere un acuerdo entre los emisores, las plataformas de intercambio y las fuerzas del orden. Congelar no equivale a reembolsar; esta diferencia volverá a aparecer en las medidas que se adopten a continuación
El límite entre las pérdidas netas y SAFU: cómo se concilien los «algo más de 1.000 millones» que mencionó CZ con el monto congelado en los libros determinará cuánto tuvo que soportar realmente el balance de Binance y si el fondo SAFU se agotó de forma significativa
La atribución del ataque: las tácticas de este caso son muy similares a las de los casos de Bybit y Bitget, que el FBI y Chainalysis atribuyeron al grupo Lazarus de Corea del Norte. El resultado de la atribución influirá en las medidas posteriores de aplicación de la ley y en las posibilidades de recuperar los activos
Aviso: este contenido es solo informativo. Investigue por su cuenta.