El software de nodos de Bitcoin corrigió ayer tres vulnerabilidades, todas descubiertas primero por una IA.
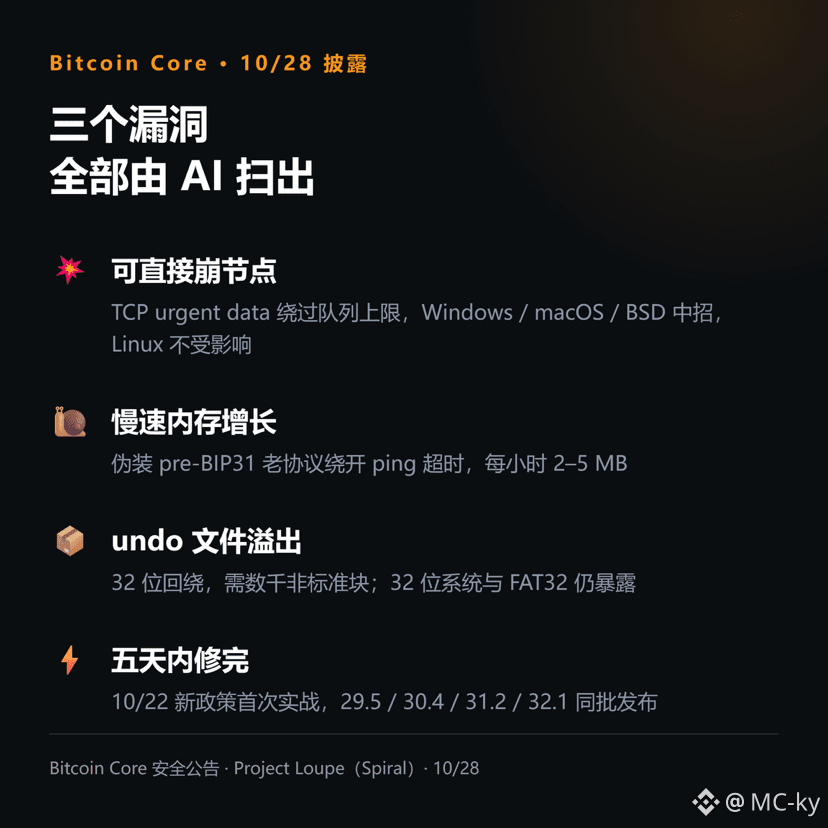
📌 Qué se descubrió: Project Loupe, de Spiral, usa modelos de lenguaje grandes para escanear código de forma automatizada. Detectó tres vulnerabilidades que el desarrollador Gregory Sanders verificó y reportó al equipo de seguridad de Bitcoin Core. Dos podían permitir que un nodo malicioso agotara la memoria; la más grave podía hacer caer directamente los nodos en Windows, macOS y BSD. Linux no se ve afectado porque su mecanismo de supervisión de sockets es diferente.
📌 Qué tan graves son: el proyecto clasificó las dos primeras como de gravedad media y la tercera como baja. La tercera consiste en un desbordamiento de 32 bits en el archivo undo; para activarla se necesitarían miles de bloques no estándar, casi la producción de toda la red en un mes. La documentación lo dice claramente: en los sistemas de 64 bits es prácticamente imposible explotarla, pero los nodos con sistemas de 32 bits y almacenamiento FAT32 siguen expuestos incluso después de actualizar.
📌 El proceso fue más rápido: el 22 de octubre, Bitcoin Core acababa de cambiar su política: para las vulnerabilidades «fáciles de descubrir con un LLM», hay que preparar cuanto antes correcciones para todas las ramas compatibles y publicar un aviso en cuanto estén listas, sin esperar al periodo de embargo habitual. Cinco días después, se publicaron cuatro versiones puntuales (29.5, 30.4, 31.2 y 32.1) junto con tres avisos. Fue la primera puesta en práctica de la nueva política.
📌 Un detalle: otra persona desarrolladora, L0rinc, encontró de forma independiente una de las vulnerabilidades de memoria en el plazo de una semana desde que la detectó el escaneo de IA. En esencia, quienes formularon la política dijeron: si dos personas ya la encontraron, hay que suponer que una tercera también la tiene.
Quienes operan nodos, especialmente en Windows y macOS, deberían actualizar ya. Esto no es un consejo de inversión, sino de mantenimiento de sistemas.
$BTC #bitcoin
La IA ayuda a los proyectos de código abierto a encontrar errores, ¿te parece algo positivo o un nuevo riesgo?