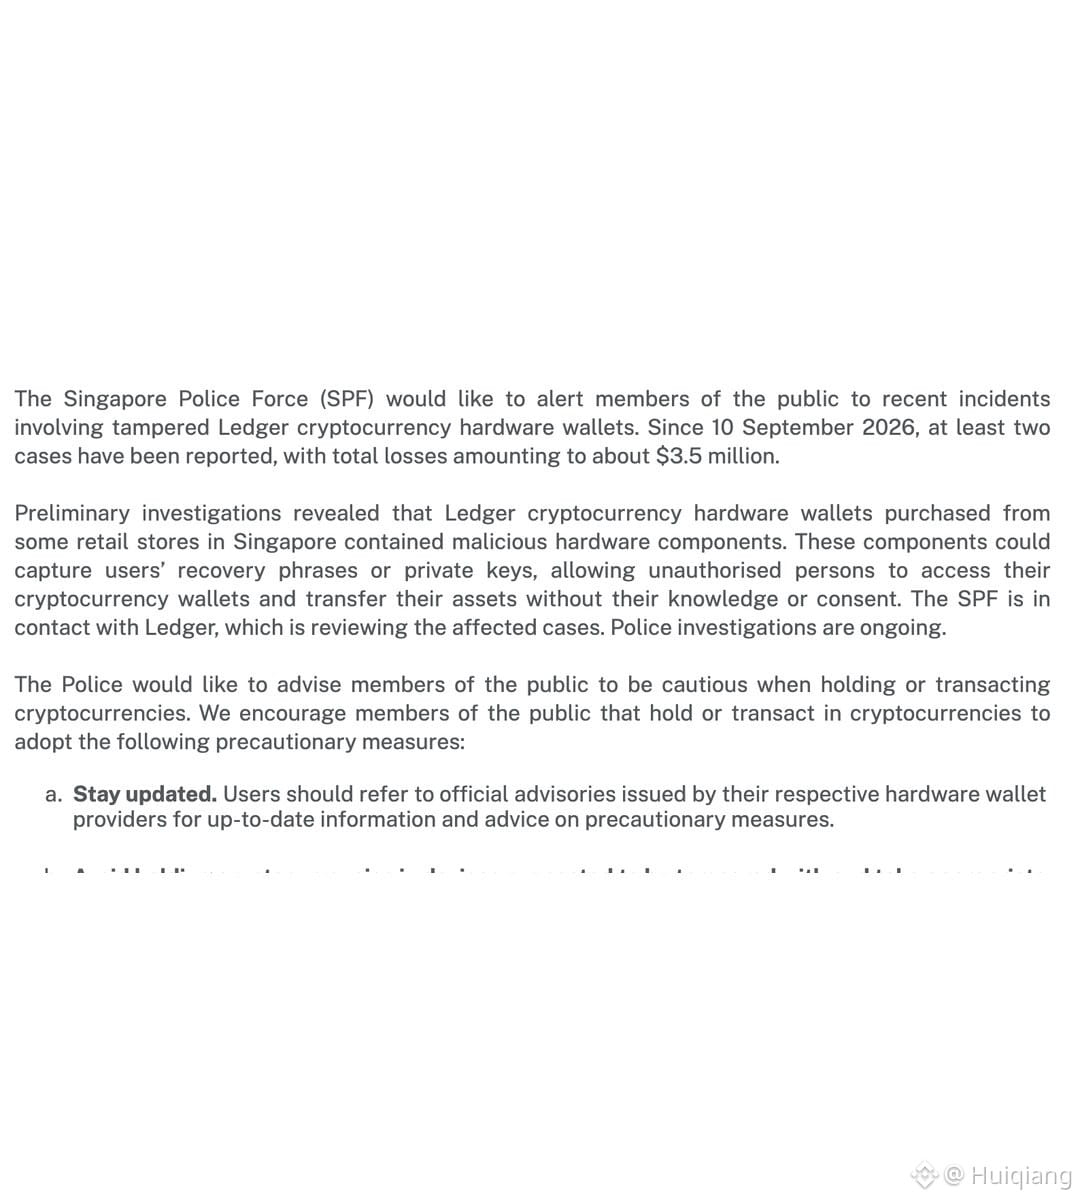
La Policía de Singapur publicó un comunicado oficial el 28 de octubre. Es algo importante para cualquiera que use una billetera de hardware.
Desde el 10 de septiembre se han registrado al menos dos casos, con pérdidas de unos 3,5 millones de dólares singapurenses (aproximadamente 2,7 millones de dólares estadounidenses). Las investigaciones preliminares revelaron que algunas billeteras de hardware Ledger compradas en tiendas físicas de Singapur tenían instalado hardware malicioso capaz de leer directamente la frase semilla y las claves privadas.
El método es más sofisticado de lo que parece: abren el dispositivo original y le añaden un chip y una eSIM. Cuando lo inicializas, los 24 términos que aparecen en pantalla se capturan tal cual y se envían a través de la red móvil. Al abrir la carcasa, se pueden ver los cables de antena adicionales. Como referencia, los dispositivos modificados se venden por aproximadamente la mitad del precio original.
Desde el 13 de octubre, Ledger ha pedido que se suspendan las ventas en siete mercados del Sudeste Asiático y Hong Kong. La empresa afirmó que se trata de un ataque localizado dirigido a un distribuidor, no de una intrusión sistemática en la cadena de suministro. Los analistas de blockchain estiman que las pérdidas totales del incidente oscilan entre 86 y 93 millones de dólares estadounidenses. Tether congeló unos 10 millones de USDT.
Lo más importante que hay que recordar: Genuine Check de Ledger solo verifica la autenticidad del chip. Si el chip original no se ha sustituido, no detectará las modificaciones físicas. Por eso, el verdadero riesgo de la autocustodia a menudo no está en el dispositivo en sí, sino en quién te lo vende.
Desde el 10 de septiembre se han registrado al menos dos casos, con pérdidas de unos 3,5 millones de dólares singapurenses (aproximadamente 2,7 millones de dólares estadounidenses). Las investigaciones preliminares revelaron que algunas billeteras de hardware Ledger compradas en tiendas físicas de Singapur tenían instalado hardware malicioso capaz de leer directamente la frase semilla y las claves privadas.
El método es más sofisticado de lo que parece: abren el dispositivo original y le añaden un chip y una eSIM. Cuando lo inicializas, los 24 términos que aparecen en pantalla se capturan tal cual y se envían a través de la red móvil. Al abrir la carcasa, se pueden ver los cables de antena adicionales. Como referencia, los dispositivos modificados se venden por aproximadamente la mitad del precio original.
Desde el 13 de octubre, Ledger ha pedido que se suspendan las ventas en siete mercados del Sudeste Asiático y Hong Kong. La empresa afirmó que se trata de un ataque localizado dirigido a un distribuidor, no de una intrusión sistemática en la cadena de suministro. Los analistas de blockchain estiman que las pérdidas totales del incidente oscilan entre 86 y 93 millones de dólares estadounidenses. Tether congeló unos 10 millones de USDT.
Lo más importante que hay que recordar: Genuine Check de Ledger solo verifica la autenticidad del chip. Si el chip original no se ha sustituido, no detectará las modificaciones físicas. Por eso, el verdadero riesgo de la autocustodia a menudo no está en el dispositivo en sí, sino en quién te lo vende.