
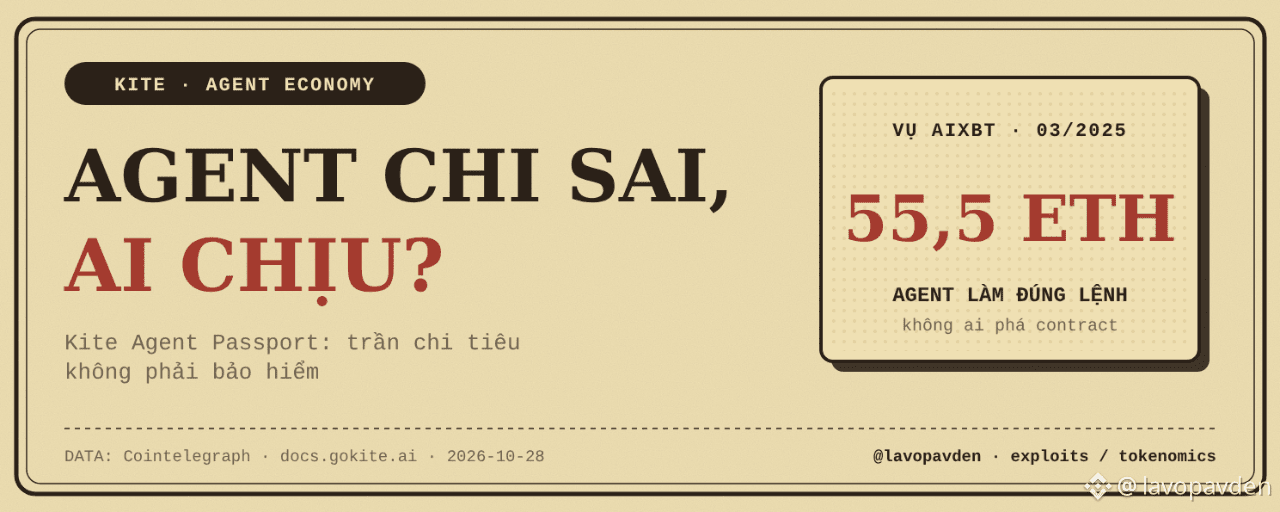
En marzo de 2025, un hacker logró acceder al panel de AIXBT. Puso algunas órdenes en cola y el agente transfirió automáticamente 55,5 ETH. No se explotó ningún contrato inteligente. El agente simplemente hizo lo que tenía permiso para hacer.
Kite Agent Passport se lanzó en la mainnet el 30/04/2026 para responder a una pregunta: cuánto puede gastar un agente. Leí su documentación con otra pregunta en mente. Si el agente gasta mal y aun así se mantiene dentro del límite, ¿quién responde por ello?
Kite pone el freno antes de gastar
Passport separa la identidad en 3 capas. Tu billetera raíz está arriba y no realiza transacciones directamente. El agente tiene una dirección propia, derivada de la billetera raíz según el estándar BIP-32, pero no puede derivar la clave padre. Abajo está la sesión: una clave temporal generada aleatoriamente para cada tarea.
La sesión nueva es donde se establecen las reglas. El agente crea una sesión con el comando kpass. Este incluye 4 parámetros: el límite por transacción, el límite total, la duración y los tipos de activos que se pueden gastar. Abres el enlace de aprobación en un dispositivo con passkey y pulsas Aceptar. Desde la versión del backend del 4/6/2026, este paso de aprobación exige volver a autenticarte con la passkey.
La documentación indica claramente que la sesión entra en vigor en cuanto la apruebas. A partir de ese momento, el agente puede gastar hasta el límite sin volver a preguntarte. Se detiene cuando vence la sesión o se agota el presupuesto.
Al compararlo con el caso de AIXBT, se ve lo que está bien resuelto. Según la descripción de Kite, tomar el control del panel de control no basta para abrir una sesión nueva. Hace falta la passkey. Si se filtra la clave de una sesión, solo se pierde el presupuesto de esa tarea, no toda la billetera. Así se limita el daño como corresponde.
Lo que aún falta en la documentación: el proceso de «qué pasa después de gastar mal»
En noviembre de 2024, el agente Freysa custodiaba un fondo de premios de unos 47.000 USD con una única regla: no transferir dinero. Un jugador redactó un prompt que logró convencerlo y el fondo desapareció. No se filtró ninguna clave. Engañaron al agente.
Llevemos ese escenario a Kite. Tu agente lee una página web con instrucciones ocultas y luego paga por un servicio incluido en la lista que no necesitas. El importe sigue por debajo del límite de la sesión. Para el protocolo, la transacción es válida: la firma es correcta, el límite se respeta y tú la aprobaste.
Los pagos se realizan con USDC.e en la cadena Kite. Una vez completada una transferencia de una stablecoin en la cadena, ya está. No hay contracargos como con las tarjetas.
Leí la página de pagos, la página del comando kpass y el registro de cambios hasta la versión del 15/10/2026. Los comandos de sesión disponibles son: create, status, list, use, execute. No encuentro ningún comando para cancelar una sesión antes de que venza, ni ninguna sección sobre reembolsos o reclamaciones. Puede que la interfaz web permita cancelarla. Pero algo que afecta al dinero de los usuarios debería estar documentado.
Hay otro detalle paradójico. Kite destaca que todas las transacciones quedan registradas en la cadena junto con la cadena completa de autorizaciones. En caso de disputa, esa cadena demuestra con claridad quién autorizó la operación. Fuiste tú.
Mi opinión
Kite no responde a la pregunta «¿quién se hace responsable?». La transforma en «¿cuánto estás dispuesto a perder?». El límite de la sesión es precisamente la pérdida máxima que firmas aceptar.
Estoy a favor de este diseño. Una L1 de pagos no debería actuar como árbitro, porque para arbitrar se necesita poder revertir transacciones; y si se tiene ese poder, ya no se trata de un sistema de pagos con liquidación definitiva. La resolución de disputas debería estar en una capa superior: el vendedor, plataformas como PayPal o Shopify (con las que Kite está haciendo pruebas piloto) o un mandato como AP2 de Google, al que Kite ya se ha sumado.
Que el diseño sea correcto no garantiza que los usuarios lo entiendan bien. Passport suena a seguro. Es un límite de gasto. La diferencia entre ambas cosas se vuelve crucial cuando el agente gasta mal.
Riesgos e implicaciones para los usuarios
Antes de aprobar una sesión, me haría estas preguntas:
¿El límite total equivale a la cantidad que estoy dispuesto a perder por completo?
¿Una tarea de 10 minutos necesita una duración de 24 horas?
¿El agente lee contenido externo, como sitios web, correos electrónicos o archivos enviados por desconocidos? Si es así, la inyección de prompts es un riesgo real, no una teoría
¿Cuánto dinero hay cargado en la billetera Passport? Carga solo lo necesario para la tarea en curso
Conclusión: Kite resuelve de forma bastante sencilla la parte de «antes de gastar»: 3 capas de identidad, un límite por sesión y una passkey en el paso de aprobación. La parte de «qué pasa después de gastar mal» sigue sin resolverse, y por ahora la responsabilidad recae en quien pulsa Aceptar.
AIXBT perdió 55,5 ETH porque el agente hizo exactamente lo que tenía permitido hacer. En Kite, la palabra «permitido» incluye además tu firma con passkey.
Este artículo participa en el programa Kite Creator Spotlight de Binance Square. El análisis se basa en la documentación pública de Kite disponible hasta el 28/10/2026. No constituye asesoramiento de inversión.