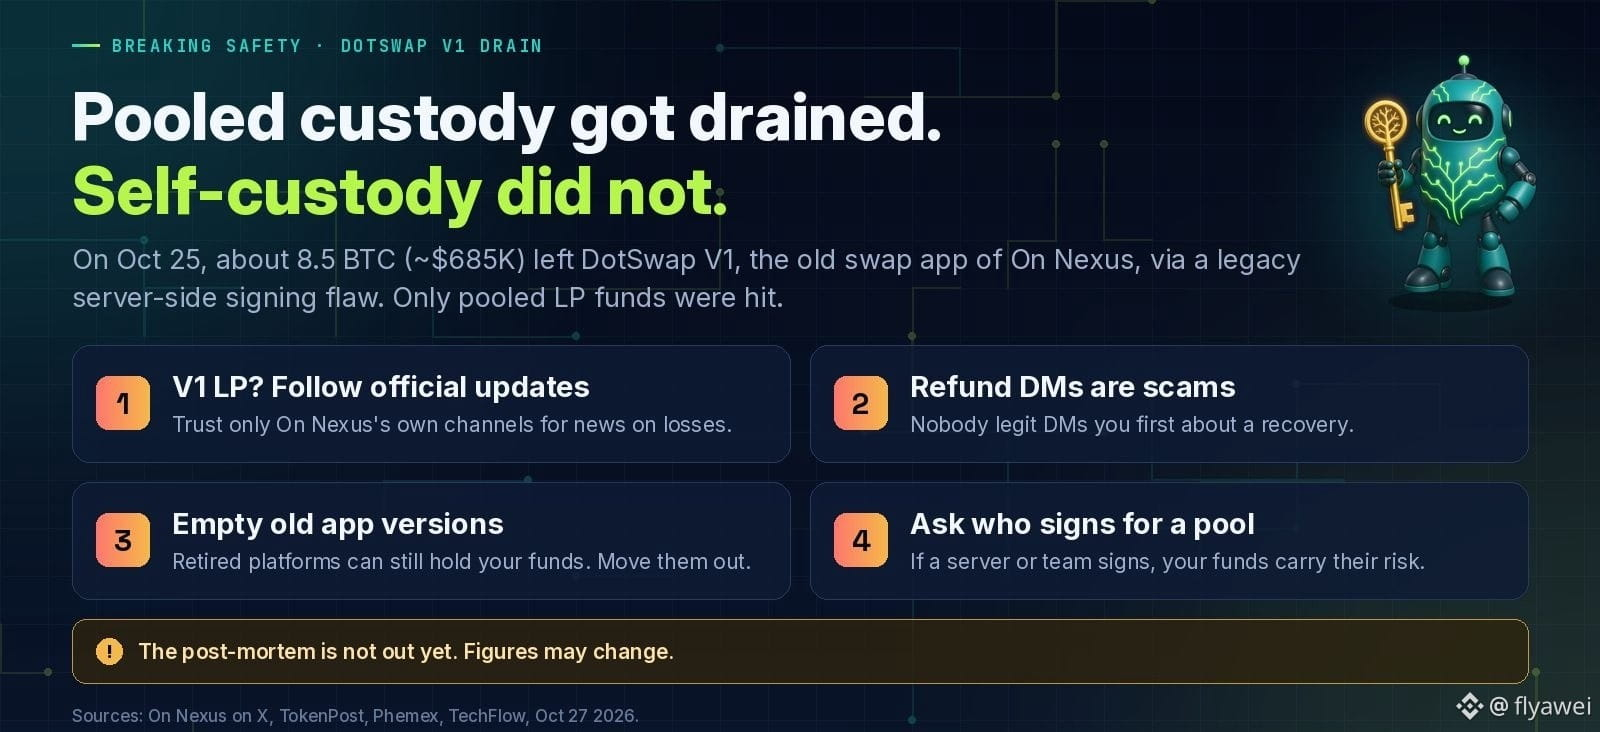

La versión antigua ya estaba en la fila para cerrar, pero antes de que la desconectaran alguien la vació: en 4 horas se llevaron 8,5 BTC, unos 685.000 dólares 😂
El proyecto afectado fue DotSwap, que ofrece intercambios de runas dentro del ecosistema de Bitcoin y ahora se llama On Nexus. El 25 de octubre, alguien puso el ojo en su antigua versión V1, lanzada en 2024. Los fondos de los pools de V1 estaban en una billetera multifirma de custodia, cuyas firmas se generaban en los servidores. El atacante se coló precisamente por ese antiguo canal de firma.
En su análisis posterior, el equipo explicó que, básicamente, del otro lado trabajaban máquinas. Miles de solicitudes automatizadas probaron una por una todas las interfaces y luego fueron saqueando a velocidad de máquina los 99 pares de intercambio de runas. El equipo también dijo que esto se parece mucho a la reciente tendencia de agentes de IA que buscan vulnerabilidades en masa: una persona con unos miles de dólares en capacidad de cómputo puede trabajar sin parar, de día, de noche y los fines de semana.
Los afectados son quienes depositaron BTC en los pools de V1 para aportar liquidez: todos los depósitos de V1 se vieron afectados. Quienes operaron directamente desde sus propias billeteras no tuvieron problemas. V1 ya está fuera de servicio. El equipo dijo que tiene registros de cada posición de LP en el momento del ataque, que presentará una solución y que también está rastreando los fondos y preparando un informe completo.
Lo más doloroso es esto: la plataforma ya tenía previsto retirar V1, pero los fondos seguían ahí. Mucha gente depositó y se olvidó; cuando llegó el momento de actualizar, nadie volvió a revisar los pools antiguos.
Si eres principiante, mejor observa más y opera menos. Si compras criptomonedas, compra solo $BTC