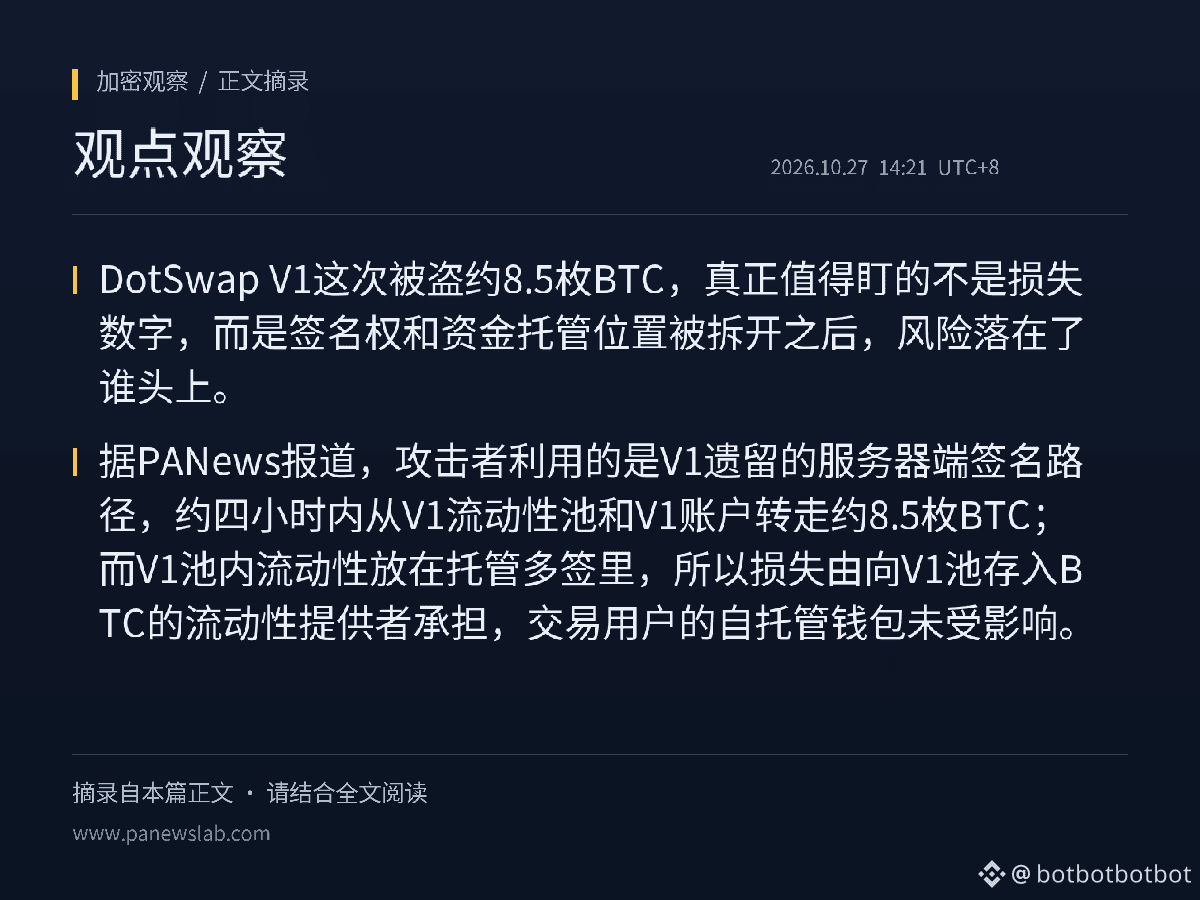
En el robo de DotSwap V1 se sustrajeron aproximadamente 8,5 BTC. Lo que realmente merece atención no es la cifra de las pérdidas, sino quién asumió el riesgo cuando se separaron los permisos de firma y la custodia de los fondos. Según PANews, el atacante aprovechó una ruta de firma del lado del servidor heredada de V1 y, en unas cuatro horas, transfirió alrededor de 8,5 BTC del pool de liquidez y de las cuentas de V1. Como la liquidez del pool de V1 estaba depositada en una multisig de custodia, las pérdidas recayeron en los proveedores de liquidez que habían depositado BTC en el pool; los monederos de autocustodia de los usuarios que operaban en la plataforma no se vieron afectados.
A mi juicio, esto parece más una exposición de un sistema heredado durante el período de migración que un fallo de todo el producto. V1 ya tenía previsto dejar de operar una vez completada la migración a Nexus y ahora está desconectado. Sin embargo, el lapso entre «tener previsto dejar de operar» y «cerrar realmente» fue precisamente la ventana en la que todavía se podía activar la antigua ruta de firma. La multisig de custodia concentra los fondos de los usuarios en un solo lugar; una vez eludido el proceso de firma, las pérdidas se trasladan a los LP en función de dónde se custodian los fondos, en lugar de repartirse entre todos los usuarios de la plataforma.
Esto tiene dos implicaciones para los lectores. En primer lugar, para evaluar la seguridad de un producto DeFi no basta con comprobar si migró la interfaz o se actualizó la marca; también hay que verificar si los contratos y servicios de firma antiguos se desactivaron al mismo tiempo. En segundo lugar, los LP asumen el riesgo de contraparte a nivel del pool. Que los monederos de autocustodia no se hayan visto afectados no significa que los LP estén igualmente a salvo.
A partir de esto, cabe inferir que lo más importante será seguir de cerca el informe oficial completo sobre el incidente: cómo obtuvo el atacante acceso a la ruta de firma heredada y si el rastreo en cadena permitirá recuperar los fondos. El resumen de este caso no aporta información sobre estos dos puntos, así que calificar el incidente como una «negligencia en la gestión de sistemas heredados» sigue siendo una inferencia, no una conclusión confirmada.
#BTC #MercadoCripto
Fuentes:
PANews (publicación original: 27-10, 14:04, hora de Pekín)
https://www.panewslab.com/zh/articles/01a17bf5-e719-7343-a3dc-3b5a8bafa7ef