#electrumwalletbugletrogueserversstealfunds
🚨🔐 FALLO EN ELECTRUM WALLET AL DESCUBIERTO: CÓMO LOS SERVIDORES MALICIOSOS PODRÍAN ROBAR BITCOIN 🔐🚨
Tu transacción parece legítima.
Tu monedero la muestra como pendiente. Pero ¿y si el servidor que la procesa ha cambiado discretamente el destino de tu dinero?
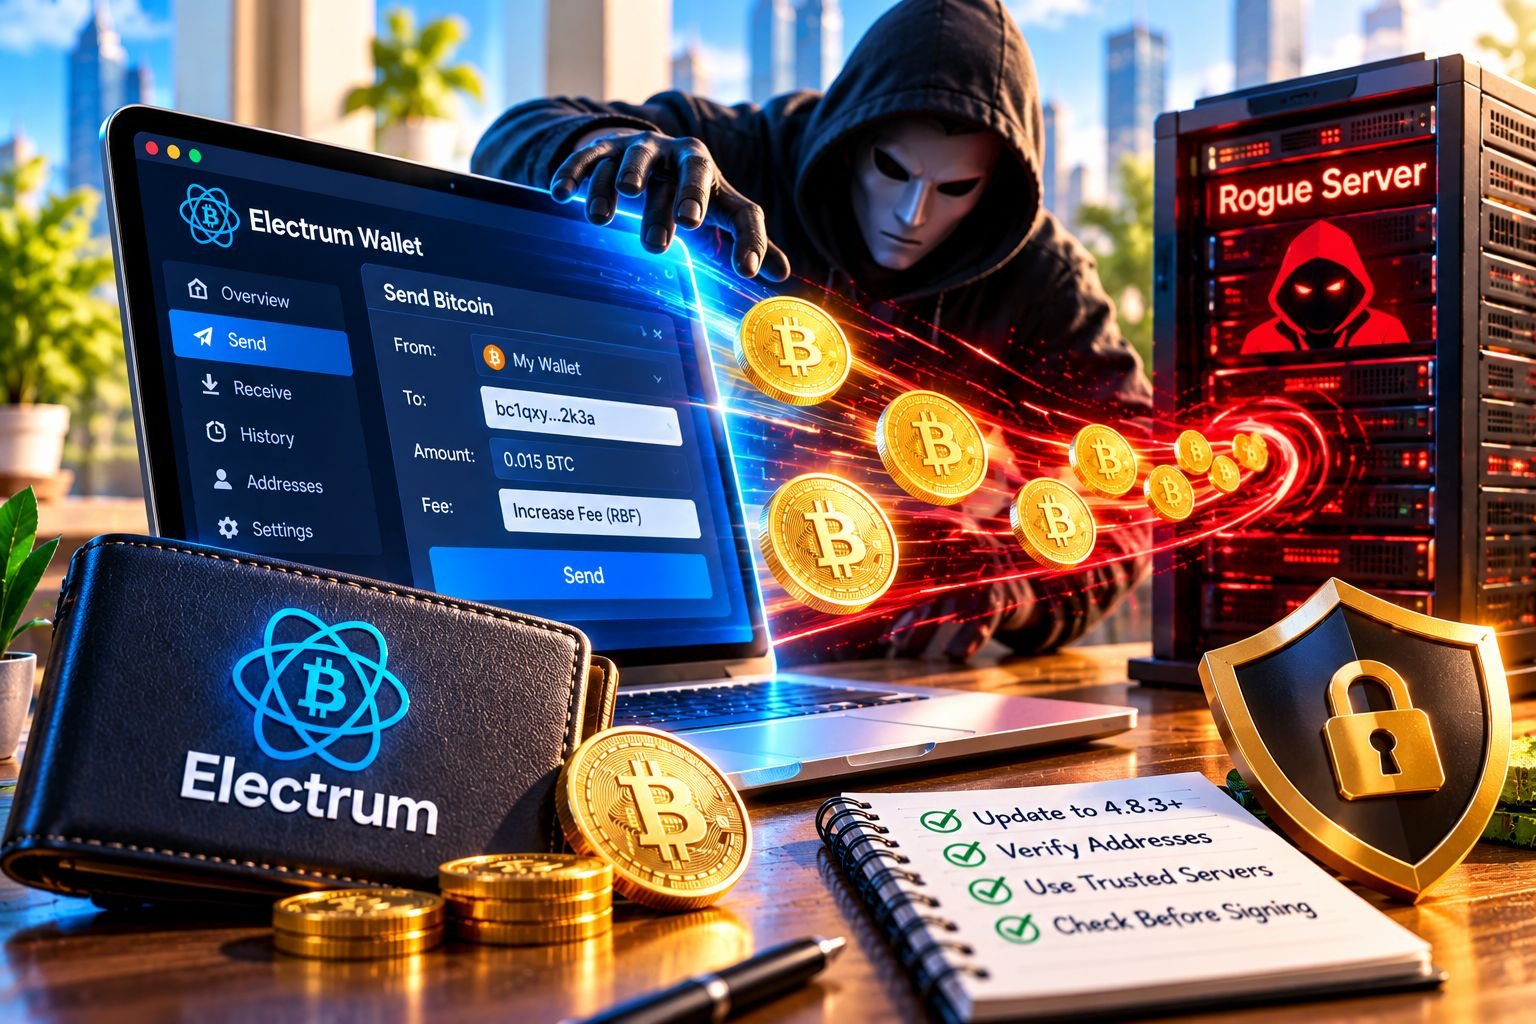
Una vulnerabilidad de seguridad en Electrum, un popular monedero de Bitcoin, permitía que servidores maliciosos sustituyeran transacciones por otras fraudulentas cuando los usuarios intentaban aumentar las comisiones mediante Replace-by-Fee (RBF), o reemplazo por tarifa.
El peligro era sutil. Los atacantes podían crear transacciones falsas que enviaban los fondos a sus propias direcciones y luego esperar a que los usuarios aprobaran un reemplazo con una comisión más alta. Los desarrolladores informaron de al menos un robo confirmado.
Electrum publicó la versión 4.8.3 el 24 de octubre de 2026, que incorpora la verificación de firmas para corregir la vulnerabilidad. Los usuarios que utilicen versiones anteriores podrían seguir expuestos al conectarse a servidores maliciosos.
¿Qué deberían hacer los usuarios?
Actualizar Electrum a la versión 4.8.3 o posterior.
Verificar las direcciones y los importes de las transacciones antes de firmarlas.
Usar servidores de confianza, idealmente uno que operen ellos mismos.
Nunca asumir que una transacción pendiente que muestra el monedero es automáticamente segura.
Mi opinión: La autocustodia no elimina todos los riesgos de seguridad. Puede que tus claves privadas sigan siendo tuyas, pero los datos de transacciones maliciosos aún pueden manipular lo que te piden que apruebes. La debilidad fundamental en este caso era la discrepancia entre lo que mostraba el monedero y lo que el usuario terminaba firmando.
En el mundo de las criptomonedas, comprobar el destino es tan importante como proteger la clave.
¿Deberían los monederos de criptomonedas exigir una verificación independiente de las transacciones antes de que los usuarios aprueben reemplazos de comisiones?
Aviso: Solo con fines educativos. Consulta los avisos de seguridad oficiales para obtener orientación técnica.
#BitcoinSecurity #CryptoSecurity #GrowWithSAC $BTC $QNT $ENA
#ElectrumWalletBugLetRogueServersStealFunds