
Si recibes un correo de seguridad sobre tu billetera de hardware, no sigas sus enlaces para solucionar el problema. Que el remitente parezca oficial no basta para confiar en las instrucciones del correo.
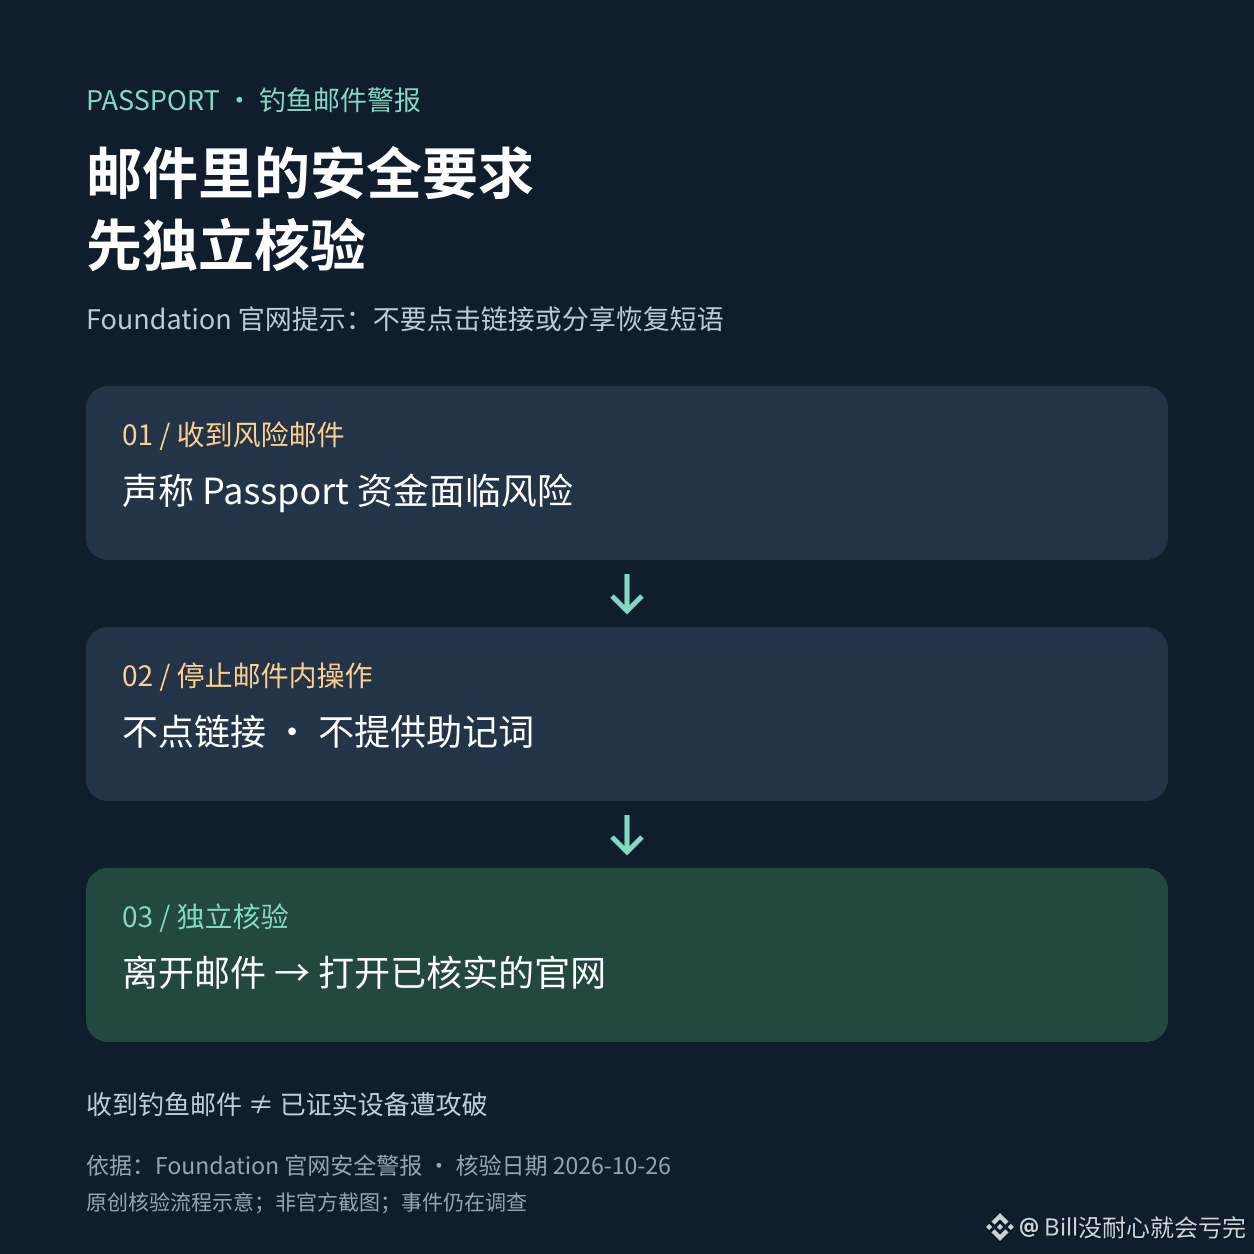
El 26 de octubre, Foundation, fabricante de la billetera Passport, publicó una alerta en su sitio web oficial: los correos que afirman que los fondos de tu Passport están en riesgo son una estafa de phishing. No hagas clic en los enlaces ni compartas tu frase de recuperación. Un artículo de The Crypto Times publicado ese mismo día también confirmó esta campaña de correos que se hacen pasar por comunicaciones oficiales.
Lo que más puede llevar a confusión es que recibir un correo de phishing no significa que la billetera de hardware ya haya sido vulnerada. El sitio web oficial todavía indica que la investigación está en curso. No confundas las amenazas del correo con un aviso confirmado de una vulnerabilidad.
Yo seguiría estos pasos: cierra el correo, abre manualmente el sitio web oficial que verificaste previamente y consulta los avisos de seguridad. Si te piden que introduzcas tu frase semilla en una página web para eliminar el riesgo, detente de inmediato. El hardware puede mantener las claves aisladas, pero no puede evitar que entregues voluntariamente tus credenciales de recuperación.
La autocustodia sigue conllevando riesgos de phishing y de errores operativos. Guarda tu frase de recuperación de forma segura.
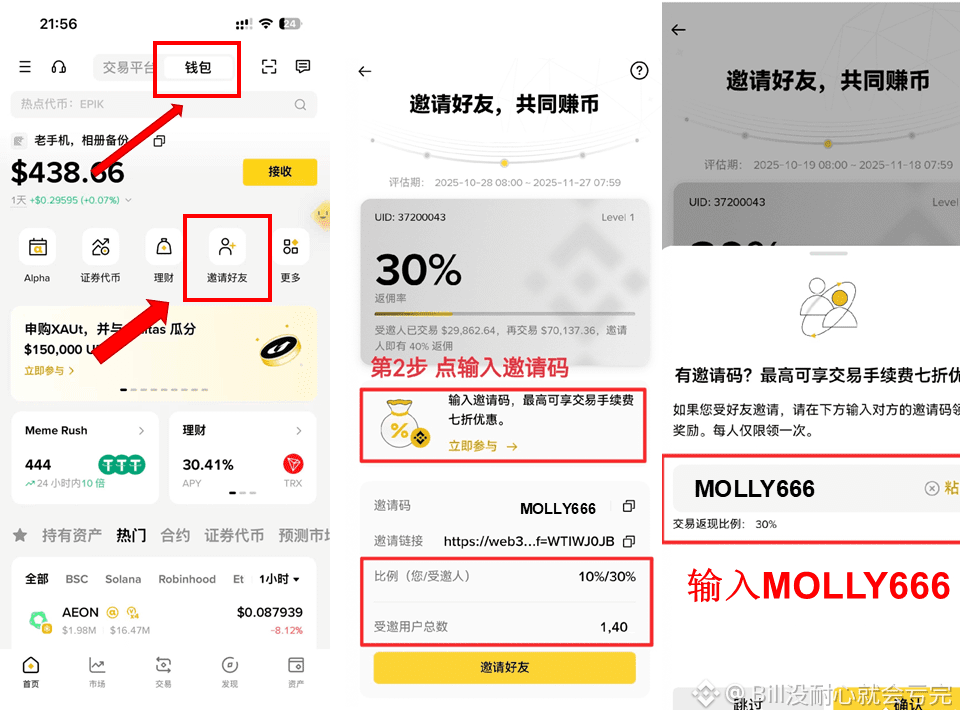
Código de invitación de Binance Wallet: MOLLY666