#electrumwalletbugletrogueserversstealfunds
$BNB
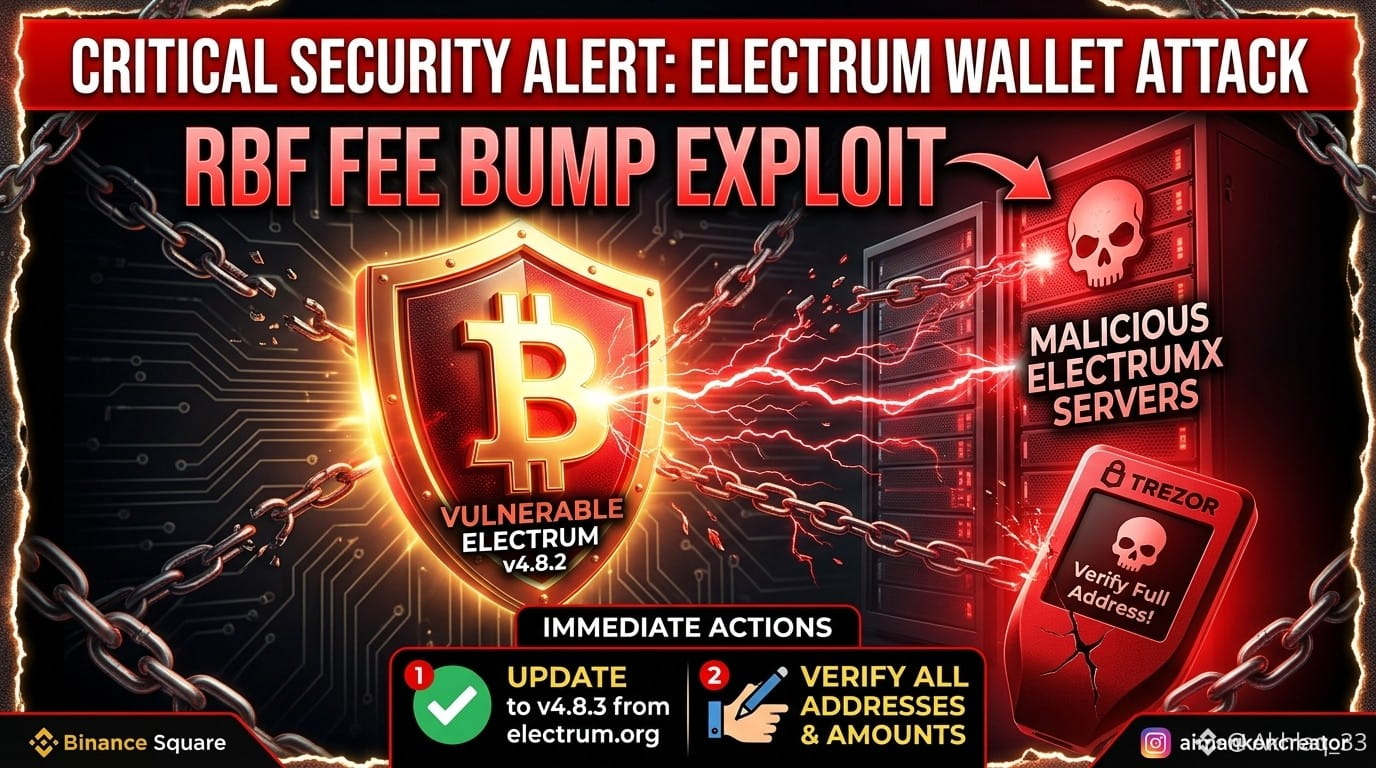
🚨 Alerta de seguridad crítica: vulnerabilidad de Electrum Wallet y exploit de RBF
Si utilizas la billetera Bitcoin Electrum, se ha divulgado una vulnerabilidad de gravedad alta que pone en riesgo los fondos de los usuarios durante las transacciones con aumento de comisión. Los desarrolladores publicaron un parche (v4.8.3) el 24 de octubre para solucionar el problema.
Cómo funcionó el exploit
Intercepción de transacciones: un servidor de Electrum malicioso o fraudulento intercepta una transacción estándar que el usuario ha difundido e impide que llegue al resto de la red.
Reemplazo falso: el servidor inserta una transacción falsificada y conflictiva en el historial de la billetera del usuario, que dirige los fondos a una dirección controlada por el atacante (a menudo, una dirección similar que coincide en sus últimos cuatro caracteres con la dirección de destino prevista).
La trampa (Replace-By-Fee): como la transacción parece estar «atascada» o sin confirmar y tiene una comisión de cero, los usuarios que intentan acelerarla mediante Replace-By-Fee (RBF) firman inadvertidamente la transacción fraudulenta, lo que provoca la pérdida de fondos.
Medidas que deben tomar los usuarios
Actualiza de inmediato: asegúrate de actualizar a Electrum versión 4.8.3 o posterior, que incorpora la verificación obligatoria de firmas para las transacciones de gasto sin confirmar.
Verifica las fuentes oficiales: descarga el software únicamente desde el sitio web oficial de Electrum y verifica las firmas.
Comprueba los detalles: revisa siempre con atención la dirección completa del destinatario y el importe antes de firmar cualquier transacción o aumentar una comisión.
Protege tus conexiones: considera conectarte solo a servidores públicos de confianza o alojar tu propio backend privado (como ElectrumX o Electrum Personal Server).
¡Mantente a salvo y verifica siempre lo que autorizas en la cadena!