#electrumwalletbugletrogueserversstealfunds 🚨 ERROR EN ELECTRUM WALLET: SERVIDORES MALICIOSOS PODÍAN REDIRIGIR PAGOS DE BITCOIN
Un aumento rutinario de la comisión de una transacción de Bitcoin se convirtió en un posible riesgo de seguridad para los usuarios de la billetera Electrum.
🔎 ¿Qué ocurrió?
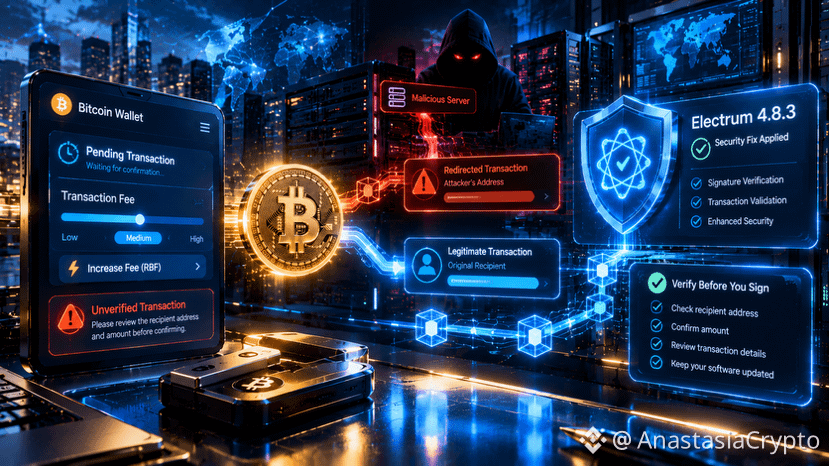
Un servidor malicioso podía ocultar una transacción legítima sin confirmar y mostrar otra transacción incompatible que dirigía los fondos a una dirección controlada por un atacante. Si el usuario intentaba acelerar el pago mediante Replace-by-Fee (RBF), podía autorizar la transacción fraudulenta sin darse cuenta.
⚠️ Lo que los usuarios deben saber:
🔹 La vulnerabilidad reportada afecta a las versiones de Electrum anteriores a la 4.8.3.
🔹 Los desarrolladores publicaron Electrum 4.8.3 el 24 de octubre de 2026, que incorpora comprobaciones de firmas para las transacciones sin confirmar pertinentes.
🔹 Al menos un usuario informó haber perdido bitcoins. No se han determinado públicamente ni el monto total perdido ni el alcance completo del incidente.
🔹 Los usuarios deben actualizar a una versión corregida y verificar cuidadosamente la dirección completa del destinatario y el monto de la transacción antes de firmar o aumentar la comisión.
💡 La lección más importante
La autocustodia permite a los usuarios controlar sus criptomonedas, pero la seguridad de la billetera también depende de cómo se verifican las transacciones. Incluso una acción habitual, como acelerar un pago pendiente, merece una revisión cuidadosa.
¿Crees que la seguridad de las billeteras debería depender más de la verificación local de las transacciones o de servidores de confianza? Comparte tu opinión abajo. 👇
#Bitcoin #Electrum #CryptoSecurity
$BTC $DASH $INIT