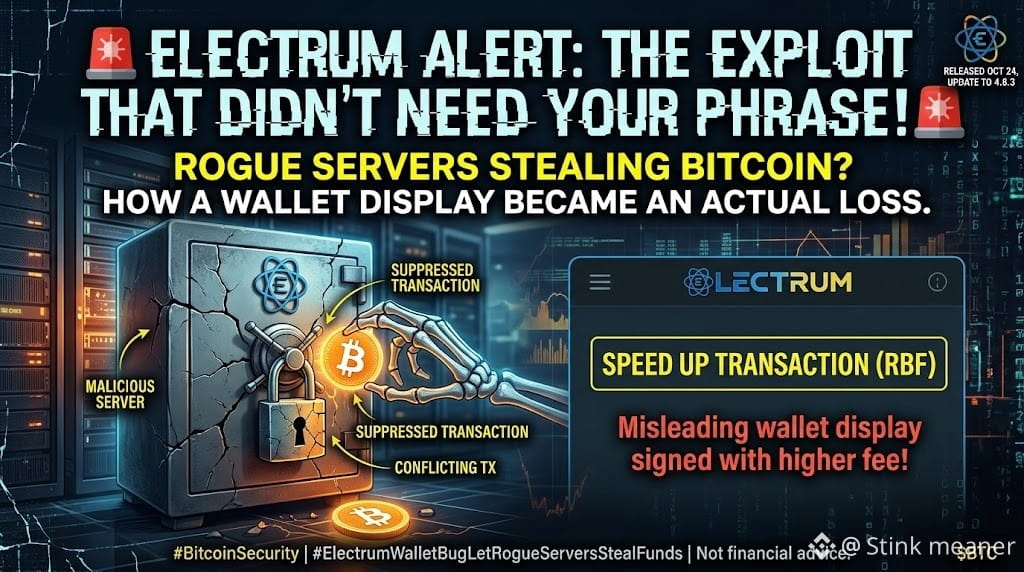
🚨 El exploit de Electrum no requirió una frase de recuperación robada. Se dirigió a usuarios que intentaban acelerar una transacción de Bitcoin.
#electrumwalletbugletrogueserversstealfunds
Electrum reveló una vulnerabilidad que afectaba a las versiones anteriores a la 4.8.3. La versión corregida se publicó el 24 de octubre.
Así funcionaba el ataque.
Un servidor malicioso podía suprimir una transacción saliente legítima y reemplazarla en el historial de la billetera por una transacción conflictiva e inválida que dirigía los fondos a la dirección del atacante.
La transacción aparecía como pendiente. Si el usuario intentaba acelerarla mediante Replace-by-Fee, Electrum podía firmar la transacción de reemplazo con una comisión más alta, convirtiendo una visualización engañosa de la billetera en una pérdida real.
Los desarrolladores recibieron dos informes. En uno de ellos, un usuario perdió fondos tras aumentar la comisión. No se ha revelado el monto.
Esto no demuestra que todos los usuarios de Electrum estuvieran expuestos: el aviso indica que los clientes conectados únicamente a servidores de confianza, incluidos los propios, no se vieron afectados.
La lección inmediata es actualizar a la versión 4.8.3 o posterior y verificar las direcciones y los montos de las transacciones antes de firmarlas, especialmente al reemplazar una transacción sin confirmar.
¿Deberían los usuarios confiar más en el software de billetera o en la verificación independiente de cada transacción que autorizan?
DYOR: Esto no es asesoramiento financiero.
$BTC $DASH
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #BitcoinSecurity #SAFU🙏