

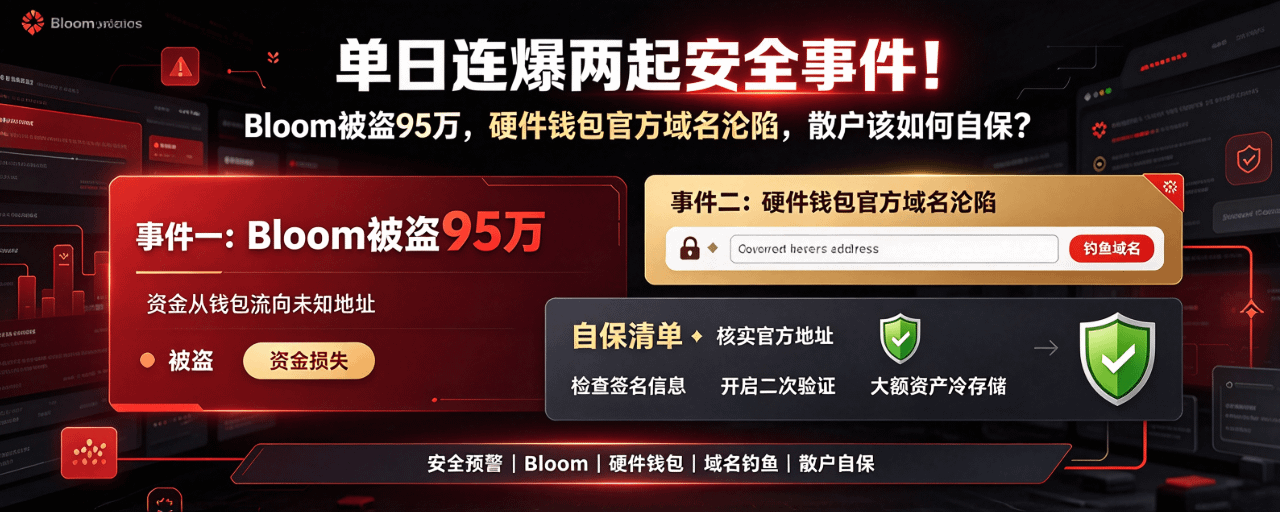
Ya de por sí el mercado macro está siendo agotador, ¡y los hackers además están “cumpliendo objetivos” a toda máquina! Justo el 26 de octubre, estallaron simultáneamente dos incidentes de seguridad de carácter grave, volviendo a sonar la alarma sobre la seguridad de los activos.
Primero: una plataforma cross-chain fue hackeada y casi un millón de dólares se volatilizó. La plataforma Bloom Trading fue atacada; a 49 usuarios les robaron un total de 9,408 SOL (valorados en aproximadamente 954.000 dólares), y la mayor pérdida individual alcanzó los 166.000 dólares. La buena noticia es que el equipo se comprometió a compensar todo en su totalidad. Pero esto también expone el alto riesgo actual de las plataformas cross-chain y DeFi en el flujo de fondos: una vez que una vulnerabilidad en el código es detectada, la cartera del usuario se convierte al instante en un cajero automático.
Segundo: el dominio oficial de una cartera de hardware fue secuestrado, ¡imposible de prevenir! Foundation, fabricante de carteras hardware, confirmó que su dominio oficial fue comprometido y utilizado por hackers para enviar correos basura de phishing. La causa fue la filtración de una clave API de Cloudflare. Aunque la respuesta urgente oficial indicó que los fondos dentro del dispositivo Passport y el hardware en sí seguían seguros, que el dominio oficial esté bajo control significa que los hackers pueden hacerse pasar por la entidad oficial y publicar enlaces falsos para inducirte a introducir tu frase semilla. Coincidentemente, otra cartera hardware, Keystone, también sufrió una intrusión en su tienda Shopify el 20 de octubre, provocando la filtración de información de clientes (por suerte, las claves privadas y las tarjetas bancarias no se perdieron).
Perspectiva de experto: ¿por qué estas dos cosas son extremadamente peligrosas? Ahora mismo el mercado está sumamente frágil; mucha gente ya ha perdido dinero con apalancamiento. Si en este momento un clic erróneo en un enlace de phishing hace que tu capital se borre por completo, entonces de verdad quedarás fuera. La táctica de los hackers ahora es muy clara: ya que los contratos inteligentes son difíciles de romper, atacan directamente a las “personas” y al “frontend”. La filtración de claves API de Web2 puede convertirse perfectamente en la primera ficha de dominó que destruya los activos de Web3.
Reglas de oro para que los pequeños inversores se salven:
Nunca, bajo ninguna circunstancia, hagas clic en enlaces de correos. Si recibes cualquier email de “actualización oficial” o “aviso de airdrop”, verifica siempre en el Twitter oficial o en la página web oficial; ¡nunca hagas clic directamente en el enlace del correo!
Controla bien las API y las autorizaciones. Si estás operando cuantitativamente o interactuando con plataformas, revisa de inmediato si tus claves API de Cloudflare u otros servicios en la nube han caducado o se han filtrado, y cámbialas a tiempo.
Los grandes capitales deben volver al almacenamiento en frío absoluto. En estos tiempos turbulentos, guarda los activos de gran tamaño en una cartera fría totalmente desconectada de Internet; incluso copiar la semilla a mano en papel es más útil que cualquier promesa.
Tu información es riqueza a los ojos de los hackers. En esta cadena de incidentes, ¿has recibido correos de phishing similares? ¿Qué buenos hábitos tienes para evitar estafas de phishing? ¡Compártelo en los comentarios y ayuda a tus colegas a esquivar trampas! 👇
$SOL $BTC #网络安全 #Bloom被盗 #钱包安全 #Web3防骗指南

