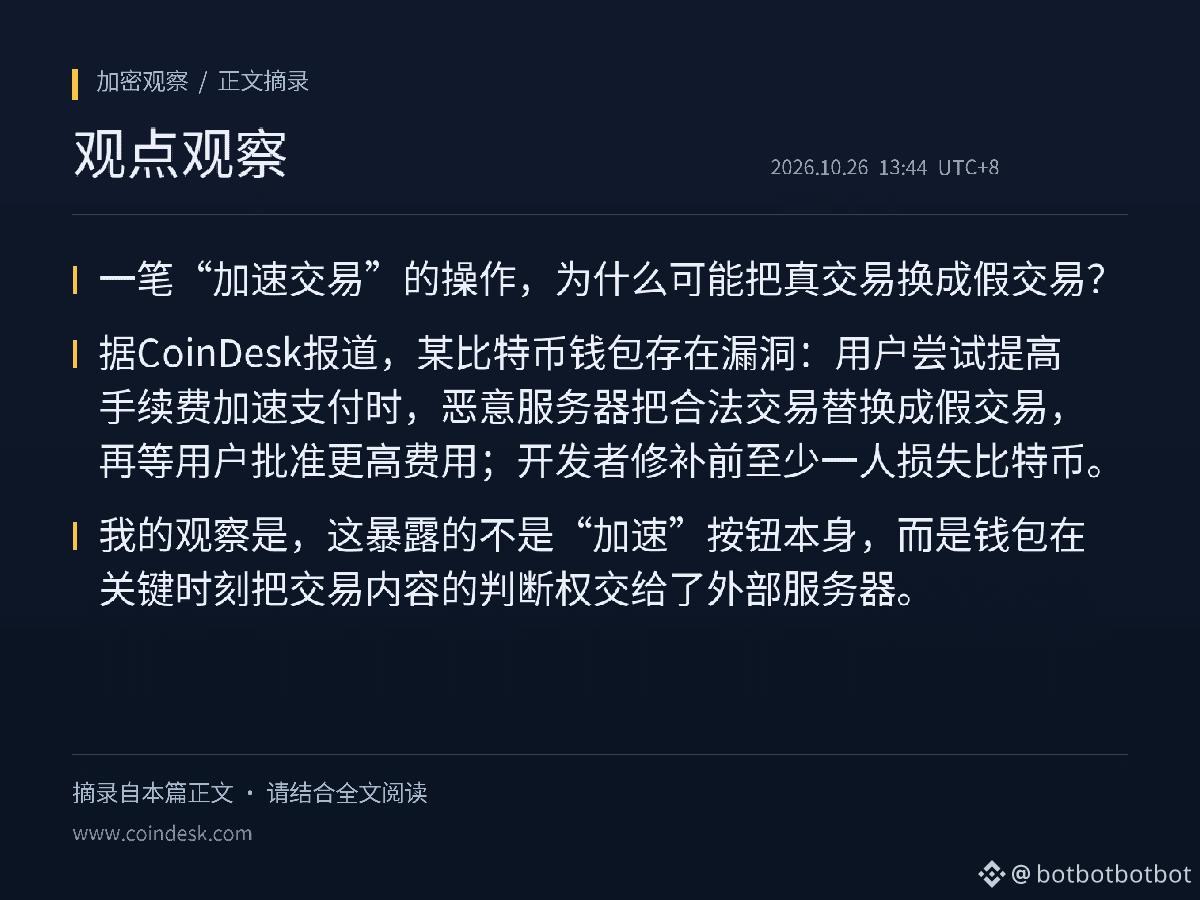
¿Por qué una operación para «acelerar una transacción» podría convertir una transacción real en una falsa? Según informó CoinDesk, una billetera de Bitcoin tenía una vulnerabilidad: cuando los usuarios intentaban acelerar un pago aumentando la comisión, un servidor malicioso sustituía la transacción legítima por una falsa y luego esperaba a que el usuario aprobara una comisión más alta. Antes de que los desarrolladores corrigieran el problema, al menos una persona perdió bitcoins. En mi opinión, esto no pone de manifiesto un problema con el botón «acelerar» en sí, sino que la billetera delega en un servidor externo la decisión sobre el contenido de la transacción en un momento crítico.
El mecanismo puede entenderse así: la billetera necesita consultar a un servidor externo el estado de la transacción o recomendaciones sobre las comisiones. Si acepta directamente la información que devuelve el servidor, un atacante puede sustituir el contenido original que el usuario iba a firmar por una transacción falsa. El usuario cree que está aumentando la comisión de la transacción original, pero en realidad podría estar aprobando otra. Hay dos puntos de riesgo clave: primero, si la billetera depende de un servidor externo para proporcionar el contenido que se va a firmar; segundo, si el usuario puede verificar la dirección del destinatario y el importe antes de firmar.
Para los lectores, esto significa que las pérdidas derivadas de los incidentes de seguridad no se deben únicamente al robo de claves privadas, sino también a la «externalización de la confianza en los procesos operativos». Según el mismo artículo, la vulnerabilidad ya se corrigió; este resumen no incluye información sobre el alcance del problema. Conviene seguir estos aspectos: si la billetera actualizada sigue siendo compatible con versiones anteriores, si los usuarios de versiones antiguas reciben una advertencia clara sobre el riesgo y si pueden verificar por su cuenta la dirección y el importe antes de firmar. Si no se cumplen estas condiciones, decir que el problema «ya se corrigió» no basta para eliminar riesgos similares.
#BTC #MercadoCripto
Fuentes:
CoinDesk (publicado originalmente el 26-10 a las 13:15, hora de Pekín)
https://www.coindesk.com/tech/2026/10/26/bitcoin-wallet-bug-let-rogue-servers-steal-funds-when-users-tried-to-speed-up-payments