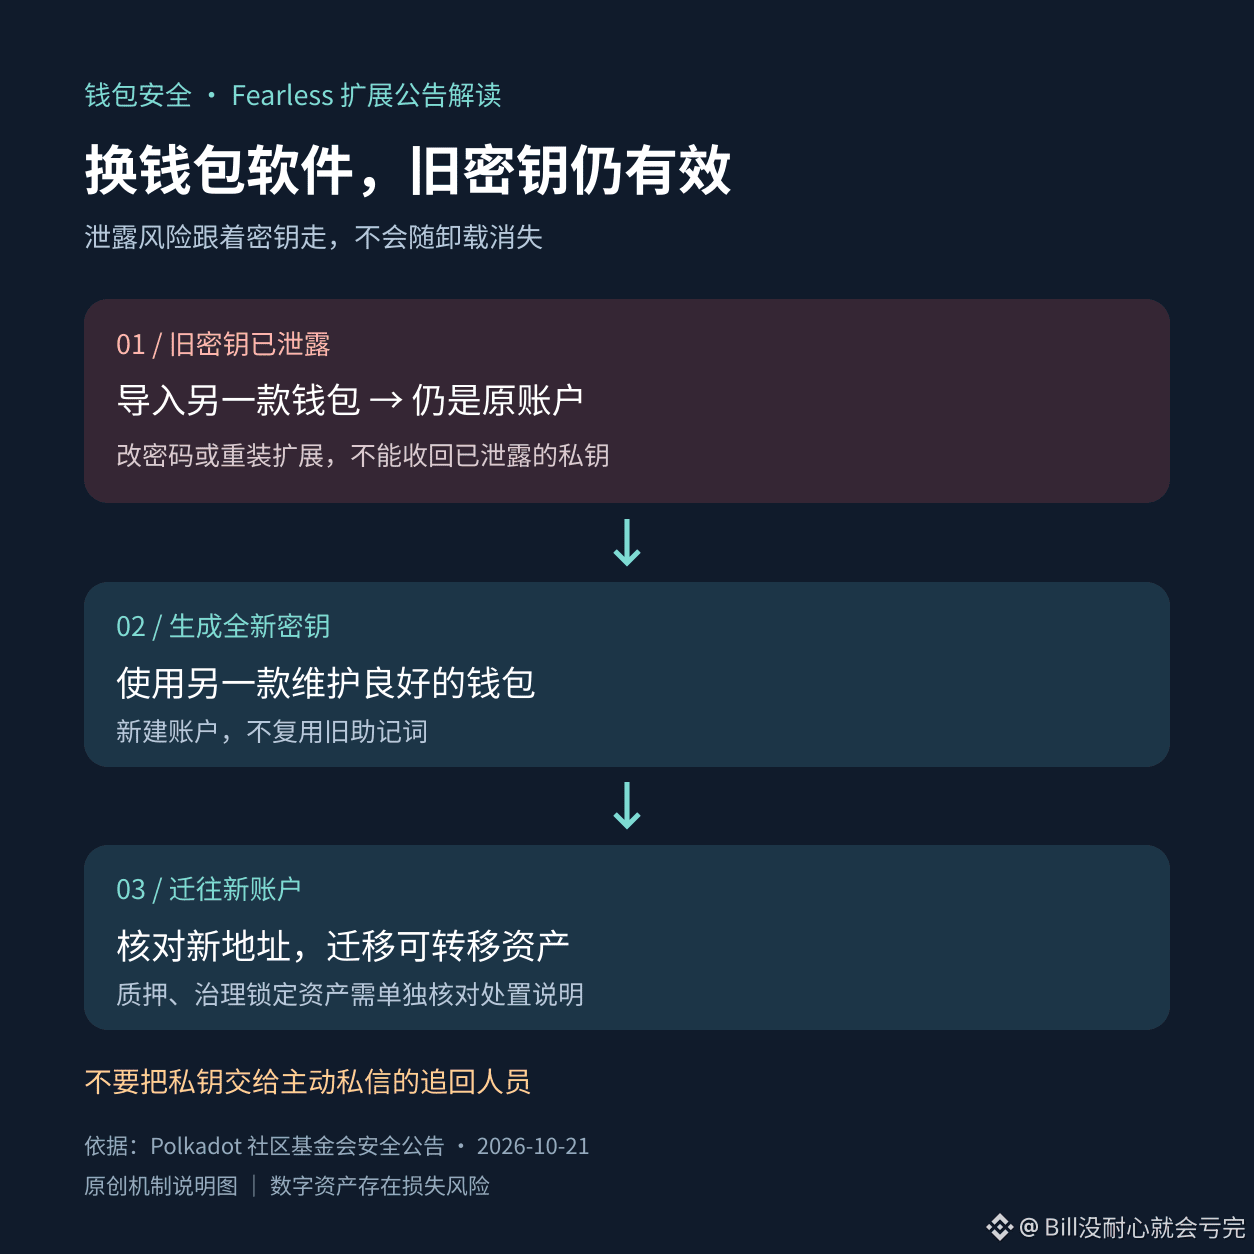

Importar una frase semilla filtrada en otra billetera no cambia quién controla los activos: siguen bajo el control de la misma clave. Cambiar de aplicación no invalida la clave privada anterior.
En un aviso de seguridad publicado el 21 de octubre, la Fundación de la Comunidad de Polkadot advirtió que los usuarios que hayan utilizado la extensión de navegador Fearless desde febrero de 2025 deben considerar comprometidas las cuentas que contenía. La extensión afectada incluía código que enviaba las claves privadas al servidor de un atacante al desbloquearla. Cambiar la contraseña o reinstalar la extensión no soluciona el problema de las claves comprometidas.
El aviso recomienda generar claves nuevas en otra billetera de confianza y trasladar los activos de las cuentas antiguas a las nuevas. Importar la frase semilla original no cambia quién controla las direcciones. En la versión para móviles que se revisó no se encontró ese código, pero si la misma clave privada se introdujo en la extensión de navegador, usarla en el móvil tampoco aísla el riesgo.
Los activos en staking o bloqueados por gobernanza no deben gestionarse como una transferencia común: consulta primero las instrucciones específicas del aviso oficial. Tampoco entregues tus claves privadas a personas que te contacten por mensaje privado ofreciéndose a recuperar tus fondos.
Los activos digitales conllevan riesgo de pérdida. Antes de migrarlos, comprueba la nueva dirección y la información oficial.
Código de invitación de Binance Wallet: MOLLY666