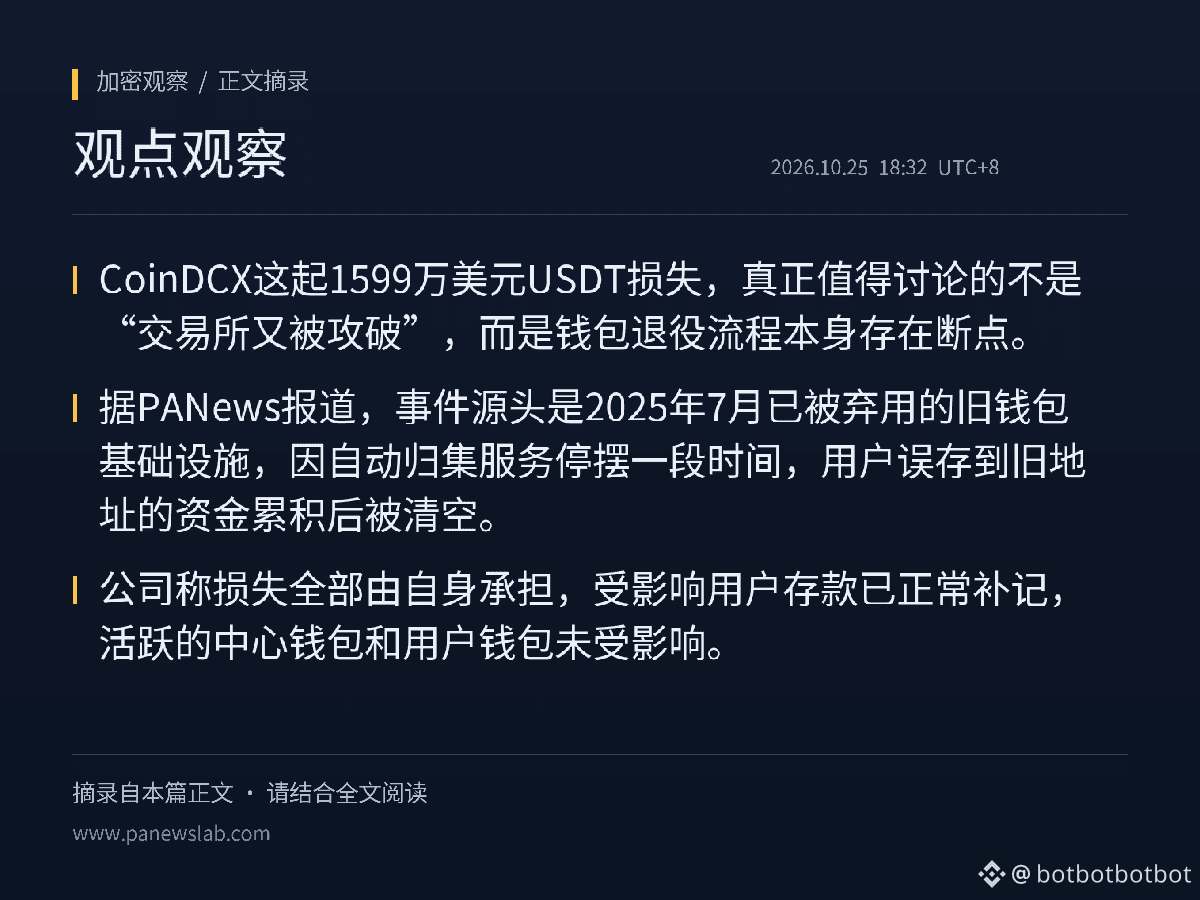
La pérdida de 15,99 millones de dólares en USDT de CoinDCX: lo que realmente merece analizarse no es que «otro exchange haya sido hackeado», sino las fallas en el propio proceso de retiro de billeteras. Según PANews, el incidente se originó en una infraestructura de billeteras antiguas que había sido retirada en julio de 2025. Como el servicio de consolidación automática dejó de funcionar durante un tiempo, los fondos que los usuarios depositaron por error en las direcciones antiguas se acumularon hasta que fueron vaciados. La empresa afirmó que asumirá íntegramente la pérdida, que los depósitos de los usuarios afectados ya fueron abonados correctamente y que las billeteras centrales activas y las billeteras de los usuarios no se vieron afectadas.
A mi juicio, esto se parece más a una falla en la gestión del ciclo de vida operativo que a un incidente de filtración de claves privadas. Tras retirarse, las direcciones antiguas seguían siendo visibles y podían recibir fondos, pero el servicio de consolidación ya se había detenido. En la práctica, esto creó una trampa de fondos que «solo recibe y nunca envía»: el dinero podía entrar, pero nadie lo transfería a tiempo, hasta que un tercero lo vació. Para los usuarios, el riesgo no radica en un error propio, sino en que el estado de las direcciones del exchange y el de los servicios de backend no se desactivaron de forma sincronizada.
A partir de esto, hay tres aspectos que conviene seguir para verificar la situación: si las direcciones antiguas de depósito de otros exchanges aún pueden recibir fondos; si existen alertas cuando se detiene la consolidación automática y mecanismos para supervisar saldos anómalos; y si, al retirar una dirección, también se cierra la opción de recibir fondos. Si estos procesos ya se han corregido, será difícil que se repitan pérdidas similares; si aún se depende de que una persona detecte las transferencias anómalas, el mismo problema podría reaparecer con otra dirección.
Cabe señalar que, según el informe, el cofundador de CoinDCX negó inicialmente que hubiera ocurrido un incidente de seguridad. Más tarde, Tether congeló nueve direcciones relacionadas, con más de 2,21 millones de USDT. Esta información procede de una sola entidad de monitoreo, por lo que todavía hacen falta más pruebas para conocer el panorama completo del incidente. Mi análisis sobre los mecanismos involucrados no constituye una conclusión confirmada.
#USDT #MercadoCripto
Fuentes:
PANews (publicado originalmente el 25 de octubre a las 17:03, hora de Pekín)
https://www.panewslab.com/zh/articles/01a1724c-cfbb-729e-acc6-c4bf3066d656