

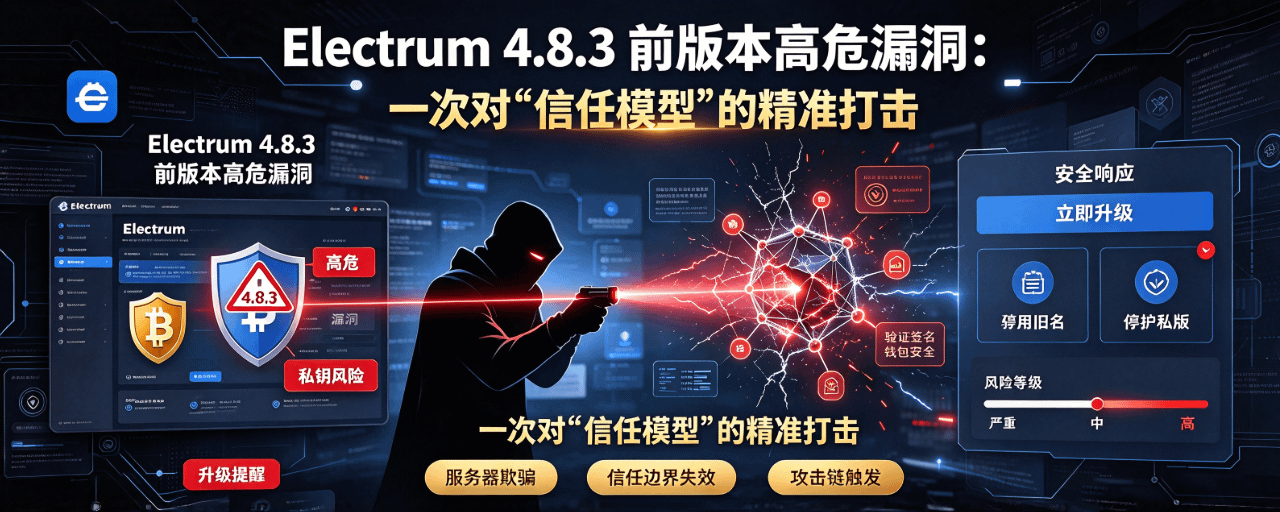
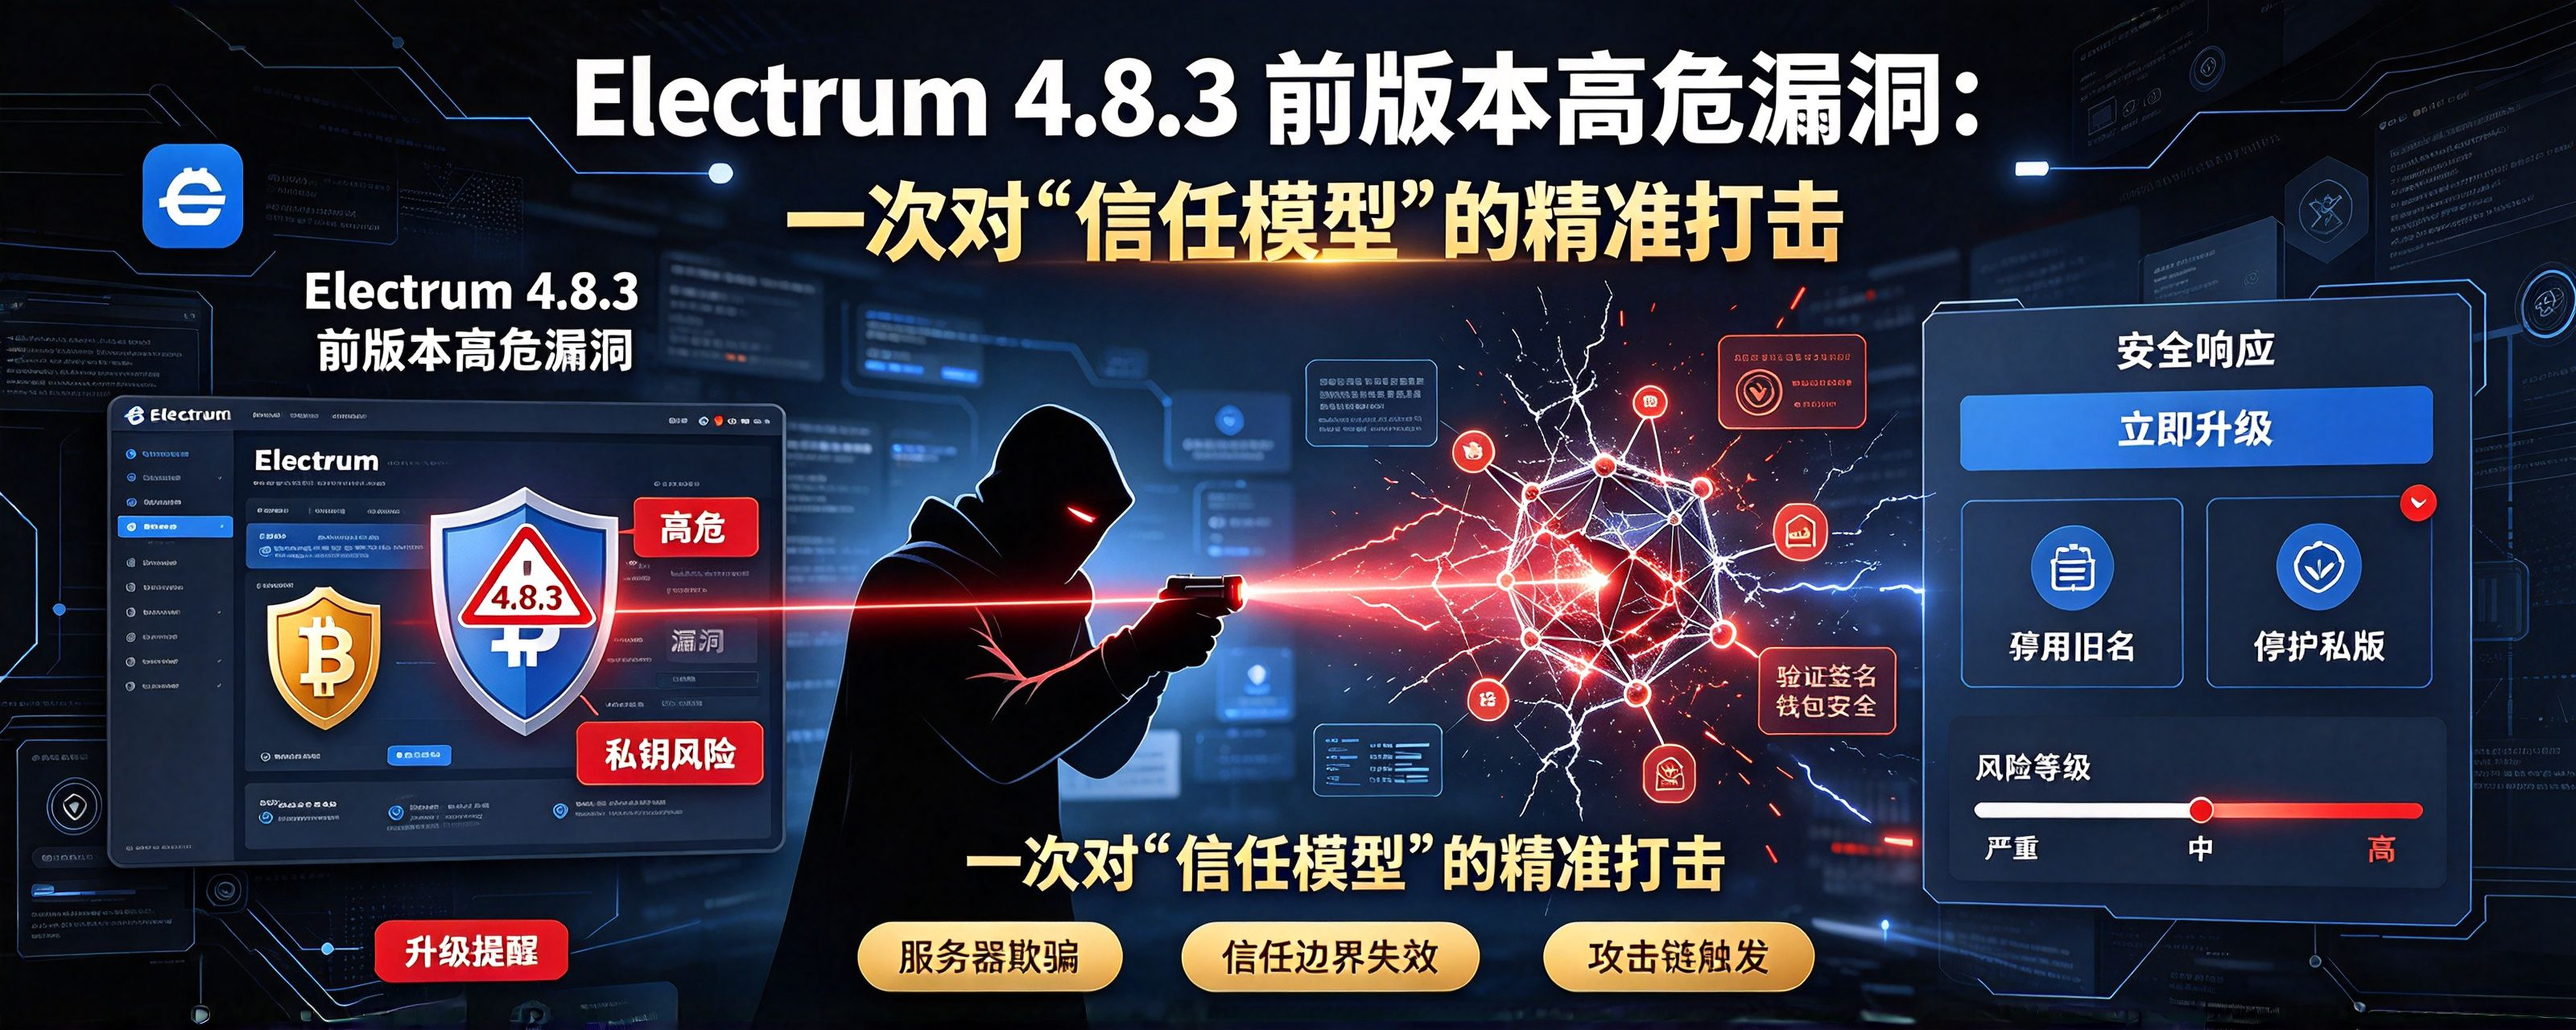
El 24 de octubre, Electrum, una veterana billetera ligera de Bitcoin, lanzó la versión 4.8.3 para corregir una vulnerabilidad crítica que ya estaba siendo explotada. La empresa confirmó haber recibido informes de dos ataques; en uno de ellos, los fondos de un usuario se enviaron a una dirección del atacante cuando intentaba aumentar la comisión mediante RBF.
La cadena técnica de esta vulnerabilidad apunta precisamente al eslabón más débil de la arquitectura de las billeteras ligeras: la confianza ciega en los servidores.
Electrum es una billetera ligera que no almacena la cadena de bloques completa; tanto el historial de transacciones como su difusión dependen de servidores. Un servidor malicioso puede interceptar una transacción que el usuario acaba de difundir e insertar en el historial de la billetera una transacción en conflicto que envía fondos a una dirección controlada por el atacante. El punto clave es que las versiones antiguas del cliente, al mostrar esta transacción sin confirmar, no verificaban las firmas de las entradas y la mostraban directamente como una transacción pendiente normal. Cuando el usuario utiliza RBF para aumentar la comisión de esta «transacción falsa», la billetera firma la transacción fraudulenta y los fondos terminan en manos del atacante. Para hacerlo aún más difícil de detectar, el atacante genera una dirección cuyos últimos cuatro caracteres coinciden deliberadamente con los de la dirección de destino prevista por el usuario, aprovechándose de la tendencia visual del usuario al comprobarlas para engañarlo.
La solución de la versión 4.8.3 cerró directamente esta brecha: antes de incorporar una transacción no confirmada al historial local, verifica que las firmas de sus entradas correspondan a UTXO de esta cartera. Al realizar la verificación de las firmas de antemano, las transacciones falsificadas no pueden llegar a mostrarse.
Perspectiva experta: no se trata de un «robo de la cartera», sino de un «secuestro de la confianza»
Es importante definir con precisión la naturaleza de este incidente. El atacante no descifró ninguna clave privada ni aprovechó un defecto del propio protocolo RBF. El problema estaba en la lógica con la que el cliente procesaba los datos del servidor: para ofrecer una mejor experiencia, las carteras ligeras confían por defecto en la descripción que el servidor proporciona de las transacciones no confirmadas, y las versiones antiguas de Electrum carecían de una verificación de firmas básica que respaldara esa «confianza».
Los usuarios que se conectan a un servidor propio no se ven afectados, porque el atacante no puede controlar ese servidor. Esto demuestra precisamente que el riesgo se concentra en los usuarios que dependen de grupos de servidores públicos. Tras el incidente, Francis Pouliot, CEO de Bull Bitcoin, señaló que la cartera BULL se conecta por defecto únicamente a sus propios servidores y a los de Blockstream, y que los usuarios deben añadir otros manualmente para conectarse a ellos. Por ello, no se vio afectada; aun así, el equipo incorporará de inmediato la misma lógica de verificación del cliente que Electrum. Es una estrategia de defensa que merece atención: reducir a nivel de arquitectura la dependencia de terceros que no se pueden controlar y, al mismo tiempo, mantener la capacidad de verificación independiente en el cliente.
Consejos prácticos para los usuarios
Primero, actualiza de inmediato a la versión 4.8.3. Descárgala únicamente desde electrum.org y verifica la firma GPG. Segundo, si no puedes actualizar por el momento, comprueba carácter por carácter la dirección de destino y el importe antes de firmar cualquier transacción, incluso las destinadas a aumentar la comisión. No te limites a revisar los últimos caracteres. Tercero, si tienes activos de gran valor, considera usar una cartera física o ejecutar tu propio servidor de Electrum para eliminar desde el origen la exposición a servidores que no sean de confianza.
Esta vulnerabilidad recuerda a todo el sector que la seguridad no consiste únicamente en saber si se han filtrado las claves privadas. También importa que el cliente que utilizas para consultar y firmar transacciones verifique fielmente la información, en lugar de limitarse a transmitir sin cuestionarla la voluntad del servidor.
⚠️ El contenido anterior es únicamente una recopilación de un incidente de seguridad y un análisis técnico; no constituye asesoramiento de inversión. Los criptoactivos conllevan riesgos de seguridad muy elevados. Actúa con prudencia y teniendo en cuenta tu situación personal.