

En el mundo de las criptomonedas, las pérdidas no vienen acompañadas de advertencias. No hay departamento de fraudes, botón para revertir la operación ni servicio de atención al cliente que pueda recuperar lo perdido. Cuando perdí $136,000 en un solo ataque, no fue porque hubiera sido descuidado. Fue porque subestimé lo sofisticado que se había vuelto el panorama de amenazas.
Esa pérdida me obligó a rediseñarlo todo. Lo que surgió no fue solo un mejor sistema de almacenamiento, sino una arquitectura de seguridad por capas basada en un principio: asumir que un ataque siempre es posible.
Este es el sistema.
1. Comprende el nuevo modelo de amenazas
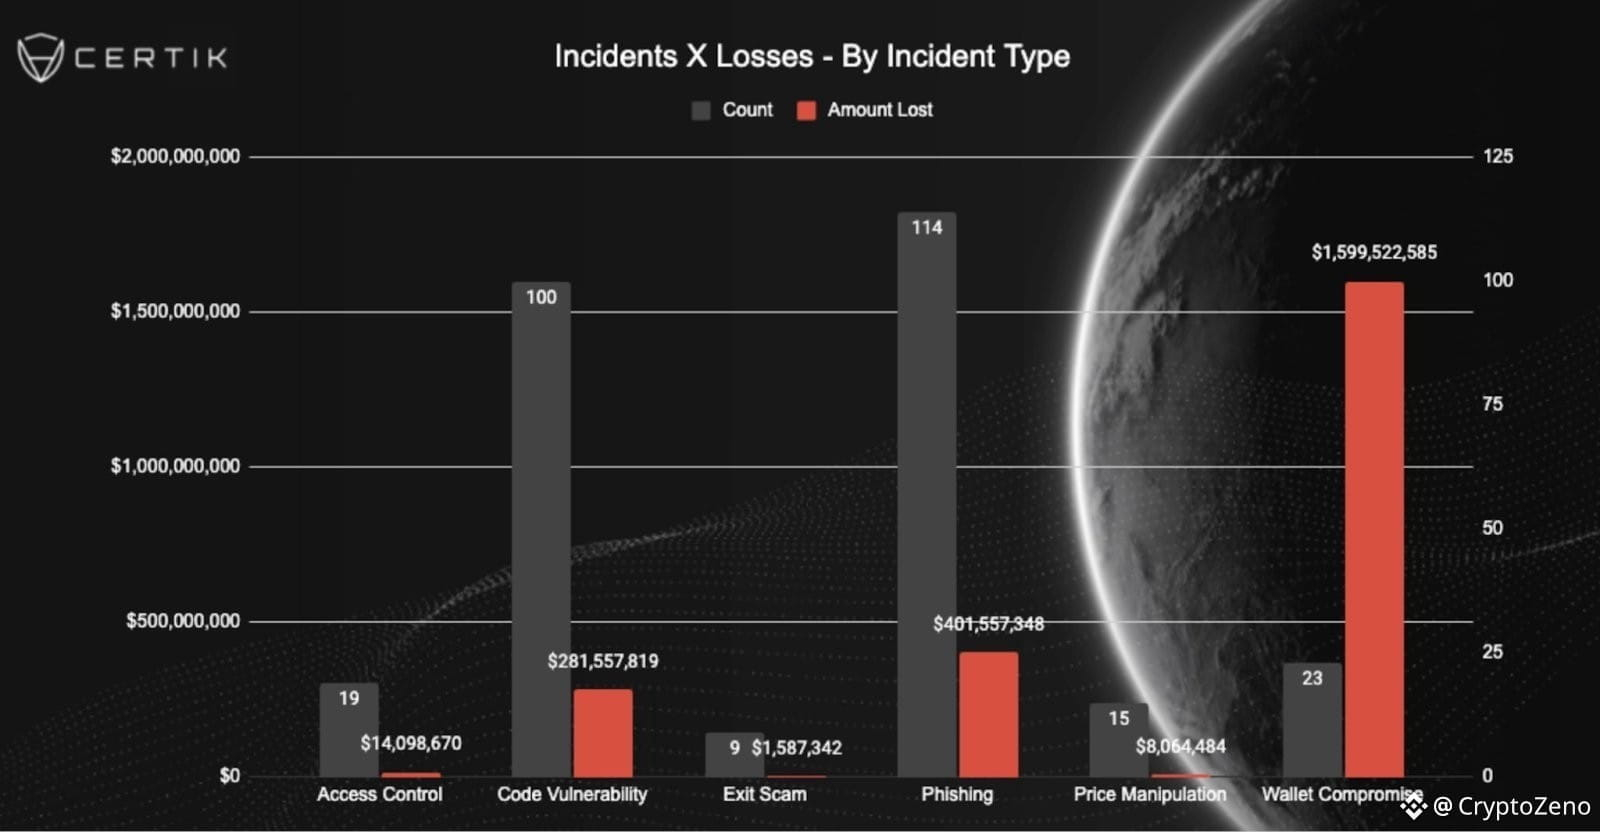
En 2025, los ataques cripto ya no se limitan a simples correos electrónicos de phishing. Las estafas generadas con IA, los contratos inteligentes maliciosos, los drenadores de billeteras ocultos en publicaciones falsas en redes sociales y las aplicaciones descentralizadas clonadas están por todas partes. Si interactúas en la cadena, eres un objetivo potencial. La seguridad empieza con la paranoia, no con la comodidad.
2. Trata tu frase semilla como autoridad absoluta
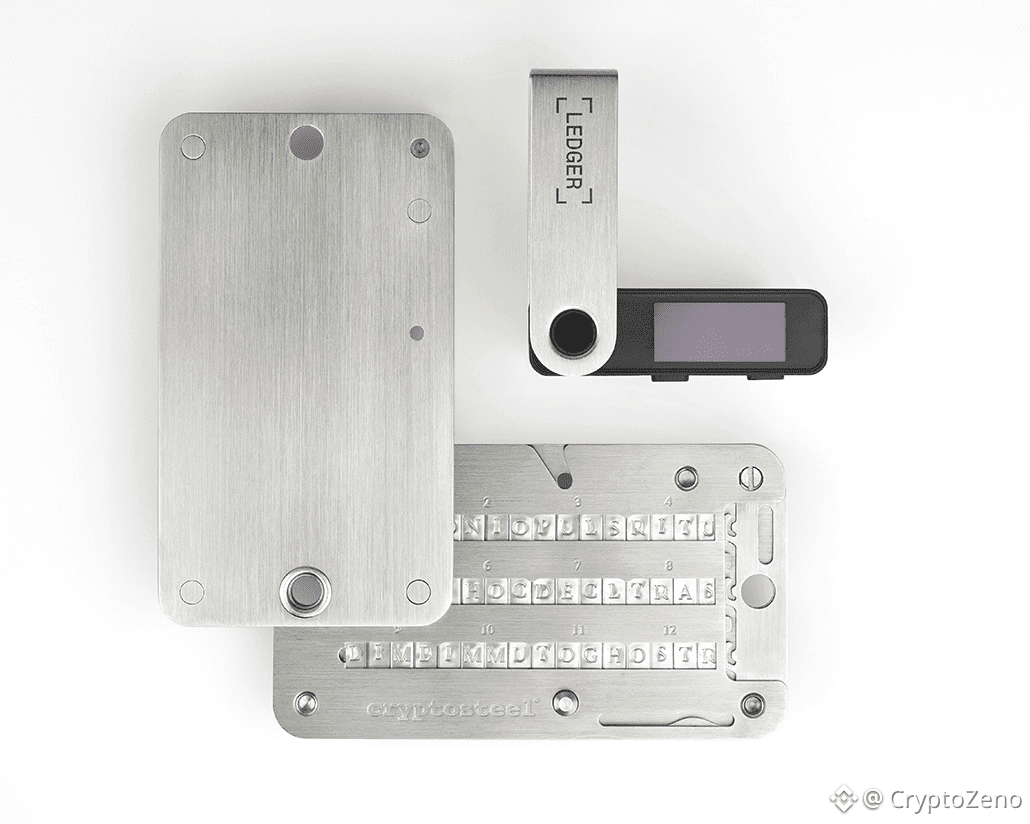
Tu frase semilla es tu billetera. Quien la controle, lo controla todo. Nunca debe fotografiarse, escribirse en un servicio de almacenamiento en la nube, guardarse en un administrador de contraseñas ni almacenarse digitalmente de ninguna forma. Los únicos formatos aceptables son los físicos, preferiblemente copias de seguridad de metal resistentes al fuego y al agua. Guardar varias copias en lugares seguros y separados reduce el riesgo de un único punto de fallo.
3. Separa el almacenamiento según su función
El mayor error que cometí fue usar una sola billetera para todo. Ahora sigo una estructura estricta. Una billetera fría guarda los activos a largo plazo y nunca se conecta a aplicaciones riesgosas. Una billetera caliente se ocupa de las transacciones habituales. Una billetera desechable interactúa con dApps experimentales, acuñaciones y contratos desconocidos. La exposición queda compartimentada. Si la billetera desechable se ve comprometida, la principal permanece intacta. Esta sola regla me evitó otra pérdida de cinco cifras más adelante.
4. El hardware es obligatorio, no opcional
Las billeteras de navegador por sí solas no son suficientes para gestionar un capital considerable. Las billeteras de hardware, como Ledger, Trezor y Keystone, o los dispositivos aislados de la red, reducen drásticamente la superficie de ataque remoto. El almacenamiento en frío no se trata de comodidad. Se trata de eliminar categorías enteras de riesgo.
5. Da por hecho que todos los enlaces son maliciosos
Los sitios web falsos pueden replicar a la perfección las plataformas legítimas. Los anuncios en buscadores y los enlaces en redes sociales se utilizan con frecuencia como armas. Accede a las plataformas importantes solo mediante URL guardadas en marcadores. Verifica cuidadosamente los dominios antes de firmar cualquier transacción.
6. Controla los permisos de los contratos inteligentes
Cada aprobación de tokens concede permisos para gastarlos. Muchos usuarios olvidan que estos permisos siguen vigentes indefinidamente. Auditar y revocar regularmente los permisos que ya no se usan reduce drásticamente la exposición. La seguridad no se configura una sola vez. Requiere mantenimiento.
7. Refuerza la protección de tus cuentas
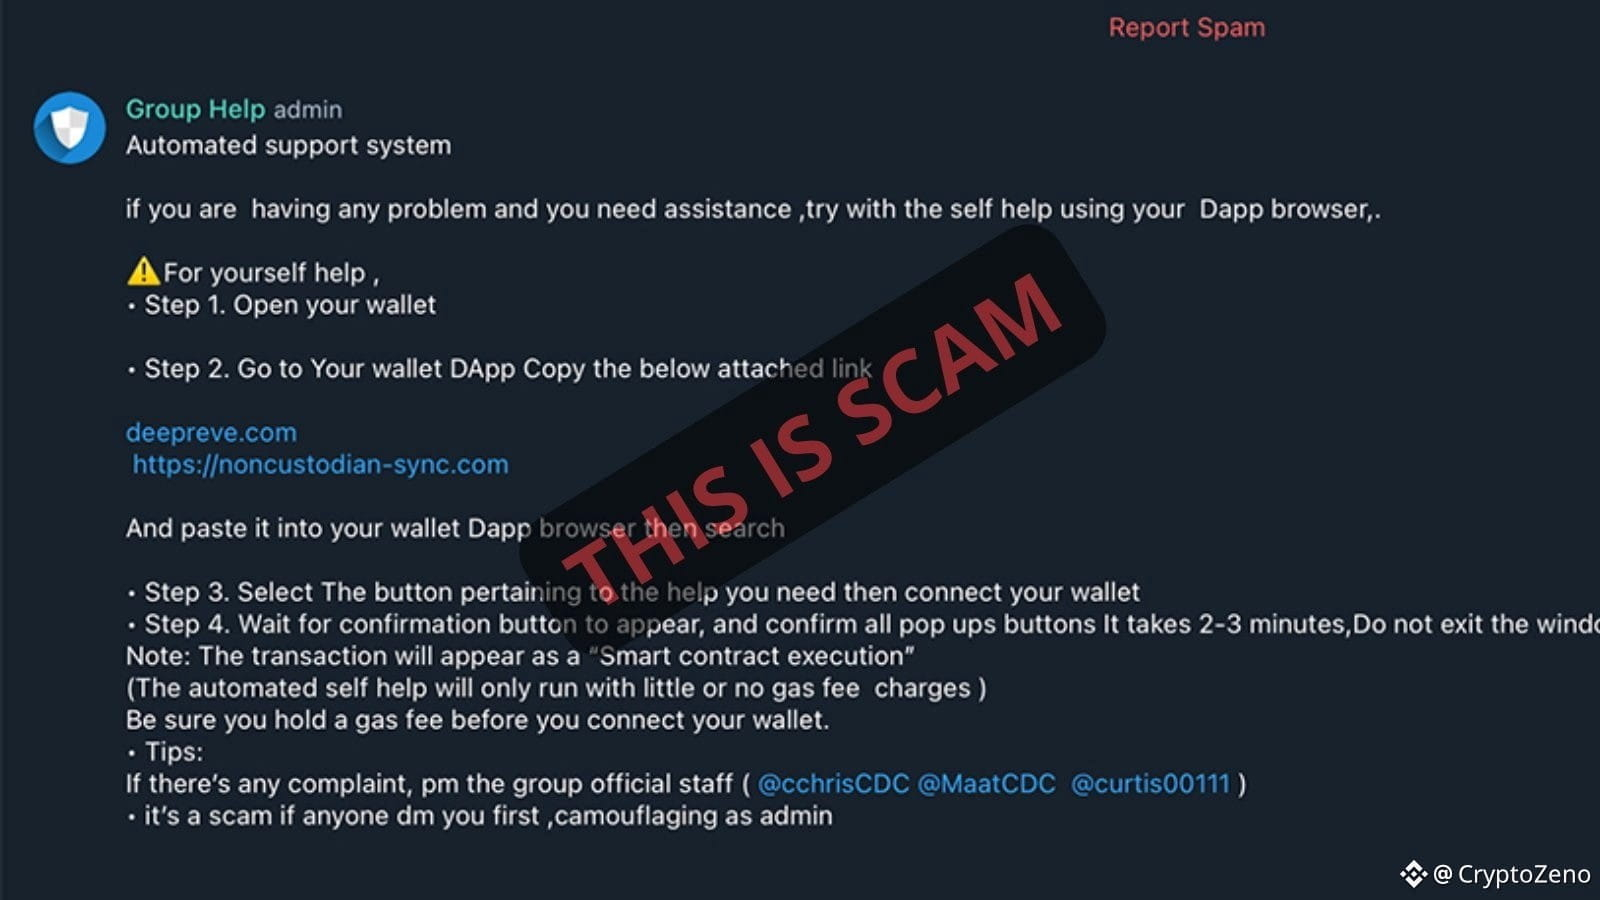
La autenticación de dos factores por mensaje de texto es vulnerable a los ataques de intercambio de SIM. Las aplicaciones de autenticación o las llaves de seguridad de hardware ofrecen una protección más sólida. Todas las cuentas de exchanges, correos electrónicos y servicios conectados deben cumplir el mismo estándar.
8. Elimina la dependencia de terceros
Los fondos que dejas en los exchanges no están bajo tu control. La congelación de una plataforma, su insolvencia o una brecha de seguridad pueden bloquear el acceso al instante. La autocustodia no es una ideología. Es gestión de riesgos.
9. Prepara planes de redundancia y recuperación
Las copias de seguridad deben resistir robos, incendios y desastres naturales. El principio tres-dos-uno es muy útil: varias copias de seguridad, guardadas en distintos lugares físicos, con al menos una fuera de casa. Además, planifica cómo se heredarán tus activos para que personas de confianza puedan acceder a ellos si te ocurre algo.
10. Realiza auditorías de seguridad periódicas
Una vez al mes, revisa el historial de tus billeteras, revoca los permisos innecesarios, verifica la integridad de las copias de seguridad y reevalúa tu exposición. La complacencia es la vulnerabilidad silenciosa que, tarde o temprano, acaba costando más caro.
La lección más dura que aprendí es que, en el mundo cripto, basta con cometer un error. Años de cautela pueden quedar anulados por una sola firma en un contrato malicioso.
No hay red de seguridad. No hay servicio de recuperación. La cadena de bloques no perdona.
La seguridad no es un producto que compras. Es un sistema que diseñas y una mentalidad que mantienes.
En el mundo cripto, no eres solo el inversor. Eres el banco, la bóveda y el equipo de seguridad.
#CryptoZeno #ScamAware