


BitcoinWorld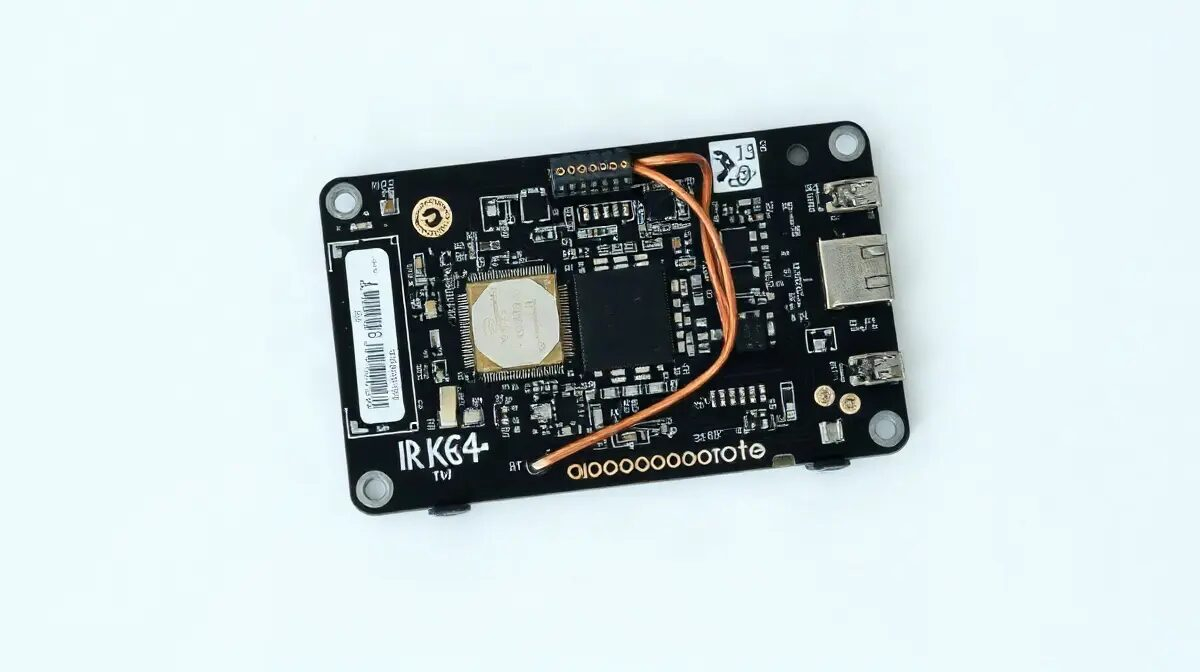 Ledger confirma la presencia de un implante de hardware no autorizado en una billetera
El fabricante de billeteras de hardware Ledger confirmó el sábado que al menos un dispositivo vinculado a una investigación en curso sobre su revendedor del sudeste asiático, CryptoBilis, contenía un implante de hardware no autorizado, según informó Cryptopotato. La confirmación se produjo tras los primeros informes de pérdidas superiores a 86 millones de dólares en billeteras compradas a través de CryptoBilis en Indonesia, Malasia y Filipinas.
Ledger confirmó que al menos una billetera vinculada a su investigación sobre CryptoBilis contenía un implante de hardware no autorizado. Las pérdidas se estiman entre 86 y 93 millones de dólares, y ahora han surgido informes de manipulación en Europa. Datos clave
Ledger afirmó haber encontrado un «implante de hardware no autorizado» dentro de un dispositivo perteneciente a un usuario afectado y haber contactado con los usuarios afectados y las autoridades.
Según Cointelegraph, el revendedor CryptoBilis ha suspendido las ventas de todo su inventario de billeteras físicas hasta que concluya la investigación.
Ledger afirmó que el caso confirmado se limita a un único revendedor del Sudeste Asiático y que su propia infraestructura, sus sistemas y sus servicios no se vieron comprometidos.
El investigador Specter estima que las pérdidas de las billeteras afectadas superan los 86 millones de dólares, mientras que un informe de Bitquery sitúa la cifra más cerca de los 93 millones en 311 billeteras de cinco cadenas.
Un informe sin confirmar de un usuario en X afirmó que un dispositivo Ledger comprado en MediaMarkt, en Europa, también presentaba indicios de manipulación del hardware; posteriormente, PANews informó de un caso similar relacionado con un revendedor oficial europeo.
Lo que Ledger ha confirmado
En una actualización publicada el sábado por la noche, Ledger afirmó haber examinado un dispositivo perteneciente a un usuario afectado y haber descubierto el implante. La empresa declaró que su infraestructura de seguridad, sus sistemas y sus servicios no se vieron comprometidos y que el incidente parecía limitarse al único revendedor y a su mercado. Ledger aún no ha determinado cuántos dispositivos afectados contienen implantes ni ha confirmado que el implante descubierto sea responsable de todas las sustracciones de fondos denunciadas en billeteras.
CryptoBilis, el revendedor en cuestión, respondió a la solicitud de Ledger de detener las ventas de todo su inventario de billeteras físicas —no solo de productos Ledger— hasta que concluya la investigación. Ledger mantiene una comunicación activa con CryptoBilis y ha pedido a cualquier persona que tenga información que se ponga en contacto con su programa de recompensas en bounty@ledger.fr. A quienes hayan comprado un dispositivo a este revendedor, Ledger les recomienda que no inicien la configuración si aún no lo han hecho. Si el dispositivo ya está configurado, deberían considerar trasladar sus activos a un nuevo dispositivo de firma Ledger y generar una nueva frase semilla.
El informe europeo plantea interrogantes, pero sigue sin confirmarse
Una publicación de un usuario de X afirmó que un Ledger comprado a través de MediaMarkt —revendedor oficial de Ledger en varios mercados europeos, incluidos Alemania y Austria— también mostraba indicios de una posible manipulación del hardware. La afirmación circuló rápidamente y provocó advertencias de que el incidente quizá ya no estuviera limitado geográficamente al Sudeste Asiático. Sin embargo, Ledger no ha confirmado que el caso europeo implique un dispositivo comprometido, y los usuarios que han examinado las imágenes publicadas discrepan sobre lo que muestran. Algunos sostuvieron que el hardware parece incompatible con una placa Ledger auténtica, mientras que otros dijeron que no podían apreciar el mismo tipo de implante adicional identificado en el caso del Sudeste Asiático.
PANews informó el 11 de octubre, citando a Bitcoin News, que un investigador de seguridad conocido como Johannes reveló que, varias semanas después de la compra, se descubrió que una billetera física adquirida a un revendedor oficial europeo de Ledger contenía un implante de hardware no autorizado. Según se informó, el dispositivo presentaba un cableado sospechoso que no está presente en el hardware habitual de Ledger. Los investigadores señalaron que el implante parece utilizar un diseño anterior, mientras que los componentes de implantes más recientes podrían estar ocultos detrás de la pantalla, lo que dificultaría su detección. Hasta ahora no se han sustraído fondos de ese dispositivo y no está claro si el implante es defectuoso o si el atacante está esperando a que se comprometan más dispositivos.
A medida que han surgido posibles casos relacionados en Asia, Sudamérica y Europa, se han intensificado las preocupaciones sobre el alcance del ataque a la cadena de suministro. Los investigadores también señalaron que el software Genuine Check oficial de Ledger se utiliza principalmente para verificar la autenticidad del dispositivo y quizá no pueda detectar modificaciones físicas no autorizadas del hardware si el Secure Element original no se ha visto comprometido.
Por qué es importante
Este incidente pone de manifiesto una vulnerabilidad crítica en la cadena de suministro de las billeteras físicas: incluso los dispositivos de fabricantes de confianza pueden verse comprometidos si un revendedor o intermediario los manipula antes de venderlos. Para los usuarios de las regiones afectadas, el riesgo inmediato es sufrir pérdidas económicas, que, según los informes, ya ascienden a decenas de millones. La posible aparición de un caso en Europa, de confirmarse, indicaría que el problema no se limita a una sola parte del mundo y plantearía interrogantes más amplios sobre cómo se distribuyen y verifican las billeteras físicas. Aunque Ledger sostiene que sus propios sistemas son seguros, este suceso subraya la importancia de comprar directamente en fuentes oficiales y seguir las mejores prácticas de seguridad.
Qué hay que tener en cuenta
La investigación de Ledger sigue en curso y la empresa aún no ha publicado una lista completa de los dispositivos afectados ni confirmado el número total de billeteras comprometidas. Serán fundamentales las actualizaciones de Ledger y CryptoBilis, así como cualquier verificación de los informes europeos. Los usuarios que hayan comprado dispositivos a CryptoBilis deberían estar atentos a los canales oficiales para recibir instrucciones.
Preguntas frecuentes
¿Qué es un implante de hardware en una billetera Ledger?
Un implante de hardware no autorizado es una modificación física de los componentes internos de un dispositivo, como cableado adicional o un pequeño chip, que no forma parte del diseño original del fabricante. Podría permitir que un atacante intercepte datos o manipule transacciones.
¿Qué billeteras Ledger están afectadas?
El caso confirmado corresponde a un dispositivo comprado al revendedor CryptoBilis, en el Sudeste Asiático. Ledger no ha confirmado el alcance total del problema, y otro informe sobre un dispositivo comprado en Europa sigue sin confirmarse.
¿Qué debo hacer si compré un Ledger a CryptoBilis?
Ledger recomienda no configurar un dispositivo nuevo de este revendedor y, si ya lo configuraste, trasladar los activos a un nuevo dispositivo de firma Ledger con una nueva frase semilla.
Esta publicación, «Ledger confirma un implante de hardware no autorizado en una billetera», apareció originalmente en BitcoinWorld.