

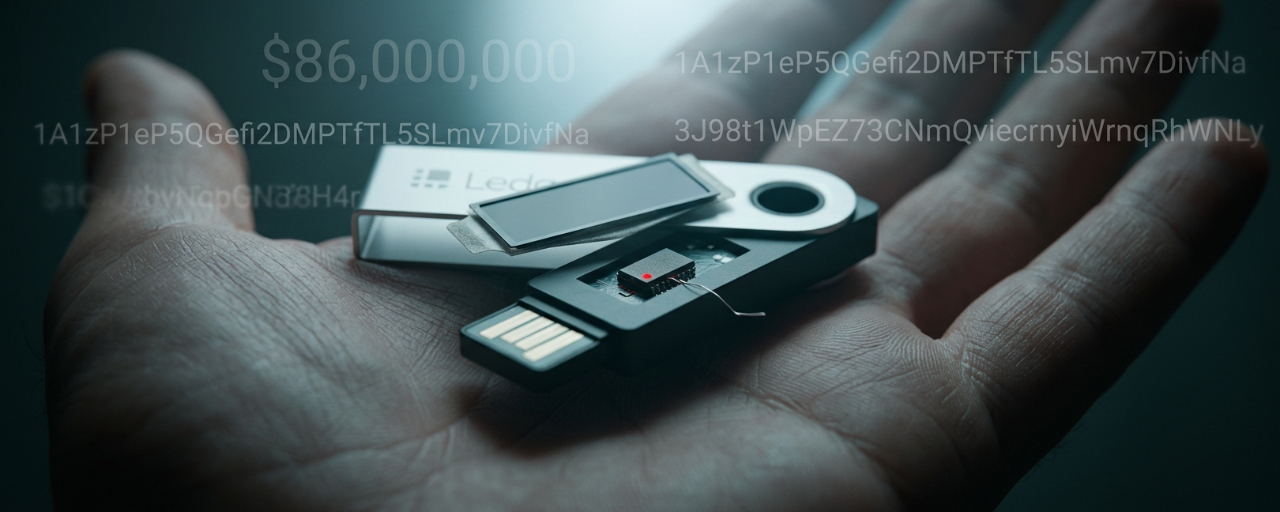

Resumen: A usuarios de Ledger les robaron más de 86 millones de dólares. Compraron sus dispositivos al distribuidor del sudeste asiático CryptoBilis; el problema estuvo en la entrega, no en el chip.
La noche del 9 de octubre, el investigador on-chain Specter lanzó una alerta en X: cientos de carteras de las redes Ethereum, Tron y Bitcoin fueron vaciadas en poco tiempo, con pérdidas acumuladas superiores a los 86 millones de dólares.
Todas las carteras robadas tenían una característica en común: sus usuarios habían comprado una cartera de hardware Ledger al distribuidor del sudeste asiático CryptoBilis durante los últimos 90 días.
Las carteras de hardware se diseñaron para mantener las claves privadas encerradas en un chip seguro que nunca se conecta a Internet. Pero entre los usuarios afectados por este robo, algunos habían escrito a mano su frase semilla en un papel y la habían guardado bajo llave en una caja fuerte; sus claves privadas nunca se digitalizaron. El problema surgió mucho antes: los dispositivos ya habían sido manipulados antes de llegar a manos de sus dueños.
El chip adicional debajo de la pantalla
El 8 de octubre, Mark Karpelès, exdirector ejecutivo de Mt. Gox, ya había advertido de que se vendían en el mercado dispositivos Ledger falsificados o manipulados con tarjetas SIM ocultas. Tras estallar el incidente, reveló además que había comprado en Malasia un Ledger cuyo embalaje exterior estaba intacto, pero que ocultaba bajo el acolchado de la pantalla un módulo sospechoso con un chip de tarjeta SIM.
23pds, director de seguridad de la información de SlowMist, planteó una posible ruta del ataque: la frase semilla se genera dentro del elemento seguro y se muestra en la pantalla; un módulo malicioso intercepta los datos de la pantalla a través del bus SPI y, una vez que reúne las 24 palabras, las envía a los atacantes mediante LTE o eSIM.
El elemento seguro puede impedir que se lean directamente las claves privadas, pero no necesariamente evita que el hardware periférico capture la información de la pantalla. El chip no fue vulnerado; lo que se comprometió fue el cable entre el chip y la pantalla.
La astucia de este ataque radica en que no pone a prueba la arquitectura de seguridad del monedero de hardware, sino que se aprovecha de lo que queda fuera de ella. El usuario ve un dispositivo auténtico, un embalaje intacto y un proceso de inicialización normal, pero cada palabra de la frase semilla que aparece en pantalla se está grabando en tiempo real.
El cambio de propiedad del distribuidor en marzo y su silencio
La información pública de CryptoBilis parece normal. Esta empresa, con sede en Petaling Jaya, Malasia, es distribuidora autorizada de Ledger en el sudeste asiático y opera en Indonesia, Malasia y Filipinas.
Pero, tras salir a la luz el incidente, el excofundador Arravind Prabu aclaró rápidamente en X que la empresa había sido adquirida en marzo de este año y que el antiguo equipo directivo ya había renunciado a todas sus funciones operativas, administrativas y de acceso a los sistemas.
Los registros de la empresa muestran que una persona llamada Jiaming, con domicilio registrado en la provincia china de Heilongjiang, posee el 100 % de las acciones de CryptoBilis desde el 3 de agosto. Sin embargo, las cuentas de redes sociales de CryptoBilis siguieron activas después del cambio de propiedad; en una de las publicaciones más recientes incluso aparece un Lamborghini.
El antiguo equipo explicó que, debido a las cláusulas de confidencialidad del contrato, la operación no podía anunciarse públicamente hasta el 19 de octubre. Por ahora no hay pruebas concluyentes de una relación directa entre el cambio de propiedad y el robo de los fondos de los monederos. Sin embargo, la coincidencia de las fechas —cambio de propietario en marzo y robos concentrados entre finales de septiembre y principios de octubre— plantea al menos una pregunta que merece respuesta: ¿qué cambió en la cadena de suministro tras la llegada de la nueva dirección?
Quedan 72,9 millones de dólares en las direcciones de los atacantes
El seguimiento en cadena del responsable de investigación de Galaxy muestra que las pérdidas en Bitcoin causadas por este ataque ascienden por ahora a 213,42 BTC. Cuando se agruparon los fondos, el 92 % estaba en monederos que llevaban menos de 90 días en uso. La cifra dibuja un perfil claro: la mayoría de las víctimas eran usuarios nuevos que habían transferido sus activos a un dispositivo nuevo hacía poco.
La reconstrucción de Bitquery ofrece datos más completos: se vaciaron 311 monederos, por un total aproximado de 92,9 millones de dólares, en cinco redes: TRON, Bitcoin, Ethereum, BNB Chain y Polygon. Las pérdidas en Ethereum fueron de unos 42 millones de dólares; en Bitcoin, de unos 17,6 millones, y en USDT, de unos 16,5 millones.
Hasta ahora, unos 72,9 millones de dólares siguen en direcciones bajo el control de los atacantes. De esa cantidad, 3,1 millones ya han pasado por Tornado Cash, mientras que el resto se está transfiriendo mediante operaciones entre cadenas, conversiones y movimientos en capas. Tether ha congelado USDT en algunas de las direcciones relacionadas, pero lo hizo después de que los fondos ya se hubieran dispersado.
¿Dónde están los límites de la autocustodia?
El comunicado de Ledger está redactado con cautela: según la información disponible hasta ahora, los fondos robados se limitan a dispositivos vendidos a través de CryptoBilis, y no hay indicios de que se hayan vulnerado la infraestructura de seguridad, los sistemas o los servicios de Ledger. Desde un punto de vista técnico, esta afirmación puede ser correcta. El chip del hardware no fue vulnerado, los servidores de Ledger no fueron atacados y Ledger Live no fue manipulado.
Pero precisamente ahí está lo que más debería preocuparnos. Si los atacantes no necesitan vulnerar el chip y solo tienen que manipular el dispositivo en algún punto del trayecto desde la fábrica hasta el usuario, entonces hay que redefinir lo que entendemos por «seguridad de los monederos fríos».
Los usuarios pueden comprobar si el dispositivo es auténtico y si el firmware ha sido manipulado, pero no pueden verificar qué le ocurrió durante el transporte.
Cuando el perímetro de seguridad se extiende del chip a la logística, del código a los distribuidores y de la tecnología a los contratos y los cambios de propiedad, quizá la última línea de defensa que les queda a los usuarios sea una decisión muy sencilla: cuando recibas un dispositivo nuevo, no transfieras de inmediato una gran cantidad de activos.
Qué observar a continuación
El comunicado de CryptoBilis del 19 de octubre: una vez vencidas las cláusulas de confidencialidad, ¿revelará la nueva dirección quién fue el comprador, qué cambios hubo en los procesos de la cadena de suministro y en qué etapa pudo haberse manipulado el dispositivo?
Conclusiones finales de la investigación de Ledger: si confirmará la hipótesis de la manipulación del hardware y si impondrá nuevos requisitos para la inspección de los dispositivos de sus distribuidores autorizados
Qué ocurrirá con las direcciones de los atacantes: si los 72,9 millones de dólares que aún permanecen allí se transferirán más rápidamente a Tornado Cash y si las medidas de congelación de Tether permitirán recuperar más fondos
La vez anterior y esta vez
Ledger ha sufrido varios incidentes de seguridad: la filtración de datos de clientes de 2020 afectó a más de un millón de usuarios; el ataque a la cadena de suministro de Connect Kit en 2023 causó pérdidas de entre 480.000 y 600.000 dólares, y una aplicación falsa de Ledger Live provocó el robo de unos 9,5 millones de dólares en abril de 2026. Todas estas lecciones apuntan a lo mismo: la solidez de una cadena de seguridad depende de su eslabón más débil. La vez anterior fue la cadena de suministro de software; esta vez, la de hardware.
#Ledger #AtaqueALaCadenaDeSuministro #MonederoDeHardware #CryptoBilis #SeguridadDeLaAutocustodia