


El protocolo de transacciones entre cadenas NEAR Intents vuelve a sufrir un incidente de seguridad; se robaron unos 3.8 millones de dólares en activos.
El equipo de NEAR Intents afirmó que el incidente se originó por una vulnerabilidad al interactuar su infraestructura de depósito y retiro Omni con los contratos inteligentes de NEAR Intents. El equipo detectó actividad anormal, suspendió el servicio y afirmó que la vulnerabilidad del lado del contrato se corrigió aproximadamente una hora después de su descubrimiento. Los usuarios afectados recibirán una compensación total.
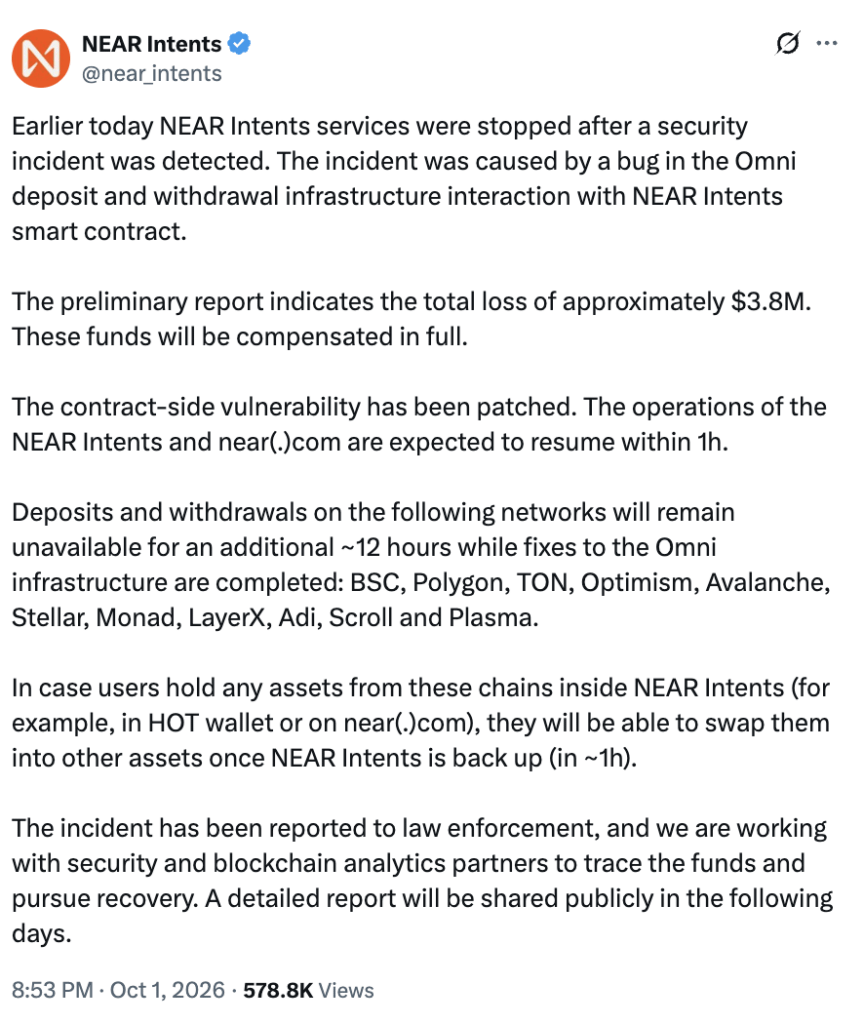
El cofundador de NEAR, Illia Polosukhin, también enfatizó que el alcance del incidente se concentra principalmente en los activos de USDT en la cadena BNB. La red principal de NEAR, el token NEAR y otras aplicaciones no se vieron afectados directamente.
Se retiraron unos 3,865 millones de USDT, en 5 transferencias
La empresa de análisis on-chain Bitquery rastreó además que, entre la noche del 30 de septiembre y el 1 de octubre, el atacante retiró en 5 ocasiones unos 3,865 millones de USDT desde una dirección de tesorería de BNB Chain utilizada por NEAR Intents, en un proceso que duró aproximadamente 6 horas.
Los fondos luego fueron convertidos a BNB y después divididos entre decenas de nuevas direcciones. Bitquery indicó que, hasta la tarde del 1 de octubre, ya se podía rastrear aproximadamente el 99% del destino de los fondos robados, entre ellos:
Aproximadamente el 76% se convirtió en 34,69 BTC, distribuidos en 4 direcciones de Bitcoin;
unos 802.000 dólares fluyeron a direcciones de KuCoin;
y alrededor de 90.000 dólares se convirtieron en activos relacionados con Monero.
ZachXBT: los fondos anómalos fluyeron a KuCoin y luego se trasladaron a Bitcoin
El investigador on-chain ZachXBT detectó pronto que la billetera caliente de BNB Chain de NEAR Intents estaba experimentando salidas anómalas, y señaló que posteriormente los fondos fueron enviados a KuCoin y luego transferidos a Bitcoin.
Sin embargo, hasta ahora KuCoin no ha confirmado públicamente si ha congelado las cuentas o los fondos relacionados; medios extranjeros señalan que se consultó a KuCoin, pero aún no se ha recibido una respuesta inmediata.
Hoy, día 2, el incidente presentó nuevos avances. Alex Shevchenko, director general de NEAR Intents, afirmó que el equipo ya ha identificado la identidad del atacante y lanzó un mensaje público: «Ya sabemos quién eres». El equipo también proporcionó direcciones de reembolso en BTC, BNB y Solana, dando al atacante 48 horas para devolver los fondos mediante el mecanismo de «responsible disclosure» (divulgación responsable). Si se supera el plazo, el equipo indicó que esa ventana se cerrará.
NEAR Intents ya se ha recuperado, pero algunas funciones entre cadenas siguen restringidas
NEAR Intents y near.com han reanudado sus principales servicios tras corregir la vulnerabilidad. Sin embargo, al inicio del incidente se restringieron los depósitos y retiros en 11 redes, incluidas BNB Chain, Polygon y Optimism, y el equipo estimó inicialmente que harían falta unas 12 horas adicionales para la recuperación gradual. Hasta el 2 de octubre, NEAR Intents ya había recuperado parcialmente el servicio.
NEAR Intents también indicó que ha colaborado con las autoridades y con empresas de análisis on-chain para rastrear los fondos, y que publicará más adelante un informe completo del incidente.
NEAR Intents es un sistema de trading cross-chain construido sobre el ecosistema NEAR (intent-based trading system), encargado principalmente de permitir a los usuarios intercambiar activos entre diferentes blockchains. Utiliza infraestructuras como Omni Bridge para gestionar depósitos y retiros entre distintas cadenas. La documentación oficial de NEAR muestra que Omni Bridge es el principal puente de liquidación cross-chain de NEAR Intents, responsable de la entrada y salida de activos multichain como Bitcoin, Ethereum, Arbitrum, Base, Solana y TON.
Esta vulnerabilidad ocurrió en la interacción entre la capa de depósitos y retiros Omni y el contrato inteligente de NEAR Intents, y no porque la capa de consenso de NEAR ni la mainnet de NEAR fueran vulneradas.
La reacción del mercado fue bastante directa. Tras conocerse el incidente, NEAR llegó a caer en un día entre un 6,7% y un 9%, y el precio descendió hasta alrededor de 4,9 dólares. Según los últimos datos de CoinGecko al 2 de octubre, NEAR cotiza en torno a 4,98 dólares, con un volumen de negociación en 24 horas de unos 1.470 millones de dólares; en los últimos 7 días todavía acumula una subida de aproximadamente el 12,8%.
El momento de este incidente es especialmente sensible. NEAR Intents había anunciado hace apenas mes y medio que el volumen acumulado de transacciones entre cadenas de la plataforma había superado los 25.000 millones de dólares. Actualmente, NEAR Intents Explorer muestra que el volumen acumulado de la plataforma ya supera los 30.000 millones de dólares, con un volumen de 24 horas situado aproximadamente entre 80 millones y 160 millones de dólares.
En otras palabras, ya no se trata de un protocolo de pruebas a pequeña escala. Cuando un sistema cross-chain gestiona activos por valor de decenas de miles de millones o incluso cientos de miles de millones de dólares, una pequeña vulnerabilidad en la capa de depósitos y retiros también puede convertirse rápidamente en un incidente de millones de dólares.
El seguimiento de Bitquery también reveló un detalle bastante irónico: después de robar los fondos, el atacante convirtió unos 822.000 dólares del botín mediante el propio NEAR Intents para hacer un intercambio entre cadenas; es decir, el hacker robó dinero de NEAR Intents y luego usó NEAR Intents para moverlo.
Esto pone de relieve la doble cara de lo «cross-chain». Puede facilitar a los usuarios comunes el intercambio de activos entre distintas blockchains; pero esa misma comodidad también puede permitir a los atacantes fragmentar, transferir entre cadenas y convertir activos robados con mayor rapidez.
"¡NEAR Intents fue hackeado por más de 3,8 millones de dólares! Los fondos se transfirieron a KuCoin y se convirtieron en BTC; el equipo afirma haber identificado al hacker y le da 48 horas para devolver el dinero". Este artículo se publicó originalmente en (區塊客).