

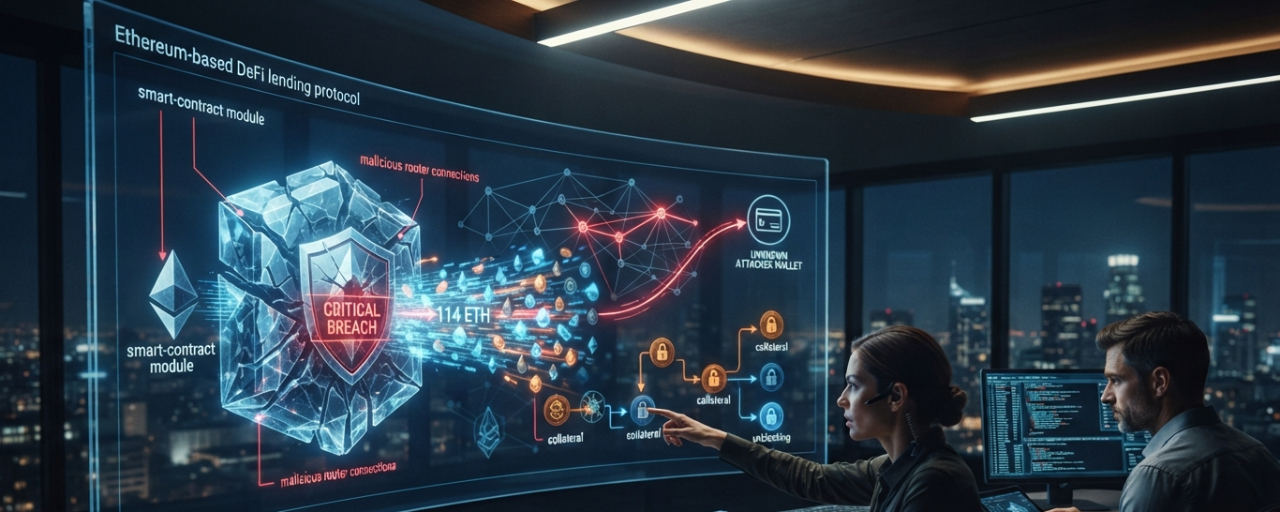
🚨 El exploit de un módulo de Aave V3 drena alrededor de 114 ETH 👀
Otro incidente de seguridad en DeFi está ganando atención en la cadena.
Una alerta de seguridad vinculó el incidente a un Módulo Seguro de Aave V3 Loop, donde un atacante supuestamente eludió una verificación de autenticación y obtuvo la capacidad de ejecutar una transacción maliciosa.
Se informa que las carteras involucradas perdieron alrededor de 114,09 ETH, junto con otros colaterales vinculados a las posiciones.
Lo que hace interesante la transacción es la forma en que el atacante manejó la deuda.
En lugar de tomar el colateral inmediatamente, el atacante supuestamente primero repagó alrededor de 1.300 WETH de la deuda pendiente. Esto permitió que el colateral bloqueado se pudiera retirar.
Entonces, la parte clave de este incidente no es solo la cantidad robada. Es la ruta del ataque:
• Se eludió la validación de autenticación
• Se utilizó un enrutador controlado por el atacante
• La deuda fue reembolsada para desbloquear la garantía
• Luego, los activos recién movibles fueron el objetivo
Esto es un buen recordatorio de que, en DeFi, la posición visible no siempre es el objetivo real. El flujo subyacente de transacciones y el sistema de permisos pueden importar tanto como eso.
Para AAVE y el sector más amplio de DeFi, incidentes como este muestran por qué los permisos de los contratos inteligentes, el diseño de módulos y la validación de transacciones siguen siendo críticos.
Vale la pena observar cómo responden a partir de aquí los contratos y protocolos afectados.
Comentario de seguridad únicamente, no asesoramiento financiero. Verifica siempre de forma independiente la actividad del contrato y de la cartera.


