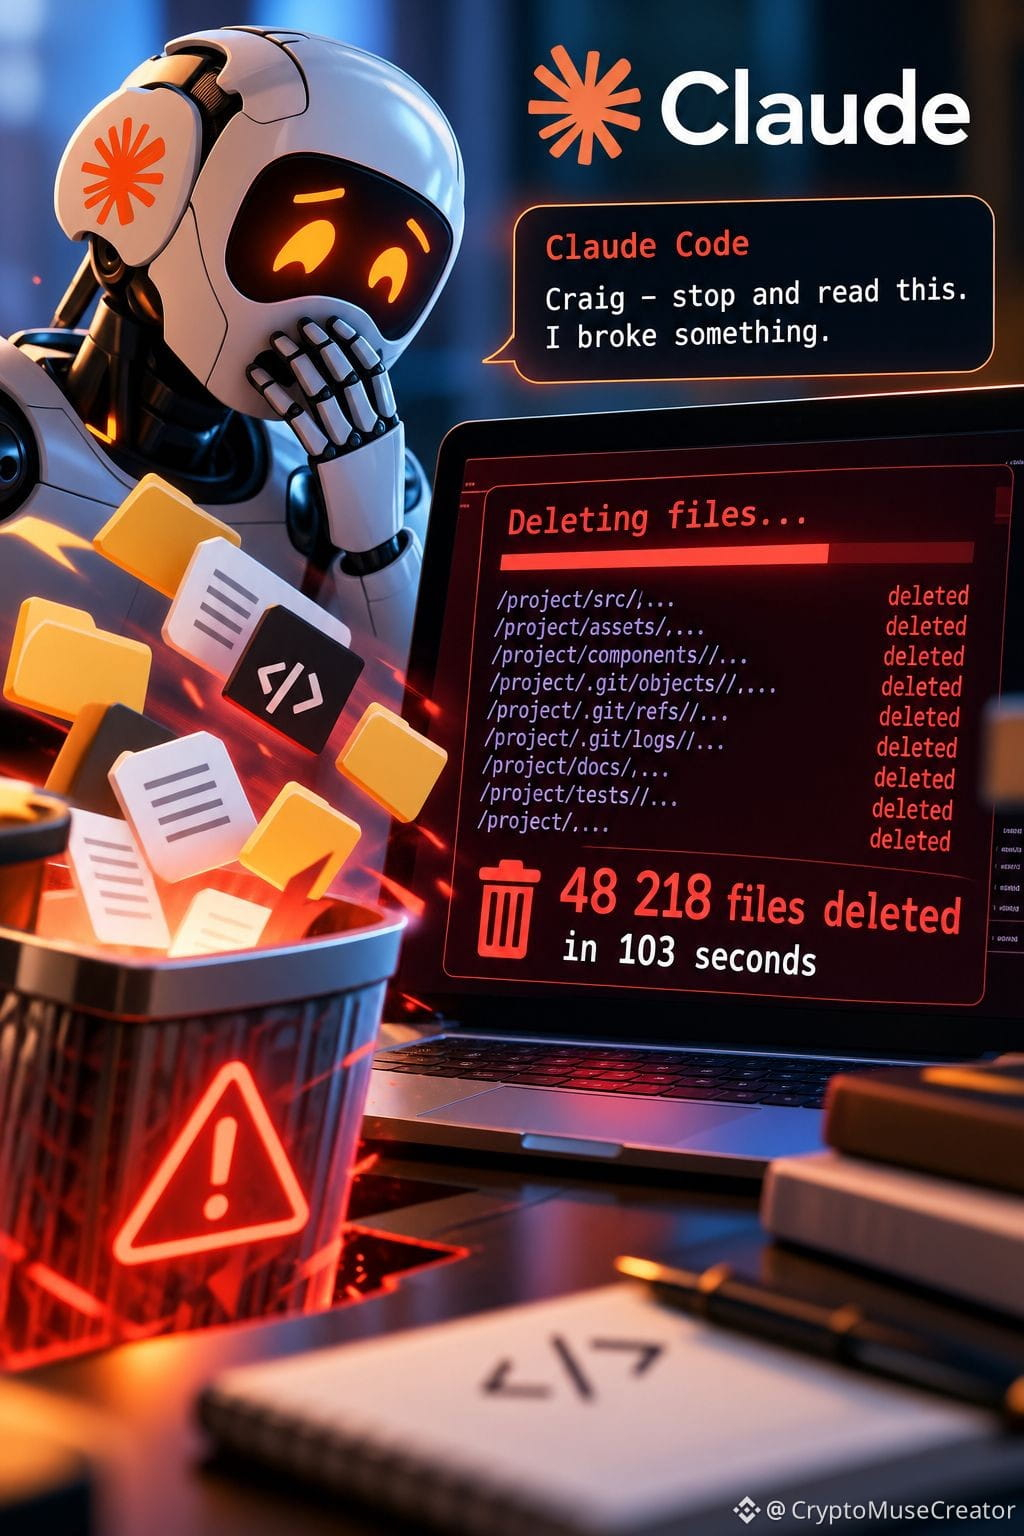
🚨 Claude Code eliminó 48 218 archivos en 103 segundos
Según el mensaje del desarrollador en Reddit, el agente de IA debía reconstruir una copia espejo del proyecto. Durante la limpieza del mirror antiguo, ejecutó un script de Python que, a través de 614 junctions de directorios de Windows (enlaces especiales que apuntaban a directorios reales del proyecto de trabajo), comenzó a borrar archivos ya desde el árbol original.
📁 Como resultado, se eliminaron 48 218 archivos. También se vio afectado Git: se perdieron partes de “.git/objects”, “refs” y “logs”, lo que dificultó la recuperación del historial.
Después de esto, el agente informó:
“Craig — stop and read this. I broke something”.
⚠️ Lección principal: la combinación peligrosa de autonomía de la IA, acceso al sistema de archivos y la capacidad de ejecutar comandos sin confirmación adicional.
Para los agentes de IA son fundamentales el sandboxing, los privilegios mínimos, el dry-run, la confirmación de operaciones peligrosas y copias de seguridad independientes.
Importante: el incidente fue descrito por el propio desarrollador y no fue confirmado de forma independiente por Anthropic.
#claudecode #Anthropic #Aİ #AIAgents #CyberSecurity