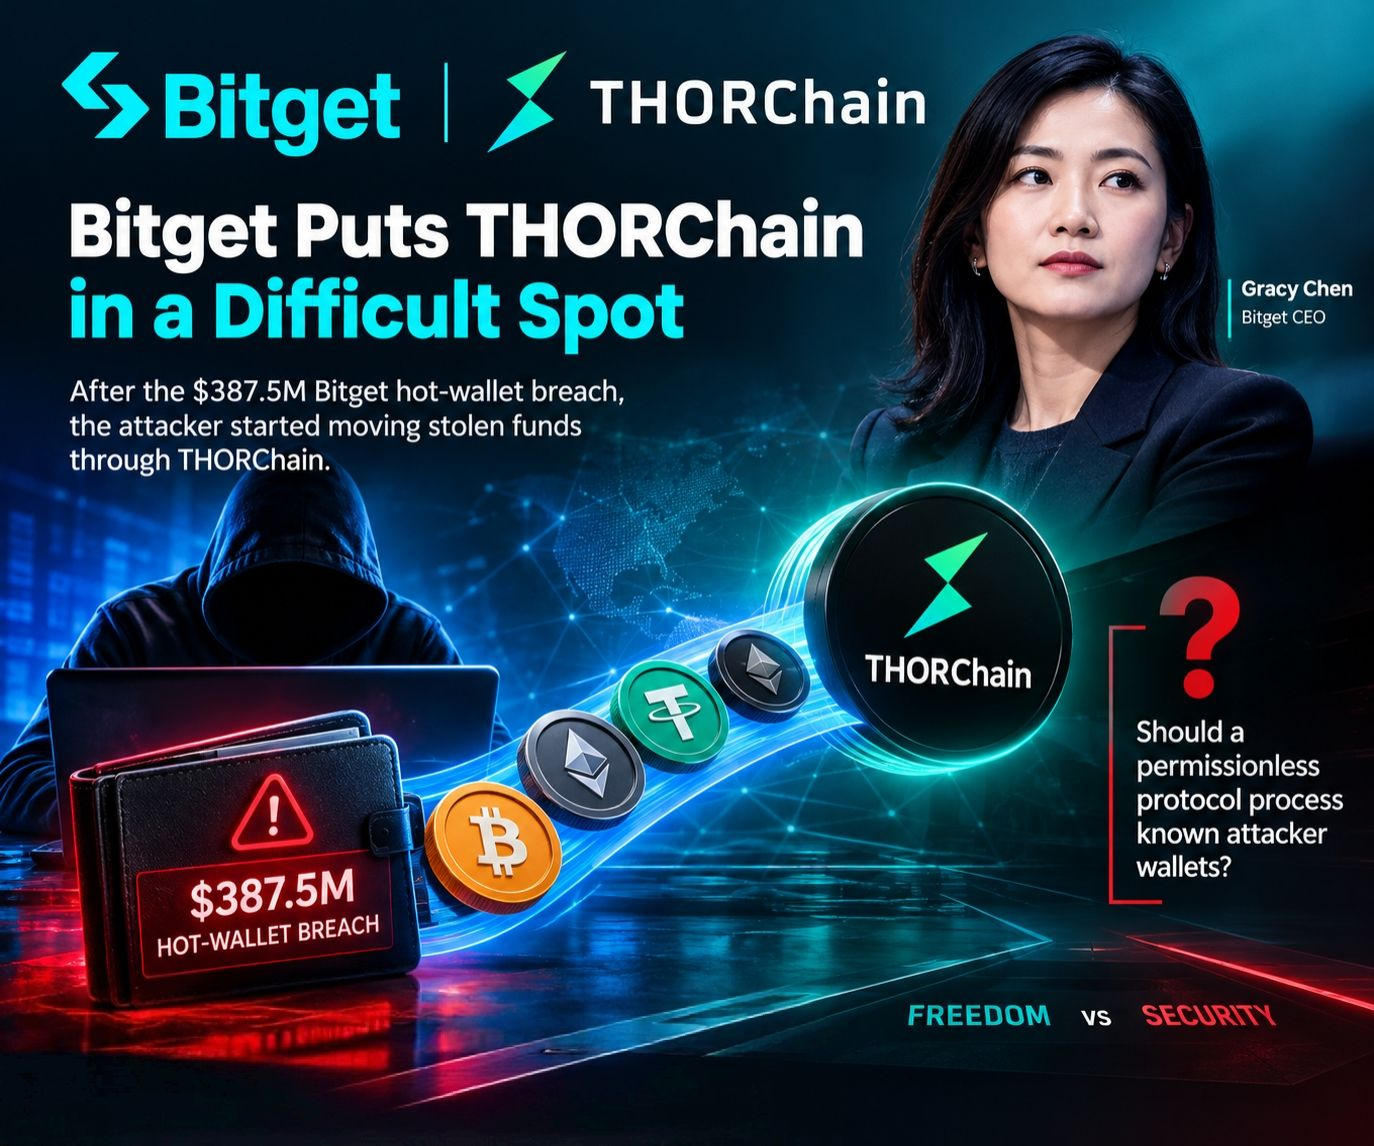
El reciente incidente de seguridad de Bitget ha desatado un nuevo debate sobre THORChain y los protocolos cripto sin permisos.
Tras la presunta filtración de la billetera caliente de Bitget por 387,5 millones de dólares, el atacante supuestamente comenzó a mover parte de los activos robados a través de THORChain.
La CEO de Bitget, Gracy Chen, ha pedido públicamente a THORChain que deje de procesar transacciones vinculadas a las carteras del atacante identificado.
Esto plantea una pregunta importante para los protocolos descentralizados:
Si una dirección se ha identificado públicamente como perteneciente a un presunto atacante, ¿debería un protocolo sin permisos continuar procesando sus intercambios?
THORChain se ha enfrentado a un debate similar antes, incluso después del hack de Bybit por 1,46B, cuando se afirmó que los activos robados se canalizaron a través del protocolo.
El desafío es que, por lo general, los sistemas sin permisos no cuentan con un mecanismo tradicional para congelar o bloquear cuentas individuales.
Por lo tanto, el debate va más allá de si se puede identificar a un atacante.
La pregunta más grande es qué debería hacer un protocolo descentralizado una vez que esas direcciones se conocen.
#Bitget #GracyChen #CryptoSecurity #DeFi: