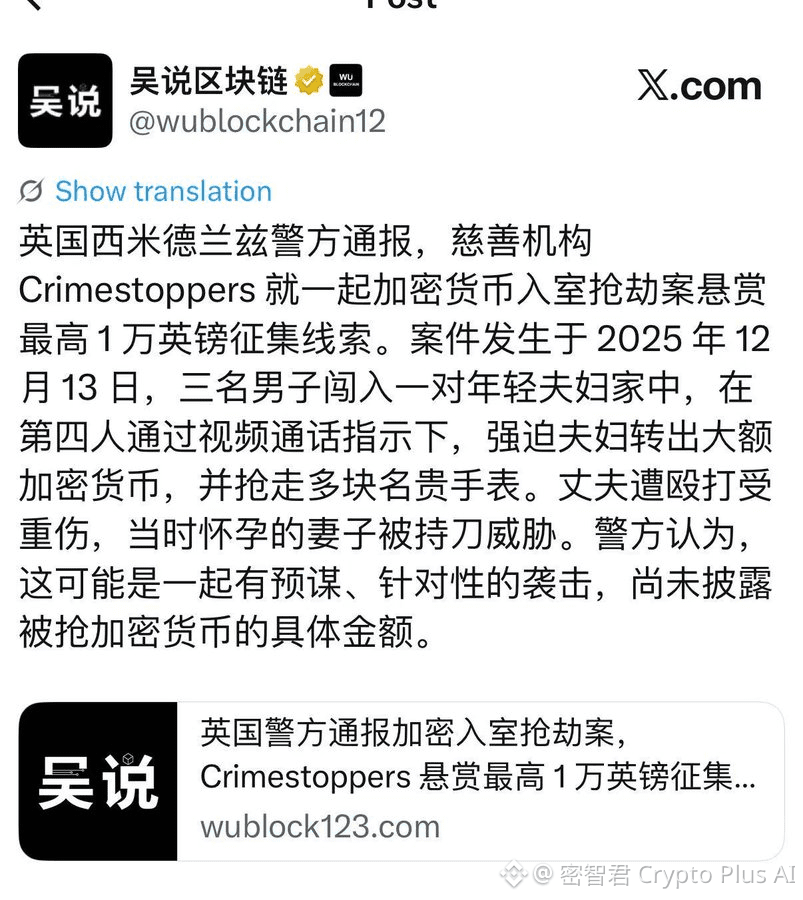
¡Impactante! Una pareja en el Reino Unido sufrió el ataque de “clave privada” más primitivo: tres hombres irrumpieron en la vivienda, el marido fue golpeado hasta quedar gravemente herido, y la esposa embarazada fue amenazada con un cuchillo. El cuarto implicado dirigió la operación a distancia por video, obligándoles a transferir sus criptoactivos cifrados a una billetera designada y a llevarse varias piezas de relojes de lujo. La policía considera que se trata de un ataque dirigido, precedido por una planificación y con un objetivo claramente definido: el portador de los fondos. Actualmente, se ofrece una recompensa de hasta 10.000 libras esterlinas por información.
Este tipo de caso deja al descubierto el riesgo más fácil de pasar por alto en los activos autogestionados: las carteras frías pueden proteger contra hackers, pero no pueden evitar que el propio titular sea controlado directamente. Los atacantes no necesitan descifrar la frase mnemónica; basta con que conozcan la dirección, los miembros de la familia y el tamaño del patrimonio para eludir todas las medidas de seguridad en la cadena.
Lo que de verdad se debe ocultar no es solo la clave privada, sino también la correspondencia entre identidad y riqueza. Las publicaciones públicas, el alarde de tenencias, la exposición de la dirección y el itinerario en tiempo real convierten los activos anónimos en señales de localización en el mundo real.
Los activos de gran cuantía deben almacenarse de forma distribuida, dejando en la billetera cotidiana solo fondos pequeños; la posición principal debe gestionarse con multisig, timelocks y copias de seguridad en ubicaciones distintas, reduciendo al mismo tiempo la exposición de la riqueza en redes sociales. La seguridad en la cadena resuelve cómo se conservan los activos; la seguridad personal es lo que determina si realmente puedes protegerlos. $BTC