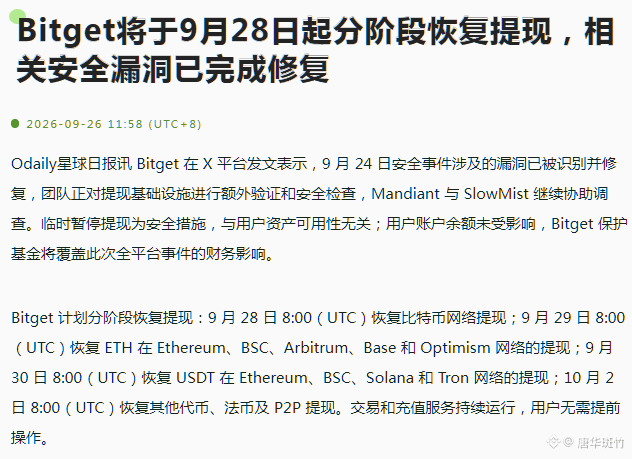
Bitget anuncia que reanudará los retiros de forma escalonada a partir del 28 de septiembre, y afirma que las vulnerabilidades de seguridad relacionadas ya han sido corregidas. No hay más remedio: aunque todos estén ansiosos, no sirve de nada. Habrá que esperar hasta el 28, pasado mañana, a las 16:00 (hora de Pekín). Ese día solo se podrá retirar por la red de BTC; las demás cadenas se irán habilitando poco a poco día tras día. La mayoría de los tokens, el dinero fiduciario y el P2P deberán esperar hasta la tarde del 2 de octubre. Da la sensación de que vamos cruzando el río tocando las piedras, con miedo y temblor, y la impresión es que todavía no tienen el control suficiente.
Comparando el #incidente de robo de Bitget y el incidente de robo de Bybit, las diferencias son claramente enormes. La mayor diferencia es que Bybit resistió con firmeza la presión; se negó explícitamente a detener los retiros. Ni un segundo se detuvieron los retiros. Su CEO, @benbybit, mostró una valentía y confianza impresionantes; rápidamente estabilizó la situación, e incluso, como suele decirse, la desgracia terminó convirtiéndose en bendición: el incidente de robo se transformó en un gran anuncio para mostrar la solidez de Bybit y su reputación, y el compromiso como empresa responsable. En cambio, después del robo, Bitget eligió cerrar inmediatamente los retiros. La diferencia entre ambos es de cielo y tierra.
Otra diferencia es que en Bybit solo se vio afectada la cadena única de ETH. Después de que ocurriera el incidente, @Bybit_ZH casi de inmediato aclaró la localización y publicó la causa del robo; la vulnerabilidad fue bloqueada en seguida. Durante ese periodo, los retiros siguieron funcionando con normalidad. Pero en Bitget se apostaron “todo a una carta” los tokens de casi todas las cadenas. Tras el incidente, Bitget se mostró un poco confundida: hasta ahora no ha anunciado una causa clara. Solo dicen que la vulnerabilidad ya se ha corregido, pero habilitar los retiros se está haciendo con cautela y de forma escalonada. Por lo tanto, todavía preocupa un poco: ¿realmente se han eliminado todas las vulnerabilidades de seguridad? ¿Y si al abrir los retiros los hackers vuelven a entrar y se vuelve a descontrolar la situación, obligándolos a detener de nuevo los retiros? Eso sería un problema. $BB