#bitgetbreachforgedrequestsnotstolenkeys
Intrusión en la casa de Betgite: falsas solicitudes de transferencia, sin clave privada robada
Betgite confirmó que ocurrió un grave incidente de seguridad relacionado con cerca de 351,6 millones de dólares en activos afectados.
Pero hay un punto crucial:
Según los informes, los atacantes no robaron las claves privadas de Betgite.
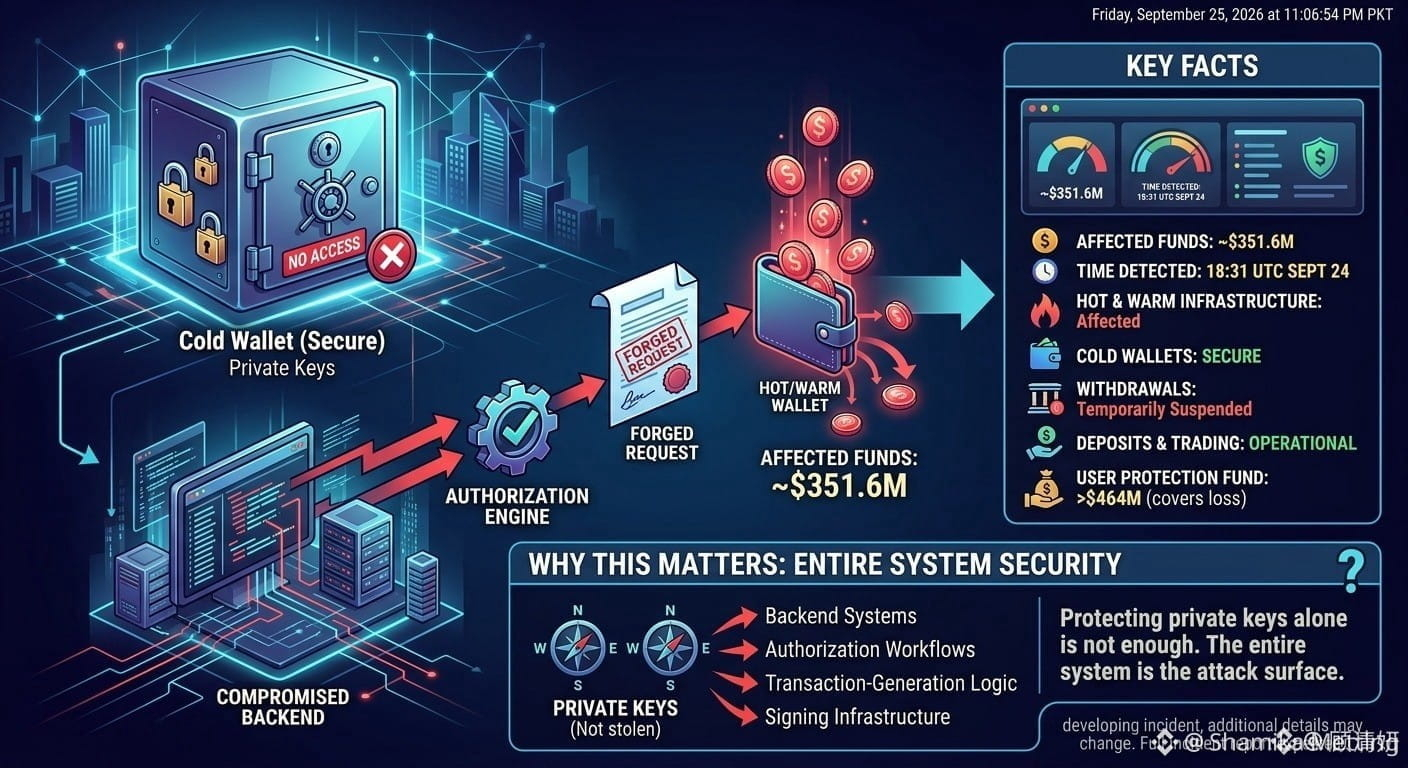
En su lugar, la directora ejecutiva de Betgite, Gracey Chen, declaró que los atacantes habían comprometido el sistema de servicio del monedero en el backend (backend wallet-service) y usaron ese acceso para fabricar información de transferencia y ejecutar la operación de delegación/firma.
Los hechos clave
• Aproximadamente 351,6 millones de dólares en activos afectados
• El incidente se detectó a las 18:31 (UTC) del 24 de septiembre
• Se vieron afectadas partes de la infraestructura de los monederos calientes y tibios (hot y warm) de Betgite
• Betgite afirma que los monederos fríos permanecieron seguros
• Los retiros se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y los intercambios siguieron operativos
• Betgite afirma que su fondo de protección de usuarios contiene más de 464 millones de dólares y cubre la pérdida anunciada
Por qué es importante
Este incidente pone de manifiesto un riesgo importante para la seguridad de las bolsas: con proteger únicamente las claves privadas no basta.
Para los traders, la conclusión es sencilla:
La seguridad de una bolsa es un sistema completo: no es solo una cuestión de claves privadas.
El incidente sigue evolucionando, así que es posible que los detalles adicionales cambien a medida que avance la investigación
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
$ARK
$MUBARAK
Intrusión en la casa de Betgite: falsas solicitudes de transferencia, sin clave privada robada
Betgite confirmó que ocurrió un grave incidente de seguridad relacionado con cerca de 351,6 millones de dólares en activos afectados.
Pero hay un punto crucial:
Según los informes, los atacantes no robaron las claves privadas de Betgite.
En su lugar, la directora ejecutiva de Betgite, Gracey Chen, declaró que los atacantes habían comprometido el sistema de servicio del monedero en el backend (backend wallet-service) y usaron ese acceso para fabricar información de transferencia y ejecutar la operación de delegación/firma.
Los hechos clave
• Aproximadamente 351,6 millones de dólares en activos afectados
• El incidente se detectó a las 18:31 (UTC) del 24 de septiembre
• Se vieron afectadas partes de la infraestructura de los monederos calientes y tibios (hot y warm) de Betgite
• Betgite afirma que los monederos fríos permanecieron seguros
• Los retiros se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y los intercambios siguieron operativos
• Betgite afirma que su fondo de protección de usuarios contiene más de 464 millones de dólares y cubre la pérdida anunciada
Por qué es importante
Este incidente pone de manifiesto un riesgo importante para la seguridad de las bolsas: con proteger únicamente las claves privadas no basta.
Para los traders, la conclusión es sencilla:
La seguridad de una bolsa es un sistema completo: no es solo una cuestión de claves privadas.
El incidente sigue evolucionando, así que es posible que los detalles adicionales cambien a medida que avance la investigación
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
$ARK
$MUBARAK