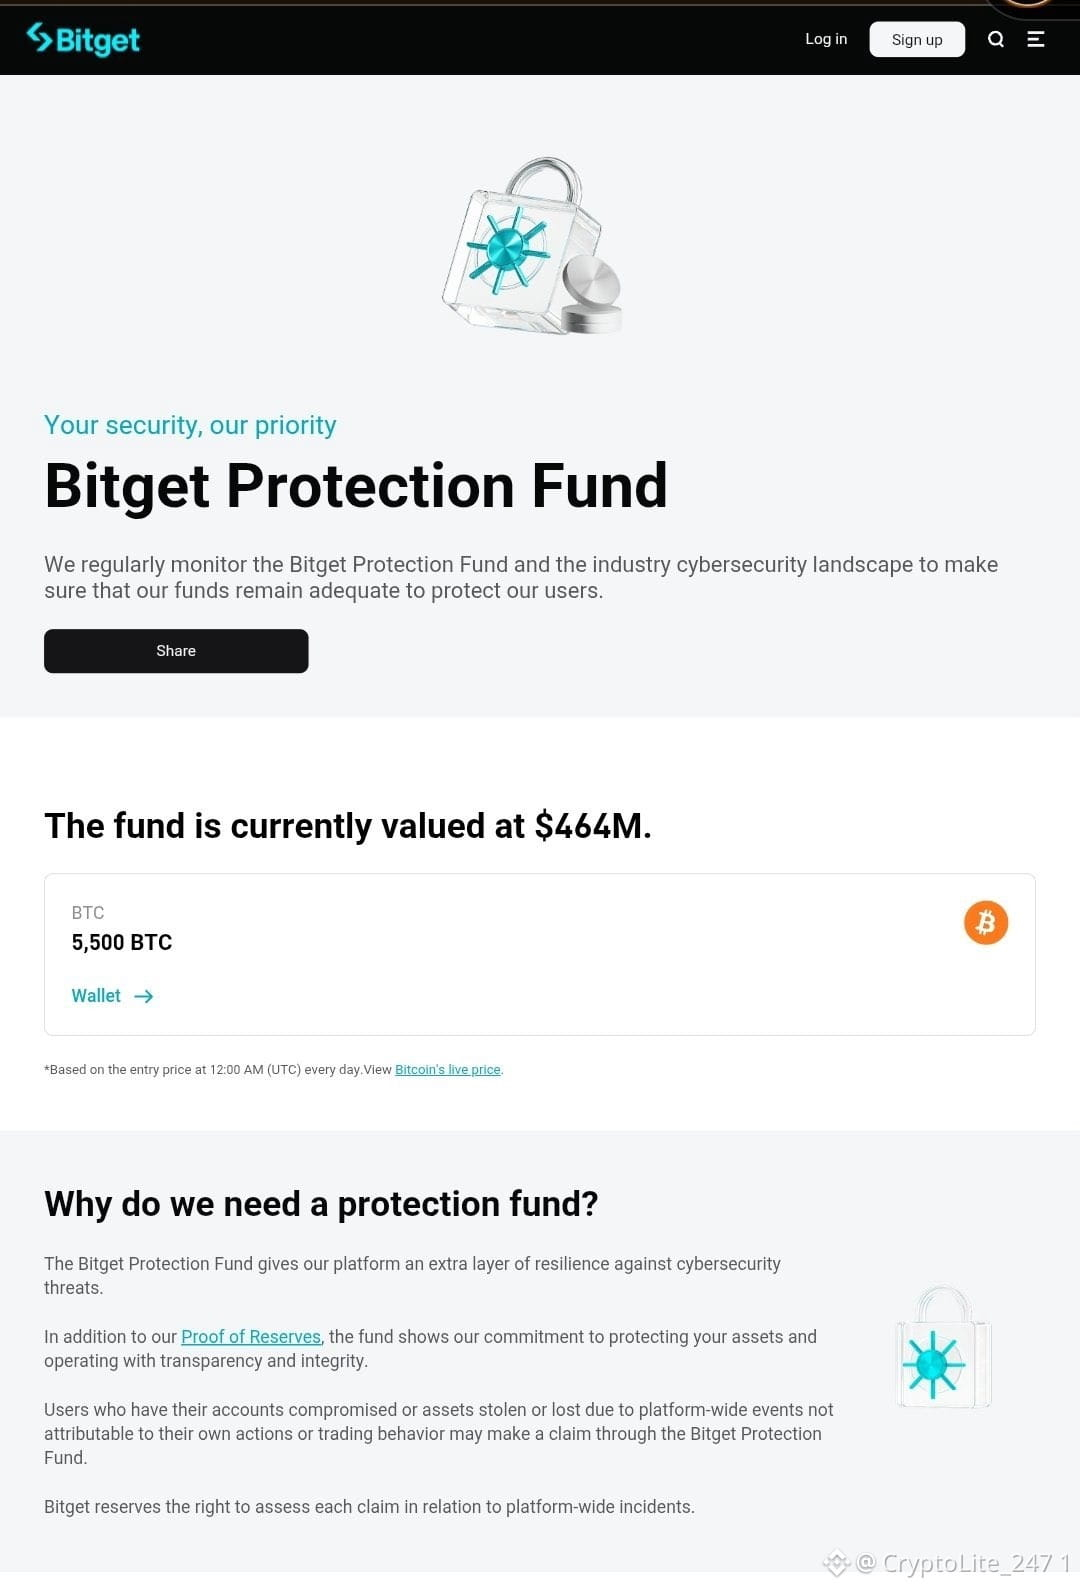
$351.6M se movieron fuera de las carteras de Bitget. $ETH , $USDT y otros activos importantes se vieron involucrados. Pero antes de que el calendario derive en pánico, esto es lo que realmente está confirmado. Bitget afirma que las transferencias no autorizadas afectaron partes de su infraestructura de carteras calientes y tibias el 24 de septiembre. La actividad en cadena mostró que se movieron activos, incluidos ETH, USDT, USDC, XRP, BNB y AVAX, y que algunos USDT/USDT0 presuntamente robados luego se intercambiaron por ETH. Bitget pausó temporalmente los retiros mientras continúa la investigación, pero dice que sus carteras frías permanecen seguras, que los saldos de los clientes siguen siendo precisos y que las operaciones de trading y los depósitos continúan. Según se informa, su Fondo de Protección al Usuario tiene más de $464M, superando la pérdida estimada de $351.6M. Esa parte todavía se está investigando. Bitget ha dicho que el ataque implicó un sistema de cartera backend comprometido que se utilizó para falsificar información de transacciones y activar la autorización, mientras los investigadores analizan presuntos vínculos con Corea del Norte. He estado en el ecosistema de Bitget tanto como usuario como Builder; no amplifiquemos rumores antes de que esté completa la investigación. ETH y USDT están entre los activos involucrados, pero eso no significa que se hayan perdido los fondos de cada usuario de Bitget. Ahora mismo: hechos por encima del miedo, verificación por encima de la especulación. Seguiremos de cerca las actualizaciones oficiales. 🩵 Estamos con @Bitget. #BTC Price Analysis# #Macro Insights#


Publicación
Aviso legal: Incluye opiniones de terceros. No es asesoramiento. Binance Ai puede utilizarse sin garantía. Consultar Términos y condiciones.