🚨🔥 BITGET FUE HACKEDO POR $351,6M ? — Y PARECE QUE LAS HUELLAS DE COREA DEL NORTE ESTÁN EN TODAS PARTES.
La CEO Gracy Chen salió en vivo en X horas después de la brecha y soltó una bomba: "Hemos identificado algunas direcciones IP que coinciden con las opciones de VPN de un cierto grupo de la DPRK".
Añadió: "El patrón se parece muchísimo a lo que hizo el equipo de Corea del Norte antes."
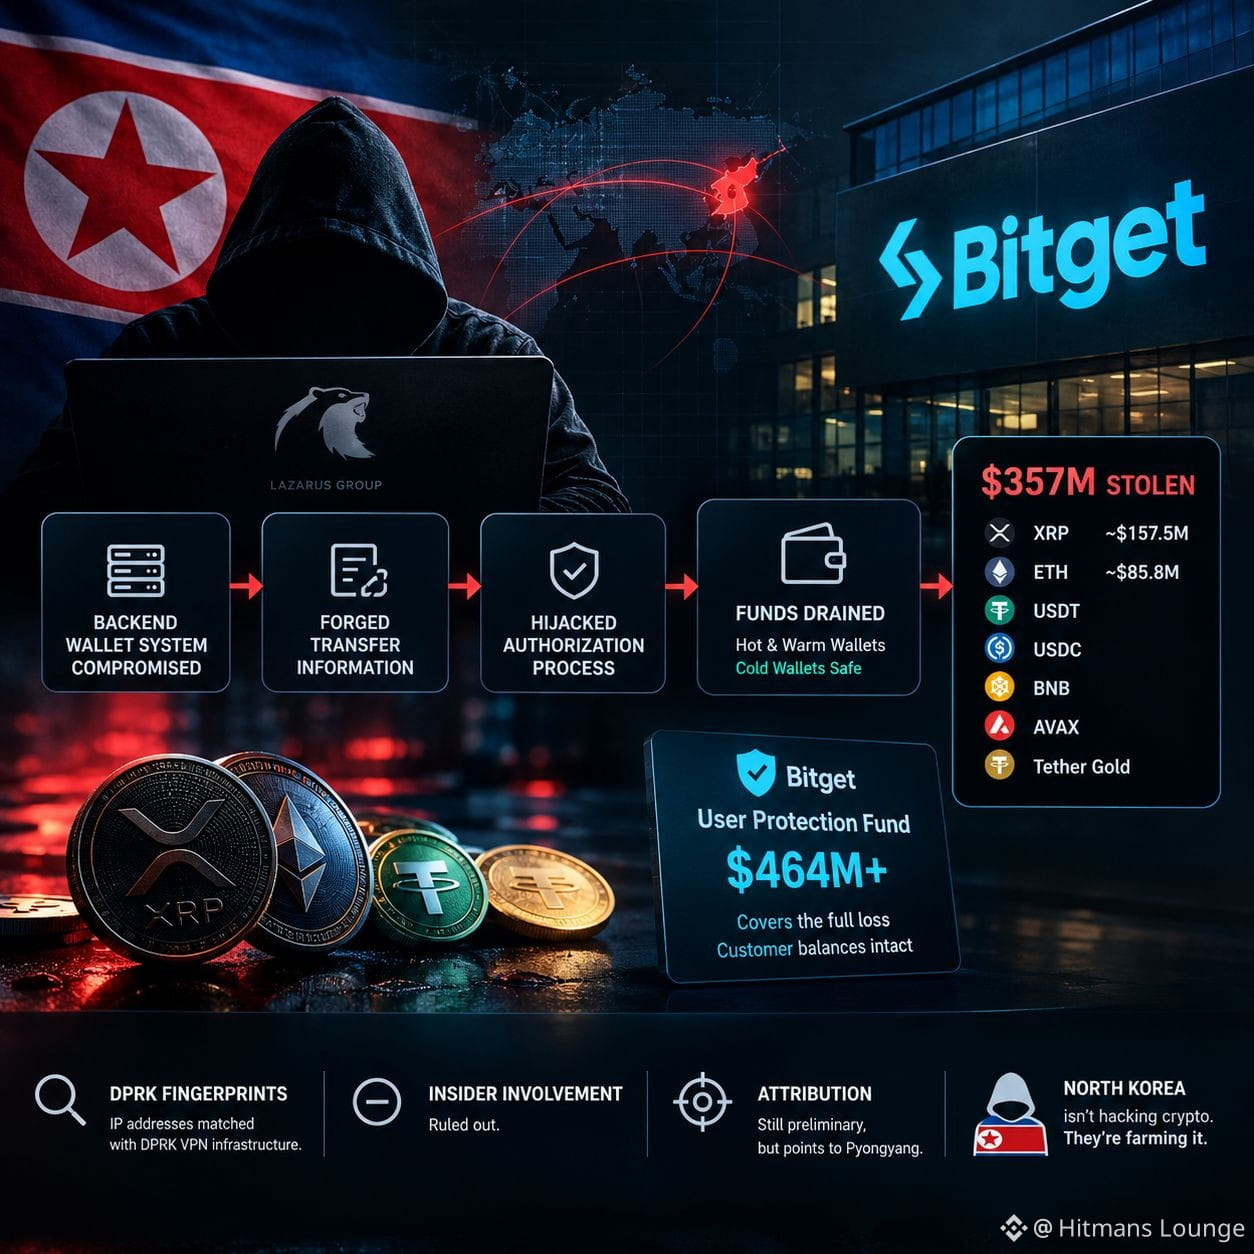
Y aquí es donde se pone aún más salvaje: los hackers no robaron claves privadas. Irrumpieron en el sistema de billetera backend de Bitget y falsificaron la información de transferencias, secuestrando el proceso legítimo de firma de autorizaciones para drenar silenciosamente el exchange. 19 transferencias. Billeteras hot y warm drenadas. Billeteras cold intactas.
¿Activos robados?
👻 $157,5M en XRP
👻 $85,8M en ETH
👻 USDT, USDC, BNB, AVAX & Tether Gold — $357M en total.
La parte positiva: el Fondo de Protección del Usuario de Bitget tiene más de $464M — suficiente para cubrir la pérdida completa. Los saldos de los clientes permanecen intactos.
¿Participación interna? Descartada. ¿Atribución? Todavía es preliminar — pero la evidencia está apuntando con fuerza a Pyongyang.
Corea del Norte no está hackeando cripto. Lo está cultivando.
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
La CEO Gracy Chen salió en vivo en X horas después de la brecha y soltó una bomba: "Hemos identificado algunas direcciones IP que coinciden con las opciones de VPN de un cierto grupo de la DPRK".
Añadió: "El patrón se parece muchísimo a lo que hizo el equipo de Corea del Norte antes."
Y aquí es donde se pone aún más salvaje: los hackers no robaron claves privadas. Irrumpieron en el sistema de billetera backend de Bitget y falsificaron la información de transferencias, secuestrando el proceso legítimo de firma de autorizaciones para drenar silenciosamente el exchange. 19 transferencias. Billeteras hot y warm drenadas. Billeteras cold intactas.
¿Activos robados?
👻 $157,5M en XRP
👻 $85,8M en ETH
👻 USDT, USDC, BNB, AVAX & Tether Gold — $357M en total.
La parte positiva: el Fondo de Protección del Usuario de Bitget tiene más de $464M — suficiente para cubrir la pérdida completa. Los saldos de los clientes permanecen intactos.
¿Participación interna? Descartada. ¿Atribución? Todavía es preliminar — pero la evidencia está apuntando con fuerza a Pyongyang.
Corea del Norte no está hackeando cripto. Lo está cultivando.
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI