Aquí no se robaron claves privadas. Ese detalle importa más que el titular de 351,6 millones de dólares, porque cambia el tipo de problema del que realmente se trata.
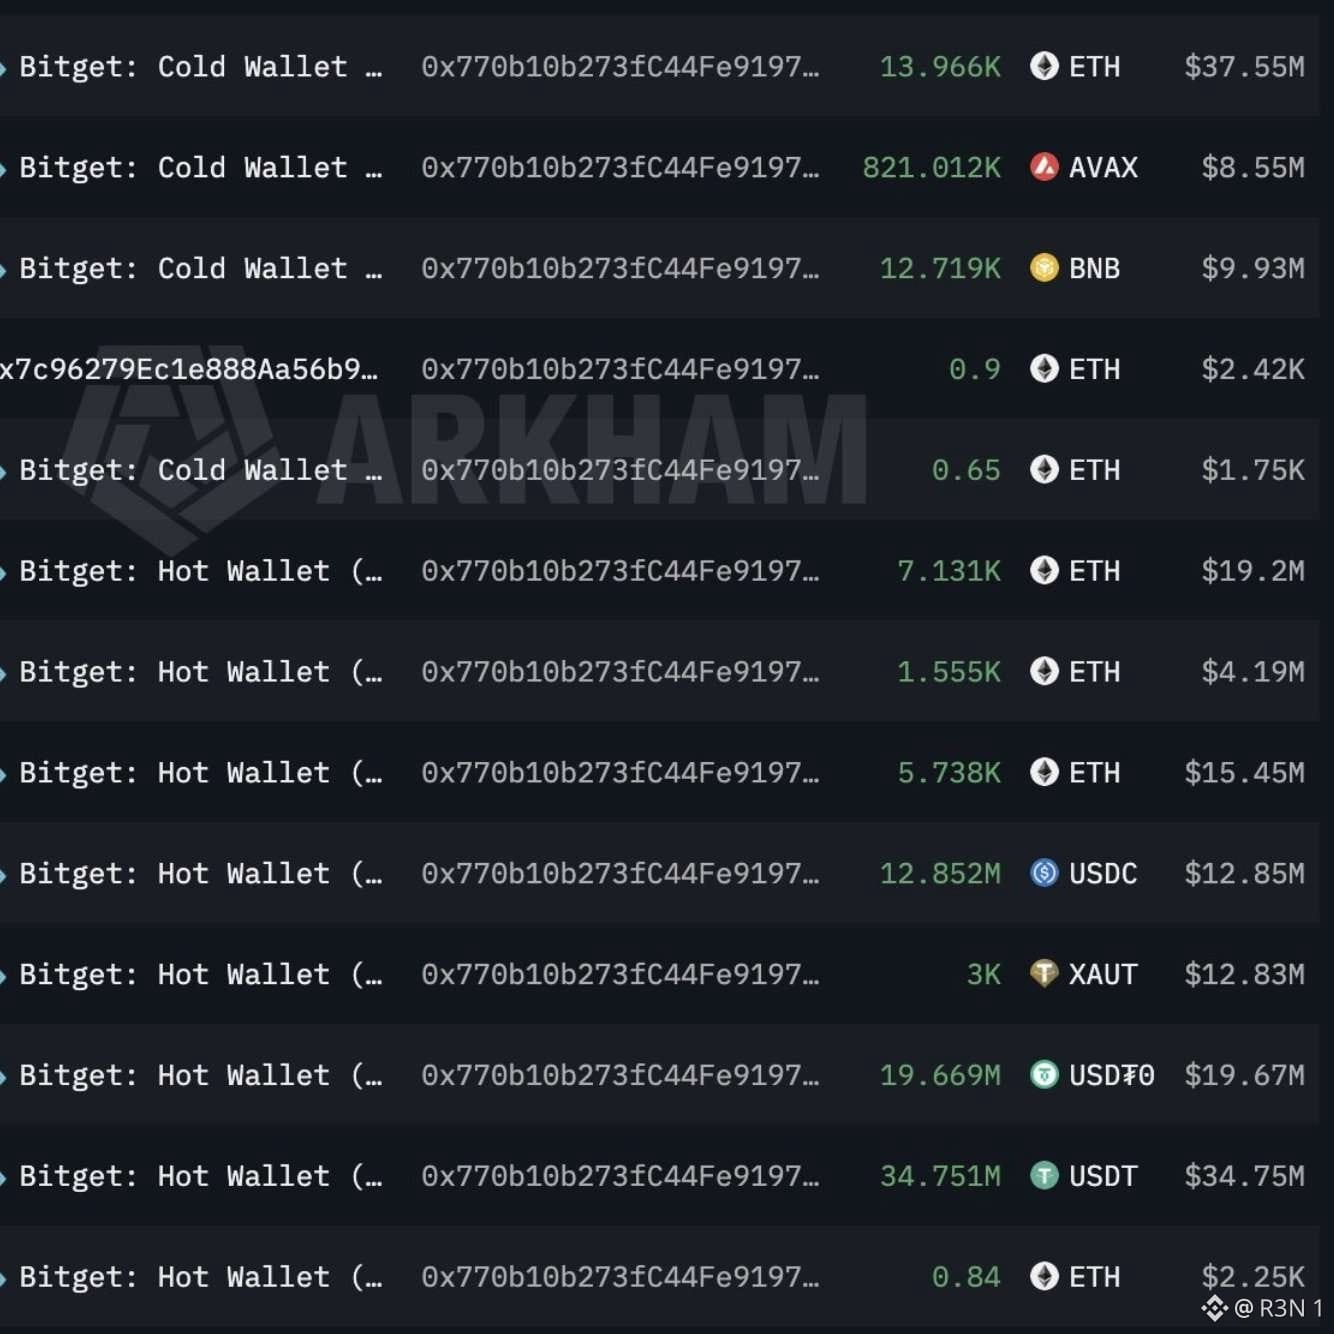
La CEO de Bitget, Gracy Chen, confirmó que el atacante comprometió un sistema backend dentro de la infraestructura de la cartera, suplantó los datos de las transacciones y activó el propio proceso de autorización de la bolsa para mover fondos hacia afuera, en lugar de obtener claves directamente. La brecha afectó a las carteras calientes y tibias, detectándose a las 18:31 UTC del 24 de septiembre. XRP fue el mayor activo individual tomado; Lookonchain estima 102,93 millones de tokens por valor de 157,48 millones de dólares. Las carteras frías, según Bitget, siguen estando totalmente seguras y no se tocaron.
La respuesta ha sido rápida sobre el papel. Los protocolos de emergencia se activaron en cuestión de minutos; se suspendieron los retiros pendientes de una revisión de seguridad mientras los depósitos y el trading permanecieron abiertos, y Chen afirma que la pérdida total entra dentro del Fondo de Protección de Usuarios de Bitget, que mantiene más de 464 millones de dólares. Se notificó a las autoridades y a firmas de seguridad en cadena, y se marcaron direcciones que ya fueron identificadas. Chen también ha dicho que las similitudes preliminares de IP y VPN apuntan a una posible participación norcoreana, aunque se ha quedado corta al respecto de confirmarlo.
El contexto que importa: ahora es el mayor robo individual de criptomonedas de 2026, superando los aproximadamente 320 millones de dólares sustraídos del Liquid Network de Blockstream el 6 de septiembre, lo que convierte a septiembre en el mes más costoso para los hacks de cripto de este año.
Mi lectura sincera: una falla en el proceso de autorización en lugar de claves robadas es un modo de fallo algo más controlable; es un problema de infraestructura o de control de acceso, más que una brecha criptográfica, y la separación de carteras frías se mantuvo. Si los fondos realmente están a salvo todavía depende de que ese fondo de protección pague efectivamente como se prometió.
Lo que estoy vigilando: el informe técnico completo que Chen prometió y si los retiros se reanudan cuando la revisión se despeje. Ella ha dicho explícitamente que no se comprometerá con un calendario que no pueda garantizar.
#BTC Price Analysis# #Altcoin Season# $BTC $ETH