Bitget: se robaron 350 millones de dólares, explicado en lenguaje sencillo sobre lo ocurrido 👇
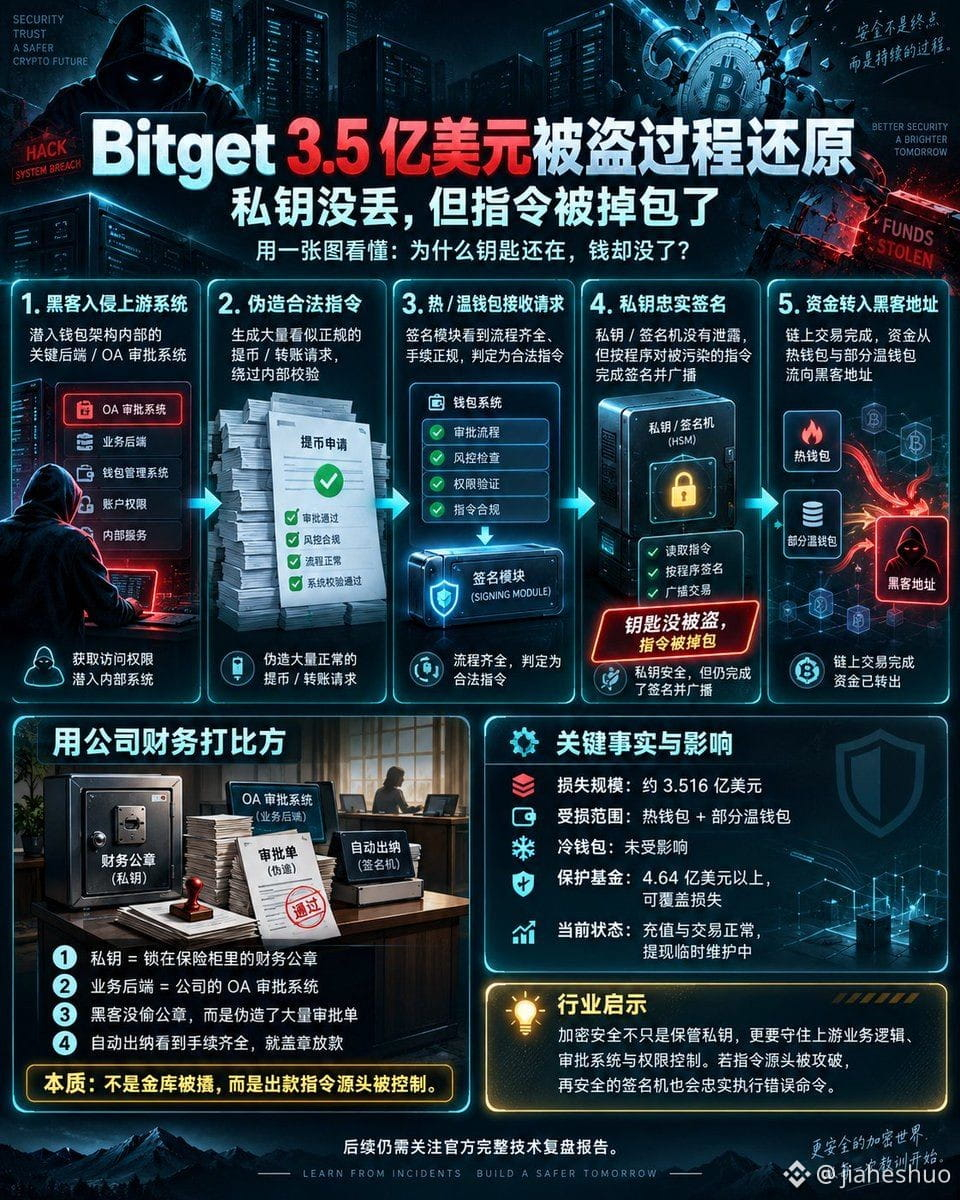
💡 Pensemos en un ejemplo:
Clave privada (módulo de firmas): el sello financiero de la empresa, guardado en una caja fuerte; su función es estampar el sello para autorizar pagos.
Sistema de backend del negocio: el sistema de aprobaciones de la empresa (tipo OA), que se encarga de enviar y revisar “órdenes de retiro”.
¿Qué pasó esta vez?
Los hackers no forzaron una caja fuerte para robar el sello (no se filtraron las claves privadas);
los hackers entraron al sistema de aprobaciones (OA) de la empresa y falsificaron un gran número de “solicitudes de retiro” que parecían legales;
el sistema automático de tesorería vio que la orden tenía “el flujo completo y los trámites en regla”, y fielmente usó el sello para ejecutar la transferencia.
🔍 Reconstrucción del recorrido real del robo:
Se comprometió el sistema de origen: el hacker se infiltró en un sistema backend clave dentro de la arquitectura de la billetera.
Generación de datos falsos de transferencia: dentro del sistema se crearon solicitudes ficticias de retiro/transferencia, se logró saltar las validaciones internas y se activó la autorización de desembolso.
Ejecución fiel por parte de las billeteras caliente/tibia: el módulo de firmas de las billeteras caliente/tibia en el sistema descendente recibió instrucciones que parecían completamente legítimas, completó la firma y la difusión; el dinero terminó en la dirección del hacker.
📌 Datos clave e impacto, en resumen:
Alcance de los daños: la pérdida ronda los 351,6 millones de dólares, concentrada totalmente en la billetera caliente y parte de la billetera tibia.
Seguridad de la billetera fría: la “bóveda de almacenamiento offline en la sombra (billetera fría)”, donde se guardan los activos principales de gran valor, no se vio afectada.
¿Se vieron afectados los activos de los usuarios? Según la información oficial, hay más de 464 millones de dólares en el fondo de protección (Protection Fund), que puede cubrir completamente esta pérdida.
Estado actual: la recarga y las transacciones funcionan con normalidad; las retiradas están suspendidas temporalmente por mantenimiento.