Una app maliciosa para iOS acaba de convertir un “modo solo lectura” en un robo de criptomonedas de 580.000 dólares.
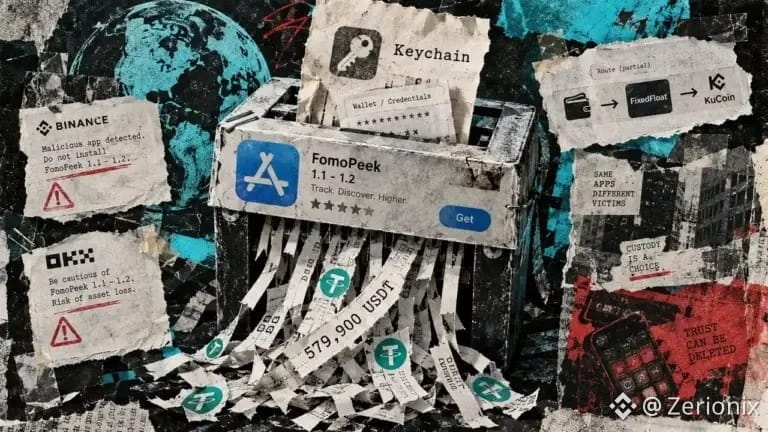
SlowMist afirma que versiones maliciosas de FomoPeek, una app distribuida a través de la App Store de Apple, se han vinculado con aproximadamente 580.000 dólares en USDT robados.
Lo escalofriante no es que la app estuviera fingiendo ser una wallet.
Según se reporta, se comercializaba como una herramienta de seguimiento cripto de solo lectura.
Los investigadores hallaron vulnerabilidades a nivel de kernel que podían escapar del sandbox de aplicaciones de iOS y acceder a datos sensibles de otras apps, incluidos datos del Keychain, claves privadas y frases semilla.
Las versiones 1.1 y 1.2, publicadas el 9 y 12 de septiembre, incluían los componentes maliciosos. La versión 1.3, publicada el 17 de septiembre, los eliminó.
Personalmente, esto es un buen recordatorio de que la seguridad cripto no se trata solo de lo que firmas.
A veces el mayor riesgo es lo que instalas.
Y la etiqueta de la App Store no significa automáticamente que una app sea segura.
Si alguien instaló una versión afectada, simplemente eliminar la app no debería considerarse suficiente. Si se expusieron claves privadas o frases semilla, esas credenciales deben considerarse comprometidas y los activos deben moverse a una wallet recién generada desde un dispositivo limpio.
Los usuarios cripto pasan muchísimo tiempo preocupándose por enlaces falsos y transacciones maliciosas.
Mientras tanto, la superficie de ataque puede estar literalmente dentro de tu teléfono.
La wallet quizá sea segura. El dispositivo en el que se ejecuta es otra historia.
$BTC #BTC Análisis de Precios# #Temporada de Altcoins# $SOL
SlowMist afirma que versiones maliciosas de FomoPeek, una app distribuida a través de la App Store de Apple, se han vinculado con aproximadamente 580.000 dólares en USDT robados.
Lo escalofriante no es que la app estuviera fingiendo ser una wallet.
Según se reporta, se comercializaba como una herramienta de seguimiento cripto de solo lectura.
Los investigadores hallaron vulnerabilidades a nivel de kernel que podían escapar del sandbox de aplicaciones de iOS y acceder a datos sensibles de otras apps, incluidos datos del Keychain, claves privadas y frases semilla.
Las versiones 1.1 y 1.2, publicadas el 9 y 12 de septiembre, incluían los componentes maliciosos. La versión 1.3, publicada el 17 de septiembre, los eliminó.
Personalmente, esto es un buen recordatorio de que la seguridad cripto no se trata solo de lo que firmas.
A veces el mayor riesgo es lo que instalas.
Y la etiqueta de la App Store no significa automáticamente que una app sea segura.
Si alguien instaló una versión afectada, simplemente eliminar la app no debería considerarse suficiente. Si se expusieron claves privadas o frases semilla, esas credenciales deben considerarse comprometidas y los activos deben moverse a una wallet recién generada desde un dispositivo limpio.
Los usuarios cripto pasan muchísimo tiempo preocupándose por enlaces falsos y transacciones maliciosas.
Mientras tanto, la superficie de ataque puede estar literalmente dentro de tu teléfono.
La wallet quizá sea segura. El dispositivo en el que se ejecuta es otra historia.
$BTC #BTC Análisis de Precios# #Temporada de Altcoins# $SOL